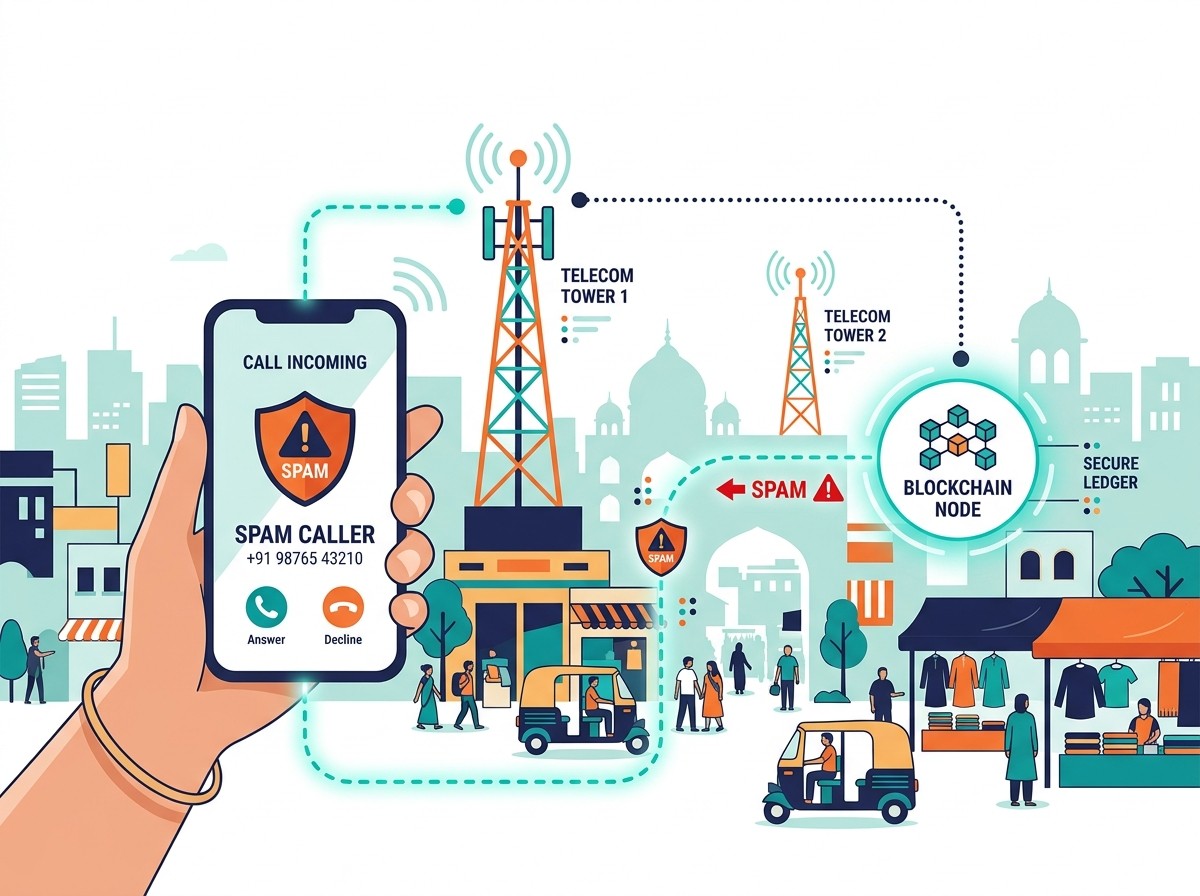

Imaginez un marché où plus de 350 millions de personnes s’appuient chaque mois sur une application pour savoir qui appelle, et où des dizaines de milliards de sollicitations indésirables circulent en une seule année. C’est le théâtre indien du spam vocal. Vendredi, le régulateur des télécoms a décidé que les applications d’identification d’appels devront désormais verser les signalements de leurs utilisateurs dans le dispositif des opérateurs. Pour les équipes marketing, les product managers et les fondateurs d’apps, la question n’est plus seulement « comment bloquer un numéro ». Elle devient : qui possède le signal, qui le monétise, et comment l’intelligence artificielle vocale entre dans le cadre des communications commerciales.
Un Tournant Réglementaire Qui Change La Chaîne De Valeur
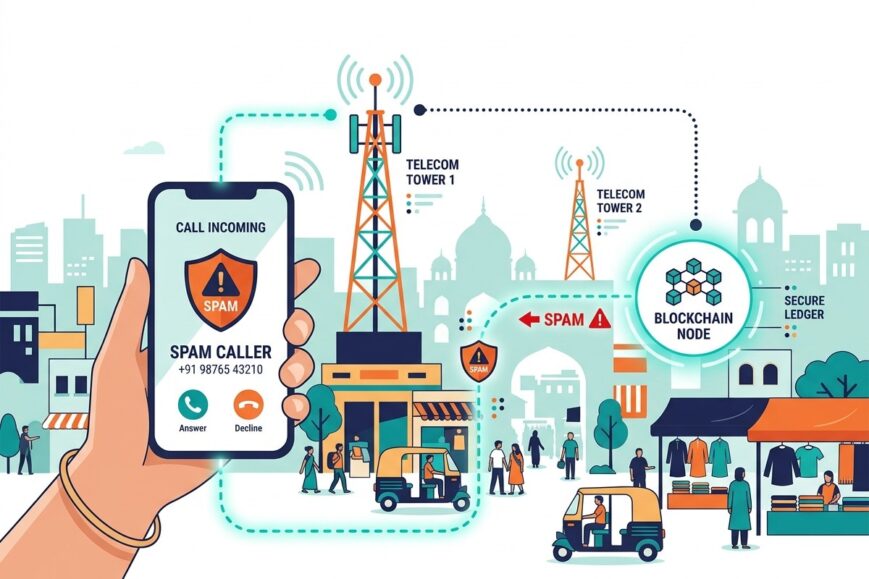
La Telecom Regulatory Authority of India, plus connue sous le sigle TRAI, a modifié le cadre applicable aux communications commerciales. L’objectif affiché est simple : élargir le vivier de plaintes réellement actionnables. Jusqu’ici, une partie substantielle des signalements restait captive des applications de gestion d’appels. Désormais, dès qu’un utilisateur marque un appel comme indésirable, l’éditeur doit transmettre cette information à une plateforme gérée par les opérateurs, décrite comme reposant sur la blockchain.
Cette bascule n’est pas un détail technique. Elle relie deux couches longtemps séparées. D’un côté, les réseaux et l’infrastructure d’exécution des règles anti-spam. De l’autre, les interfaces grand public qui détectent, étiquettent et filtrent. Le média TechCrunch a relaté cette évolution et les premières réactions du marché. Pour une audience attentive au business digital, l’enjeu se lit comme un transfert de donnée opérationnelle vers l’acteur qui contrôle déjà l’accès au réseau.
Truecaller, acteur suédois devenu incontournable en Inde, a qualifié le mécanisme d’échange à sens unique et d’anti-concurrentiel. L’Inde représente de loin son premier marché, avec plus de 350 millions d’utilisateurs actifs mensuels sur un total mondial dépassant 500 millions. La société combine signalements communautaires, détection automatisée et d’autres indicateurs pour identifier les appels abusifs. Céder le signal utilisateur sans contrepartie symétrique, c’est, selon elle, livrer un actif commercial aux opérateurs.
While our data and user sentiment clearly show that spam has skyrocketed due to this free pass to spammers, we have been compliant with this since late last year.
– Porte-parole de Truecaller
Pourquoi L’Inde Est Devenue Le Laboratoire Mondial Du Spam Vocal
Le volume donne le vertige. Dans un rapport publié en février, Truecaller indiquait que ses utilisateurs indiens avaient été exposés à environ 42 milliards d’appels indésirables en 2025, qu’ils aient été bloqués, étiquetés ou simplement ignorés. L’application affirme en avoir stoppé près de 12 milliards sur la période. Ces chiffres ne sont pas un argument marketing isolé : ils décrivent un coût d’attention massif pour les citoyens, les entreprises et les centres d’appels légitimes.
Dans un pays où le mobile est souvent le premier, parfois le seul, canal numérique, le spam n’est pas un désagrément périphérique. Il érode la confiance dans le canal vocal, complique les campagnes transactionnelles honnêtes et ouvre la porte à la fraude. Les équipes de communication digitale le savent : un canal saturé de sollicitations non désirées voit son taux de décroché s’effondrer, y compris pour des messages utiles comme un OTP, une confirmation de livraison ou un rappel de rendez-vous.
Le régulateur cherche donc à centraliser l’intelligence des plaintes. Plus le corpus de signalements est large, plus les opérateurs peuvent, en théorie, identifier les campagnes abusives, couper des routes et sanctionner. Le corollaire, moins discuté dans les communiqués officiels, est que la donnée communautaire devient une ressource d’exécution industrielle.
Ce Que Les Apps Devront Transmettre, Et Ce Qu’Elles Peuvent Garder
Toute la bataille juridique et produit se joue sur le périmètre exact de l’obligation. Kazim Rizvi, directeur fondateur du think tank The Dialogue, a souligné une distinction essentielle : transmettre un signalement précis formulé par un utilisateur n’est pas la même chose que livrer les jeux de données plus larges, les scores de réputation ou les systèmes analytiques qui permettent d’anticiper un appel suspect.
Cette nuance est décisive pour les startups. Un rapport unitaire (« cet utilisateur a marqué ce numéro comme spam à telle heure ») peut servir l’intérêt public. Un export des modèles, des graphes de similarité ou des historiques agrégés revient à exproprier un avantage concurrentiel. Les règles devront clarifier trois points : quelles informations voyagent, comment l’utilisateur en est informé ou consent, et comment les opérateurs peuvent ensuite conserver et réutiliser ces données.
TRAI n’a pas, au moment de la couverture, répondu aux questions sur le niveau de détail exigé, ni sur l’application éventuelle aux fonctions de signalement intégrées dans les systèmes d’exploitation et les composeurs natifs, notamment Android et iOS. Or, si l’obligation s’arrête aux apps tierces et épargne les couches système, le terrain de jeu se déforme encore davantage.
- Un signalement utilisateur isolé versus un export de modèles internes.
- Un consentement explicite versus une transmission automatique opaque.
- Une conservation limitée versus une réutilisation commerciale par les opérateurs.
Deux Couches Techniques, Une Seule Autorité D’Exécution
Sumeysh Srivastava, associé au cabinet The Quantum Hub à New Delhi et spécialiste de la régulation télécoms, décrit le dispositif comme un pont entre deux univers. Les opérateurs fournissent le réseau et pilotent le système anti-spam. Les applications d’identification travaillent au-dessus, au plus près du geste utilisateur. Relier ces couches pose des questions de standards de reporting, de formats, de latence et de juridiction.
Comment contraindre une société qui n’est pas un opérateur de télécommunications ? Un projet de mars évoquait le recours aux lois indiennes sur les technologies de l’information. L’annonce finale n’a pas tranché clairement si ce levier était conservé. Pour un éditeur étranger, l’incertitude n’est pas académique : elle conditionne le risque d’amende, de restriction d’accès au marché, voire de friction avec les stores.
Les product teams devront aussi penser l’intégration. Faut-il un API temps réel ? Un lot quotidien ? Quels identifiants d’appel, quels horodatages, quelle granularité géographique ? Un reporting trop pauvre n’aide pas l’exécution. Un reporting trop riche livre la carte de la communauté. Entre les deux, le régulateur n’a pas encore dessiné une ligne nette.
Les Séries De Numéros Protégées Et Le Filtrage Automatique
Ce n’est pas la première friction entre Truecaller et le régulateur. La société s’était déjà élevée contre l’interdiction d’étiqueter automatiquement comme spam certains préfixes désignés par l’État. Selon elle, cette exemption laisse passer des appels non désirés. Les amendements de vendredi maintiennent cette restriction. Les applications de gestion d’appels ne peuvent plus appliquer un blocage, un filtrage ou un marquage générique aux séries utilisées pour des communications promotionnelles, de service ou transactionnelles.
L’utilisateur individuel reste libre de bloquer ces appels sur son appareil. La nuance est politique autant que technique : l’État protège des canaux jugés utiles à l’économie et à l’administration, quitte à réduire la capacité prédictive des apps. Truecaller affirme que le spam a fortement augmenté depuis cette « voie libre », tout en assurant respecter la règle depuis la fin de l’année précédente.
Pour les marques, le message est ambivalent. Un numéro dans une série protégée peut mieux passer les filtres automatiques. Il n’échappe pas pour autant au jugement de l’utilisateur. Une campagne trop agressive sera signalée, puis, demain, potentiellement injectée dans le système des opérateurs. Le prestige d’une plage numérique ne remplace pas une politique de fréquence et de consentement.
Quand L’IA Vocale Entre Dans Le Cadre A2P
Les amendements ne s’arrêtent pas aux apps de caller-ID. Ils ciblent aussi la montée des agents vocaux logiciels. Les appels déclenchés automatiquement, sans qu’une personne compose directement le numéro, basculent dans le régime application-to-person (A2P). Cela couvre les robocalls et les voix préenregistrées ou artificielles.
Les entreprises qui utilisent ces dispositifs devront déclarer à l’avance leur usage et les numéros concernés auprès de leurs opérateurs. Un appel A2P non déclaré sera traité comme du spam. Satya N. Gupta, ancien secrétaire additionnel à la TRAI, précise que les règles n’interdisent pas l’IA ou l’automatisation : elles exigent la transparence vis-à-vis de l’opérateur.
Le critère retenu, selon Srivastava, porte sur le mode d’initiation plus que sur la simple présence d’une voix générée. Cette formulation laisse une zone grise pour les appels assistés par IA mais lancés par un humain. Rizvi avertit qu’une définition trop large pourrait englober des appels de centres de contact ou des services click-to-call, dès lors qu’un logiciel intervient, même si une personne reste dans la boucle.
Without that distinction, the A2P category risks becoming broader than the regulatory harm it is intended to address.
– Kazim Rizvi, The Dialogue
Une Taxe De Terminaison Qui Recadre L’Économie Des Campagnes
Les opérateurs pourront facturer jusqu’à 5 paise par minute, soit environ 0,052 centime d’euro, sur les appels A2P. Certaines plages numériques désignées resteront exonérées. Le montant paraît dérisoire pris isolément. À l’échelle de millions de minutes, il devient un levier de coût et un outil de dissuasion contre les campagnes industrielles non maîtrisées.
Pour un directeur marketing, la leçon est concrète. Automatiser une relance vocale n’est plus seulement un choix de stack (CPaaS, agent conversationnel, TTS). C’est un choix réglementaire : déclaration préalable, cartographie des numéros, estimation du coût de terminaison, risque de classification spam. Les équipes qui traitaient le vocal comme un canal « gratuit une fois le forfait acheté » devront intégrer une ligne budgétaire et un process de conformité.
Les acteurs de la communication digitale qui vendent des séquences omnicanales devront aussi recalibrer leurs playbooks Inde. Un scénario SMS + appel de confirmation assisté par un bot peut basculer dans A2P. Un scénario où l’humain déclenche manuellement chaque appel, même avec un script IA à l’écran, pourrait rester hors cadre, selon l’interprétation retenue. Cette frontière fera certainement l’objet de contentieux et de FAQ opérateurs.
Ce Que Cela Signifie Pour Les Startups D’Apps De Confiance
Truecaller n’est pas un cas isolé. Toute application qui construit sa valeur sur une communauté de signalements — antispam, antiphishing, notation de commerçants, réputation d’expéditeurs — doit observer ce précédent. Lorsqu’un régulateur estime que le signal communautaire sert un bien public réseau, il peut imposer sa réinjection vers l’infrastructure historique.
Le risque business est double. Premier risque : la commoditisation. Si les opérateurs reçoivent les mêmes labels que l’app, ils peuvent proposer un filtrage « officiel » et réduire l’utilité perçue du tiers. Second risque : l’asymétrie informationnelle. L’app donne, l’opérateur reçoit, sans obligation réciproque de partager les décisions de coupure, les listes noires consolidées ou les motifs de sanction.
Une stratégie défensive consiste à séparer nettement le report du modèle. On peut concevoir une API minimale conforme, tout en conservant les features différenciantes : contexte conversationnel, détection de patterns multimodaux, UX de blocage granulaire, alertes de fraude financière. Encore faut-il que le texte réglementaire n’oblige pas, demain, à livrer aussi ces couches.
Consentement, Vie Privée Et Confiance Utilisateur
Même lorsque le motif est la lutte contre l’abus, transmettre un signalement n’est pas anodin. Un utilisateur qui tape « spam » pense souvent aider son propre filtrage, pas alimenter une base inter-opérateurs. Sans notification claire, la confiance s’érode. Les apps de caller-ID vivent de cette confiance : on leur confie son carnet, parfois son historique, parfois des métadonnées sensibles.
Les équipes privacy devront documenter la finalité, la base légale, la durée de conservation et les destinataires. Si le consentement est requis, le parcours ne peut pas se cacher derrière un toggle précoché. Si le fondement est une obligation légale, il faut l’expliquer en langage clair, pas en jargon de conditions générales. Sur un marché de plusieurs centaines de millions d’utilisateurs, un scandale de réutilisation commerciale tuerait plus vite la marque que le spam lui-même.
Les systèmes d’exploitation ajoutent une autre complexité. Apple et Google contrôlent déjà une partie des APIs d’identification et de classification. Si TRAI étend l’obligation aux composeurs natifs, les discussions sortiront du seul rapport apps-telcos pour devenir un sujet de diplomatie technique avec les plateformes.
Le Précédent Indien Vu Depuis L’Europe Et Les Marchés Émergents
L’Inde n’est pas un marché périphérique pour le vocal mobile. C’est un laboratoire d’échelle. Ce qui s’y décide influence les roadmaps mondiales des apps de sécurité communicationnelle. D’autres régulateurs observent comment articuler intérêt public, pouvoir des opérateurs et innovation des tiers.
En Europe, le débat sur le spam et le spoofing avance par d’autres leviers : authentification de l’origine, obligations des opérateurs, règles ePrivacy, pressions sur les numéros virtuels. Le modèle indien d’injection obligatoire des signalements tiers vers une plateforme opérateurs-blockchain est plus interventionniste sur la donnée produit. Il pourrait inspirer des pays confrontés à une explosion similaire des appels frauduleux.
Pour les groupes internationaux de CPaaS, la fragmentation s’accentue. Un même agent vocal devra être déclaré ici, exempté là, facturé ailleurs. Les architectures « un pipeline, tous les pays » deviennent coûteuses. Mieux vaut concevoir des modules de conformité par juridiction : inventaire des numéros, journaux d’initiation humaine ou machine, preuves de consentement destinataire.
Blockchain Opérateurs : Promesse D’Audit Ou Boîte Noire Partagée
Le choix d’une plateforme présentée comme blockchain vise la traçabilité des communications commerciales et l’application des règles. Sur le papier, un registre partagé limite les contestations : on sait qui a déclaré quelle campagne, quel numéro, quelle catégorie. Dans la pratique, tout dépend de la gouvernance. Qui écrit ? Qui lit ? Qui arbitre un faux positif ? Les apps tierces auront-elles un droit de regard sur le sort de leurs signalements ?
Sans API de retour, le système reste une boîte aux lettres. L’app envoie, l’opérateur tranche, l’utilisateur ne voit pas si son geste a servi. Avec un feedback loop, au contraire, on peut améliorer la qualité des reports et réduire le bruit. Les fondateurs qui négocieront avec les fédérations d’opérateurs auraient intérêt à demander cette réciprocité, même minimale : statut du ticket, motif de classement, délai de traitement.
Il faudra aussi surveiller les effets de bord. Un registre trop ouvert facilite la surveillance concurrentielle. Un registre trop fermé concentre le pouvoir. Entre les deux, la conception du nœud et des permissions vaudra autant que le communiqué politique.
Implications Concrètes Pour Les Campagnes Marketing Vocales
Les responsables acquisition qui utilisent encore le cold call de masse en Inde doivent revoir leur copie. Déclarer les systèmes automatisés, cartographier les numéros, éviter les plages non autorisées, mesurer le taux de signalement : voilà le nouveau minimum. Une campagne qui génère beaucoup de tags « spam » dans les apps alimentera demain directement la machine des opérateurs.
Les communications transactionnelles et de service restent mieux protégées via les séries désignées, mais la protection n’est pas un permis de harceler. L’utilisateur peut toujours bloquer. Les marketplaces, banques, logisticiens et plateformes de mobilité, très présents sur le canal vocal indien, ont intérêt à réduire la fréquence, à personnaliser l’horaire et à offrir un opt-out immédiat.
- Inventorier tout appel initié par un logiciel, un robot ou une voix de synthèse.
- Déclarer les numéros aux opérateurs avant le lancement des vagues.
- Séparer clairement les files humaines des files automatisées dans le reporting interne.
- Suivre le coût de terminaison A2P et le taux de plaintes par campagne.
- Préparer un script d’explication si un appel légitime est classé indésirable.
Une Rivalité Ancienne Qui Se Joue Désormais Sur La Data
Le face-à-face Truecaller–TRAI n’est pas né vendredi. Il s’inscrit dans une séquence où le régulateur encadre ce que les apps peuvent étiqueter, et où l’éditeur défend l’efficacité de ses filtres. La nouveauté, c’est le basculement de la valeur : on ne discute plus seulement du droit d’afficher un badge rouge, on discute du droit de garder le graphe social du spam.
Dans l’économie des plateformes, le graphe est l’actif. Celui qui voit quels numéros sont haïs, à quelle heure, dans quelles régions, peut prioriser les coupures, vendre de la réputation, ou protéger ses propres canaux. Les opérateurs tiennent déjà le tuyau. Recevoir le graphe communautaire, c’est rapprocher le contrôle de l’expérience de celui de l’infrastructure.
Les investisseurs qui valorisent des apps de confiance communicationnelle devront intégrer ce risque réglementaire dans leurs thèses. Un multiple fondé sur l’exclusivité d’un dataset communautaire devient plus fragile si l’État peut ordonner le versement du flux brut. La différenciation se déplace vers l’interface, la vitesse de détection de nouvelles fraudes, et les services B2B autour de la conformité.
Zones D’Ombre Qui Décideront De L’Impact Réel
Plusieurs questions restent ouvertes, et ce sont elles qui feront la différence entre une réforme utile et une récente source de contentieux. Quel standard de reporting ? Quelle sanction si une app étrangère tarde à se conformer ? Les composeurs natifs sont-ils inclus ? Les scores internes doivent-ils voyager ? Les utilisateurs seront-ils informés à chaque transmission ?
Srivastava a raison de pointer le flou juridictionnel. Une obligation formulée pour des licenses télécoms ne se transpose pas mécaniquement à un éditeur d’application. Le projet de s’appuyer sur le droit des technologies de l’information aurait donné un levier plus large. Son sort, non clarifié dans l’annonce finale selon les analyses relayées par TechCrunch, laisse les juristes dans l’expectative.
Autre angle : la qualité. Un torrent de signalements pauvres, émotionnels ou erronés peut noyer le système. Les apps ont des incitations à faciliter le tap « spam ». Les opérateurs ont des incitations à réduire les coûts d’investigation. Sans taxonomie commune — fraude, démarchage illicite, erreur de numéro, harcèlement — le registre se remplit plus qu’il n’éclaire.
Comment Les Équipes Produit Peuvent Anticiper Sans Attendre Le Texte Parfait
Attendre la FAQ officielle est tentant. C’est aussi risqué. On peut d’ores et déjà concevoir une couche d’export minimale, journalisée, révocable, avec un schéma de données étroit. On peut auditer les features de classification automatique sur les séries protégées. On peut cartographier tous les flux vocaux internes qui ressemblent à de l’A2P.
Les entreprises qui vendent des agents vocaux en Inde devraient documenter le rôle de l’humain dans le déclenchement. Si un conseiller appuie sur « appeler » après qu’un modèle a rédigé le script, le dossier de conformité n’est pas le même que si un orchestrateur lance dix mille appels à 9 h 01. Cette preuve d’initiation humaine deviendra précieuse.
Enfin, il faut parler aux utilisateurs avant que la presse le fasse. Expliquer pourquoi un report part vers les opérateurs, ce qui ne part pas, et comment cela est censé réduire les appels toxiques. La pédagogie n’est pas un luxe de communication : c’est une condition de rétention sur un marché où l’app se désinstalle en deux gestes.
Le Vocal Automatisé N’Est Pas Mort, Il Devient Un Canal Régulé
Il serait tentant de conclure que l’Inde ferme la porte aux voix de synthèse. Ce n’est pas le cas. Gupta le dit clairement : la technologie n’est pas interdite, elle doit être déclarée. Pour les startups d’IA conversationnelle, c’est presque une bonne nouvelle, à condition d’accepter le passage d’un prototype viral à un produit assujetti.
Les cas d’usage qui survivront seront ceux où la valeur perçue dépasse l’irritation : confirmation critique, assistance après-vente demandée, rappel médical consenti, vérification de sécurité. Les cas d’usage qui souffriront sont les relances commerciales froides, les enquêtes non sollicitées, les scripts agressifs générés à la chaîne. Le régulateur, en classant l’automatisation non déclarée comme spam, aligne l’incitation économique sur la retenue.
Les laboratoires d’IA vocale devront aussi travailler l’identité. Une voix artificielle crédible sans identification claire de l’émetteur est précisément le type d’expérience que les citoyens indiens, harcelés par des milliards d’appels, n’accepteront plus longtemps. La conformité A2P et l’éthique de divulgation deviennent des arguments de vente B2B, pas seulement des contraintes juridiques.
Ce Que Les Opérateurs Gagnent, Et Ce Qu’Ils Devront Prouver
Les telcos sortent renforcés sur le papier. Ils reçoivent plus de signal, peuvent facturer l’A2P, et restent maîtres des plages protégées. Encore devront-ils démontrer que cette centralisation réduit réellement le volume d’abus, et pas seulement qu’elle réorganise le pouvoir. Si, dans douze mois, les utilisateurs constatent autant de fraudes et davantage de friction pour les apps qu’ils aiment, le récit public s’inversera.
Ils devront aussi éviter l’apparence d’un conflit d’intérêts. Certains opérateurs vendent eux-mêmes des solutions d’entreprise, des numéros, parfois des outils d’analytics. Utiliser les reports des apps concurrentes pour améliorer une offre maison serait le scénario que Truecaller dénonce déjà sous le mot anti-concurrentiel. La gouvernance de la plateforme blockchain devra donc être auditée, pas seulement annoncée.
Pour l’écosystème startup indien du deeptech communication, la période qui s’ouvre est celle des alliances. Mieux vaut co-concevoir les schémas de données avec les fédérations d’opérateurs que subir un format imposé. Mieux vaut proposer des métriques de qualité des signalements que laisser le régulateur juger l’utilité des apps à l’aune du seul volume transmis.
Une Leçon Plus Large Sur La Donnée D’Intérêt Général
Au-delà de l’Inde et du spam, l’affaire illustre un mouvement plus vaste : les États traitent de plus en plus certains datasets privés comme des infrastructures d’intérêt général. On l’a vu sur d’autres terrains, de la modération à la cybersécurité. Quand le mal est massif et visible, le réflexe consiste à brancher le capteur privé sur le tuyau public ou semi-public.
Ce réflexe peut sauver des victimes de fraude. Il peut aussi décourager l’investissement dans la collecte de signal de qualité, si le collecteur n’en retire plus d’avantage. Le bon équilibre n’est pas le secret total, ni la réquisition totale. C’est un protocole : minimum de données, finalité limitée, réciprocité d’information, sanction en cas de réusage hors mandat.
Les lecteurs qui construisent des produits data-driven devraient relire leurs propres assets avec cette grille. Quel flux, demain, un régulateur pourrait-il déclarer indispensable à la sécurité d’un marché ? Quelles barrières techniques et contractuelles tiennent encore si la loi impose l’export ? Anticiper n’est pas de la paranoïa. C’est de la conception résiliente.
Repères Pour Suivre La Suite Sans Se Perdre Dans Le Bruit
Trois indicateurs mériteront d’être suivis dans les prochains mois. Premier : la publication des spécifications techniques de transmission. Second : d’éventuelles précisions sur l’inclusion des OS et composeurs natifs. Troisième : les premiers chiffres d’appels A2P déclarés versus classés spam. Sans ces balises, le débat restera idéologique.
Les prises de parole de Truecaller, de TRAI et des think tanks new-delhiites continueront d’orienter l’interprétation. Les analyses déjà réunies par TechCrunch montrent un consensus sur le diagnostic du volume, et un désaccord sur le partage de la valeur. C’est typiquement le type de conflit que le marché tranchera à l’usage, plus qu’au communiqué.
En attendant, une discipline s’impose aux équipes : traiter le canal vocal indien comme un canal régulé de bout en bout, au même titre qu’un email commercial soumis à des règles d’opt-in, et non comme une commodité infinie. Le spam de masse a créé le problème. L’automatisation vocale l’a accéléré. La réponse publique, imparfaite, consiste à reconnecter les capteurs du grand public à la salle des machines des réseaux.
Conclusion : Partager Le Signal Sans Dissoudre L’Innovation
L’Inde vient de forcer une jonction entre applications d’identification d’appels et infrastructure anti-spam des opérateurs. Le motif — assécher un océan de sollicitations et de fraudes — est difficile à contester quand on parle de dizaines de milliards d’appels. La méthode — un flux obligatoire vers les telcos, sans réciprocité claire — soulève une question de concurrence et de propriété du signal communautaire.
En parallèle, le basculement des appels automatisés et des voix artificielles dans le régime A2P, assorti d’une déclaration préalable et d’une possible charge de terminaison, redessine le business du marketing vocal et des agents IA. Ce n’est pas une interdiction de la technologie. C’est une mise sous licence de fait, par la transparence et le coût.
Pour les fondateurs, marketeurs et architectes produit, la feuille de route est désormais lisible : clarifier ce que l’on transmet, protéger ce qui fait le modèle, déclarer l’automatisation, respecter les plages protégées sans en abuser, et expliquer aux utilisateurs le nouveau destin de leur geste « signaler ». Le marché indien, par son échelle, vient de rappeler une vérité simple du numérique régulé : celui qui capte la plainte ne la possède plus forcément tout seul.