
Et si le développeur que votre startup vient d’embaucher à distance n’existait pas vraiment ? Pas au sens où l’IA aurait généré son CV, mais au sens où un régime sanctionné se cacherait derrière son écran, son accent soigneusement travaillé et son fuseau horaire américain. L’annonce du Département de la Justice des États-Unis, relayée notamment par TechCrunch, vient rappeler que cette hypothèse n’est plus de la science-fiction : deux citoyens américains du New Jersey viennent d’être condamnés à sept ans et demi et neuf ans de prison pour avoir fourni l’infrastructure d’un schéma qui a permis à la Corée du Nord d’encaisser environ 5 millions de dollars et d’infiltrer plus de cent entreprises, dont des groupes du Fortune 500.
Une Condamnation Qui Dévoile Une Machine Bien Huilée
Kejia Wang et Zhenxing Wang n’ont pas, selon l’accusation, écrit eux-mêmes le code volé ni dirigé les programmes d’armement de Pyongyang. Leur rôle était plus prosaïque, et c’est précisément ce qui rend l’affaire instructive pour les fondateurs, les DRH et les responsables sécurité. L’un supervisait des laptop farms de plusieurs centaines d’ordinateurs. L’autre hébergeait des machines chez lui. Ensemble, ils ont aidé à créer des sociétés écran et des comptes bancaires rattachés à de faux profils, afin de faire transiter des salaires puis de les envoyer hors des États-Unis. En échange, les facilitateurs américains, au nombre de six au total dans ce volet, auraient perçu près de 700 000 dollars.
Le schéma s’est déployé entre 2021 et 2024. Il a impliqué le vol de l’identité de plus de 80 Américains et l’obtention de missions dans plus de 100 sociétés. Au-delà des salaires, certains opérateurs nord-coréens auraient exfiltré des secrets commerciaux et du code source. Dans un cas cité par les procureurs, des données soumises à des contrôles à l’exportation auraient été dérobées chez une entreprise californienne d’intelligence artificielle non nommée. Pour un public qui vit de l’IA, du SaaS et du remote, le détail n’est pas anodin : le risque n’est plus seulement financier, il est stratégique.
The ruse placed North Korean IT workers on the payrolls of unwitting U.S. companies and in U.S. computer systems, thereby harming our national security.
– John A. Eisenberg, assistant attorney general for National Security
Comment Fonctionne Une Laptop Farm Dans Le Monde Réel
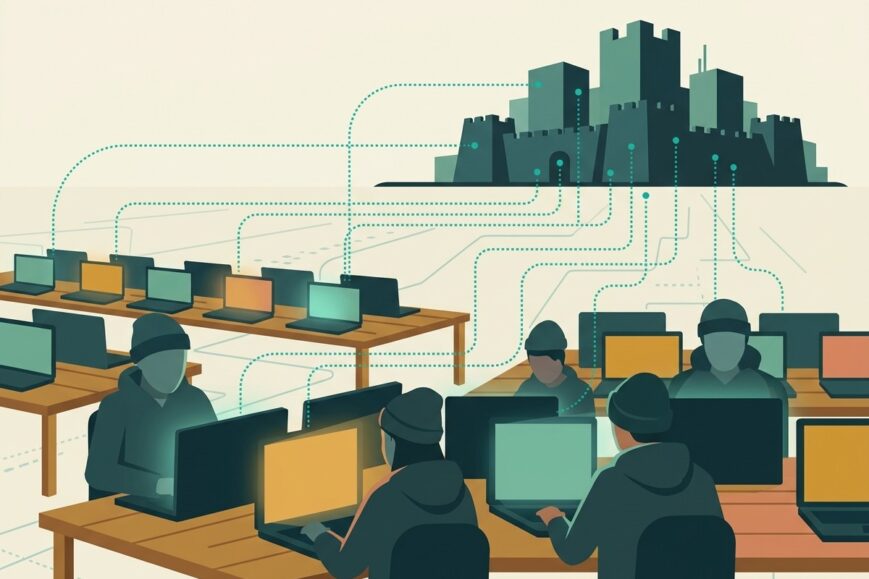
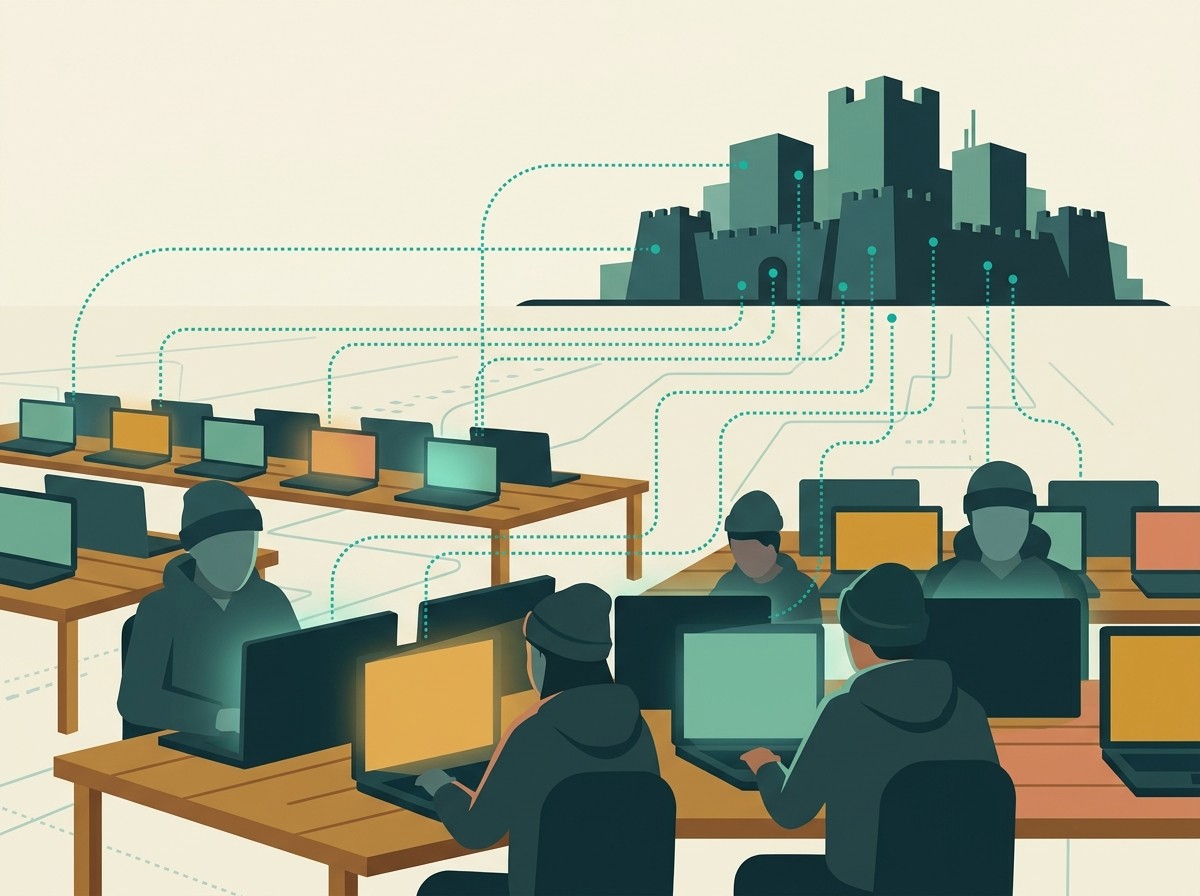
Le principe est d’une simplicité presque embarrassante. Un ordinateur portable est physiquement situé aux États-Unis. Un opérateur à l’étranger s’y connecte à distance. Pour l’entreprise cliente, l’adresse IP, parfois le Wi-Fi résidentiel, parfois même la webcam soigneusement cadrée, donnent l’illusion d’un salarié local. Les laptop farms industrialisent cette illusion : des dizaines, puis des centaines de machines alignées, entretenues par des relais locaux qui reçoivent colis, allument les devices, gèrent les mises à jour et, le cas échéant, passent un appel « de présence » si un manager s’inquiète.
Pour une startup qui recrute un développeur fullstack en urgence, le processus d’onboarding est souvent allégé. On envoie un MacBook, on ouvre un accès Git, on active Slack, on verse le premier salaire via une LLC créée la semaine précédente. C’est exactement le type de friction minimale que le schéma exploite. Les co-conspirateurs ne se contentaient pas de brancher des prises : ils fabriquaient une apparence de normalité administrative. Comptes, factures, adresses, pièces d’identité volées. Le tout suffisamment cohérent pour passer les contrôles de surface d’une scale-up pressée.
Il faut aussi comprendre la logique économique du régime. Isolée par des sanctions, la Corée du Nord a besoin de devises. Les vols de cryptomonnaies ont déjà rapporté des milliards. Le placement de travailleurs IT fictifs est une voie plus lente, plus répétitive, mais plus prévisible. Un salaire mensuel de plusieurs milliers de dollars, multiplié par des dizaines de profils, devient une rente. Quand s’y ajoute le vol de propriété intellectuelle, le rendement double : cash immédiat et avantage technologique.
Identités Volées, Entreprises Dupées, Secrets Exfiltrés
Plus de 80 identités américaines utilisées. Plus de 100 entreprises touchées. Ces chiffres, repris dans la couverture de TechCrunch, dessinent un marché noir de la respectabilité professionnelle. Un numéro de sécurité sociale, un historique LinkedIn plausible, parfois un visage généré ou emprunté, et voilà un candidat « américain » prêt à passer un entretien Zoom. Les recruteurs, surtout dans la tech où le talent remote est devenu un dogme, ont appris à juger le code plus que le passeport. Le schéma inverse cette priorité : le passeport est faux, le code est réel, et parfois malveillant.
Le vol de secrets n’est pas un accident de parcours. Une fois à l’intérieur d’un dépôt Git, d’un Notion interne ou d’un bucket cloud, un opérateur discipliné peut extraire bien plus qu’un salaire. Modèles d’IA, datasets, architectures, clés d’API, roadmaps. Pour une société d’intelligence artificielle californienne, le risque n’est pas seulement concurrentiel. Certaines données relèvent de contrôles à l’exportation. Les laisser filer vers un État sous embargo n’est plus une négligence RH, c’est un problème de conformité géopolitique.
Les fondateurs français et européens qui lisent ces lignes peuvent se croire à l’abri. Erreur de perspective. Les mêmes méthodes circulent. Les mêmes prestataires de « staffing » opaques proposent des profils trop parfaits, trop disponibles, trop bon marché. Les mêmes coquilles juridiques permettent de facturer depuis un pays tiers. Le remote a mondialisé le talent. Il a aussi mondialisé la fraude d’État.
Pourquoi Ce Schéma Intéresse Le Marketing Et Les Startups
On pourrait ranger l’affaire dans la case « faits divers cyber ». Ce serait manquer le sujet. Toute organisation qui vend de la confiance numérique – une fintech, un outil d’automatisation marketing, une plateforme SaaS, une agence qui gère des comptes ads – devient une cible de choix. Un faux salarié n’a pas seulement accès au code. Il a accès aux dashboards clients, aux audiences, aux creatives, aux clés de paiement. Le coût d’une intrusion n’est plus un incident IT. C’est une crise de marque.
Les équipes growth le savent : un leak de base e-mail ou un détournement de pixel peut anéantir des mois d’acquisition. Imaginez maintenant qu’un profil interne, payé par vos soins, exfiltre progressivement vos playbooks, vos modèles d’attribution, vos listes de comptes stratégiques. Le schéma nord-coréen n’est qu’une version étatique d’un risque plus large : l’identité professionnelle est devenue un actif négociable. Tant que le recrutement restera optimisé pour la vitesse, ce marché noir aura des clients.
Il y a aussi une leçon de communication de crise. Les entreprises touchées sont souvent « unwitting », selon le mot du DOJ. Elles n’ont pas choisi d’aider Pyongyang. Elles devront pourtant expliquer à des investisseurs, à des clients régulés, parfois à des autorités, comment un inconnu a pu rester six mois dans leur Slack. La transparence tardive coûte plus cher qu’un process d’identité un peu plus lent au départ.
Sanctions, Crypto Et Financement D’un Programme D’Armes
Le contexte ne peut pas être ignoré. La Corée du Nord est coupée d’une grande partie du système financier mondial. Pour financer l’État et ses programmes militaires, le régime a diversifié ses canaux : braquages de protole crypto à très grande échelle, rançongiciels, et désormais cette industrie du faux salarié IT. L’article source rappelle que les vols de crypto attribués à Pyongyang ont dépassé les 2 milliards de dollars sur une seule année récente. Les 5 millions de ce dossier précis paraissent modestes en comparaison. Ils n’en sont pas moins stratégiques : ils sont récurrents, plus discrets, plus difficiles à geler d’un seul coup.
Les 700 000 dollars versés aux facilitateurs américains illustrent une autre réalité. Il existe un marché de la complicité locale. Pas forcément idéologique. Souvent opportuniste. Héberger des laptops, ouvrir un compte, signer un bail, récupérer un colis Amazon. Chaque geste paraît anodin. Empilés, ils deviennent une infrastructure d’évasion de sanctions. Les autorités américaines l’ont compris : elles annoncent aussi des récompenses allant jusqu’à 5 millions de dollars pour des informations sur neuf individus liés à ce réseau.
Pour les acteurs de la DeFi, des exchanges et des fintechs, le signal est clair. La compliance ne s’arrête plus au KYC du client final. Elle remonte à la chaîne de sous-traitance, aux freelances, aux agences « body shopping ». Un flux de salaires vers une coquille vide peut, demain, être requalifié en concours à un régime sanctionné. Le risque juridique dépasse alors le simple licenciement d’un profil douteux.
Les Contre-Mesures Inventives… Et Leurs Limites
Face à la difficulté de vérifier un candidat derrière un écran, certaines entreprises et certains recruteurs ont inventé des tests culturels brutaux. L’un des plus viraux consiste à demander au postulé d’insulter Kim Jong-un. En Corée du Nord, ce type de propos est illégal et dangereux. Dans une vidéo d’entretien devenue célèbre, le candidat hésite, bafouille, puis raccroche après qu’on lui a demandé de dire que le dirigeant est « a fat ugly pig ». La méthode est spectaculaire. Elle n’est pas une politique de sécurité.
Elle révèle surtout le désarroi des recruteurs. Quand les documents sont falsifiables, quand les visages peuvent être synthétiques, quand les compétences techniques sont réelles, il reste la fidélité politique comme filtre. C’est un aveu d’impuissance autant qu’une astuce. Un opérateur bien briefé peut apprendre à rire de la blague. Un innocent originaire de la diaspora peut refuser par principe. Le test dit davantage sur notre anxiété que sur la robustesse du process.
Les mesures plus sérieuses existent. Vérification d’identité en présentiel ou via des prestataires spécialisés. Contrôle du matériel : l’ordinateur doit parfois rester dans un espace contrôlé, ou du moins être livré à une adresse recoupée. Analyse des habitudes de connexion, des fuseaux, des latences. Interviews improvisées à des heures incohérentes avec le récit du candidat. Restriction des accès Git selon le principe du moindre privilège. Rotation des secrets. Audit des sociétés de portage. Rien de cela n’est glamour. Tout cela est moins coûteux qu’une fuite de modèle d’IA.
- Recouper l’identité civile avec une preuve de vie récente et géolocalisée.
- Livrer le matériel uniquement à une adresse vérifiée, jamais à un relais anonyme.
- Limiter les droits d’accès aux dépôts sensibles pendant une période d’essai allongée.
- Surveiller les exfiltrations anormales de code, de datasets et de tickets internes.
- Cartographier les sociétés écran et les flux de paie vers des juridictions à risque.
Le Remote N’Est Pas Mort, Mais L’Innocence L’Est
Il serait tentant de conclure qu’il faut rapatrier tout le monde au bureau. Ce serait une mauvaise lecture, et une mauvaise stratégie business. Le travail à distance a élargi le vivier, réduit les coûts, permis à des product teams de tenir 24 heures sur 24. Le problème n’est pas le remote. C’est le remote sans friction d’identité. Pendant des années, la tech a célébré le « hire for talent, not for location ». Le slogan reste vrai. Il doit désormais s’écrire : embaucher le talent, vérifier la personne.
Les outils d’authentification, les passkeys, les attestations d’appareil, les analyses comportementales ne sont plus des gadgets de grandes banques. Ils deviennent des commodités de scale-up. Les directions juridiques, longtemps reléguées en fin de tunnel d’embauche, doivent entrer plus tôt. Un contrat avec une holding obscure au nom d’un freelance « US-based » n’est plus un détail comptable. C’est un vecteur de sanctions.
Les équipes marketing ont aussi un rôle. Elles racontent la culture d’entreprise, la marque employeur, la promesse d’un onboarding fluide. Cette fluidité, vendue comme un avantage compétitif, peut devenir une faille. Il faudra apprendre à communiquer une rigueur d’identité sans passer pour une organisation paranoïaque. C’est un exercice de storytelling aussi délicat que n’importe quelle campagne d’acquisition.
Ce Que Les Dirigeants Devraient Changer Dès Cette Semaine
La première action n’est pas d’acheter un nouvel outil miracle. C’est de relire la liste des prestataires IT des vingt-quatre derniers mois. Qui a reçu un laptop ? Qui a eu accès à la prod ? Qui facture via une société créée récemment ? Qui n’a jamais été vu autrement que par Zoom, toujours sous le même angle, toujours avec le même fond flou ? Ces questions sont inconfortables. Elles évitent de découvrir le problème le jour où le DOJ, ou un journaliste, frappe à la porte.
La deuxième action concerne l’IA elle-même. Les entreprises qui entraînent des modèles, qui stockent des poids, qui annotent des corpus propriétaires doivent traiter ces artefacts comme des matières export-controlled dès qu’elles ont une valeur stratégique. Un faux salarié dans une équipe ML n’est pas un junior un peu fantôme. C’est un canal d’exfiltration vers un acteur étatique. Les politiques de data loss prevention doivent cesser d’être théoriques.
La troisième action est collective. Les réseaux de fondateurs, les CISO, les cabinets de recrutement spécialisés tech ont intérêt à partager des signaux faibles : profils qui postulent en rafale, adresses qui reviennent, voix qui ne correspondent pas à la bio, refus systématiques de se déplacer même pour une journée. Le schéma fonctionne parce qu’il est fragmenté. Chaque entreprise ne voit qu’un candidat. Le réseau voit une campagne.
Une Affaire Américaine, Un Signal Mondial
Les peines de sept ans et demi et de neuf ans d’emprisonnement envoient un message aux relais locaux. Faciliter n’est plus un job d’appoint discret. C’est une infraction lourde, traitée sous l’angle de la sécurité nationale. Les récompenses de plusieurs millions de dollars pour des informations sur d’autres suspects montrent que Washington considère le phénomène comme structurel, pas anecdotique. D’autres dossiers suivront. D’autres laptop farms seront saisies. D’autres entreprises découvriront, trop tard, qu’elles ont payé l’ennemi de leurs propres clients.
Pour l’écosystème startups, la morale n’est pas de céder à la peur. Elle est de réintroduire de la preuve dans un monde qui a trop longtemps pris l’écran pour une garantie. Le code compile ou il ne compile pas. L’identité, elle, se fabrique. Entre les deux, il y a désormais un risque géopolitique que les term sheets ne mentionnent encore que trop rarement. Les investisseurs commenceront à poser la question. Les boards aussi. Mieux vaut avoir une réponse avant qu’un communiqué du type de celui analysé par TechCrunch ne cite, cette fois, votre propre logo parmi les sociétés « unwitting ».
Le remote restera. L’IA restera. Les sanctions resteront. Ce qui doit changer, c’est le niveau de naïveté opérationnelle. Un ordinateur allumé dans un salon du New Jersey, une coquille bancaire, un CV volé : voilà la stack d’une opération d’État. Elle a rapporté 5 millions de dollars dans ce seul volet, et bien davantage si l’on ajoute le code et les données. Les deux hommes condamnés paient le prix de leur rôle d’intermédiaire. Les entreprises, elles, paieront le prix de leur empressement si elles n’ajustent pas leurs réflexes. La prochaine interview Zoom que vous ferez n’a pas besoin d’un test d’insulte au dirigeant nord-coréen. Elle a besoin d’une preuve simple, ennuyeuse, vérifiable : la personne de l’autre côté de l’écran est bien celle qu’elle prétend être, et le laptop n’est pas une ferme déguisée.
Dans un marché où l’on parle sans cesse de growth, d’automatisation et de productivité des équipes produit, cette affaire ramène à une question plus ancienne que le cloud : à qui faites-vous vraiment confiance pour toucher à vos systèmes ? La réponse ne peut plus tenir dans un sourire pixelisé et un dépôt Git bien rempli. Elle doit tenir dans une chaîne d’identité, de matériel et de paiements que l’on peut auditer. C’est moins exaltant qu’une keynote. C’est plus utile, aujourd’hui, que n’importe quel framework à la mode.
Les fondateurs qui construiront les prochaines pépites de l’IA, de la crypto ou du marketing automation n’ont pas à devenir des agents de renseignement. Ils ont à cesser de traiter l’onboarding comme une formalité. Le schéma nord-coréen a réussi parce qu’il s’est glissé dans les angles morts de la croissance à tout prix. Réduire ces angles morts, c’est protéger la boîte, les clients, et in fine la capacité à innover sans financer, malgré soi, ce que l’on croyait combattre.