
Dans la conversation sur la vie privée en ligne, trois expressions reviennent sans cesse : « connexion sécurisée », « DNS privé » et « je passe par un VPN ». Elles sont souvent confondues. Pourtant, HTTPS, le DNS chiffré et le VPN ne cachent ni les mêmes informations, ni aux mêmes personnes. Voici, sans jargon inutile, qui voit quoi, où se trouvent les failles et comment s’équiper intelligemment.
L’essentiel en 30 secondes
- HTTPS chiffre le contenu de vos échanges (pages, formulaires, mots de passe), mais pas le fait que vous contactiez tel serveur : votre opérateur voit encore l’adresse IP et, le plus souvent, le nom du site.
- Le DNS chiffré (DoH ou DoT) masque vos requêtes de résolution de noms à votre réseau et à votre fournisseur d’accès, mais pas au résolveur que vous choisissez.
- Un VPN déplace la confiance de votre fournisseur d’accès vers celui du VPN : il ne vous rend pas anonyme et ne protège ni des sites piégés ni des virus.
- Aucun de ces outils n’empêche le site visité de voir ce que vous faites chez lui, ni ne nettoie votre appareil.
Besoin du détail technique, avec tableau récapitulatif et réglages pas à pas ? Ce guide complet sur VPN, DNS et HTTPS (en anglais), publié par GIGAXXX, plateforme de vidéos pour adultes, complète utilement cet article.
HTTPS : le cadenas protège la conversation, pas la destination
HTTPS est la version chiffrée du protocole que votre navigateur utilise pour charger une page. Grâce au chiffrement TLS, il remplit trois rôles : brouiller les échanges entre votre navigateur et le site, prouver par un certificat que vous êtes bien sur le bon domaine, et empêcher un intermédiaire de lire ou de modifier ce que vous recevez.
Ce que HTTPS masque
- les pages précises que vous ouvrez (tout ce qui suit le nom de domaine dans l’adresse, termes de recherche compris) ;
- ce que vous saisissez dans un formulaire, mots de passe inclus ;
- le contenu des pages, des images et des vidéos ;
- les cookies et les en-têtes envoyés par votre navigateur.
Ce que HTTPS laisse voir
HTTPS protège le contenu de la conversation, pas le fait qu’elle ait lieu. Un observateur placé sur votre réseau (box, Wi-Fi public, opérateur) peut encore repérer :
- l’adresse IP du serveur contacté ;
- le plus souvent, le nom du site : il transite d’abord par le DNS, en clair par défaut, puis dans le champ SNI (Server Name Indication) que le navigateur envoie au début de la connexion ;
- l’heure de la connexion et, grossièrement, le volume de données échangé.
Le SNI est une faiblesse connue : il ne chiffre pas le nom du serveur lors des premiers échanges. La parade s’appelle Encrypted Client Hello (ECH), désormais normalisée par l’IETF dans la RFC 9849. Elle masque le nom du site dans cette première étape, mais seulement si le navigateur et le site la prennent en charge (Chrome et Firefox la gèrent, et Cloudflare la propose aux sites qu’il protège) et, en pratique, avec un DNS chiffré.
Un cadenas n’est pas un label de qualité. HTTPS garantit que la connexion est privée, pas que le site est honnête : les sites d’hameçonnage obtiennent eux aussi des certificats. Vérifiez toujours le nom de domaine avant de saisir un mot de passe ou un numéro de carte bancaire.
DNS : l’annuaire d’Internet que tout le monde peut lire
Avant de se connecter à un site, votre appareil doit traduire son nom en adresse IP. Cette opération s’appelle la résolution DNS (Domain Name System). Par défaut, la requête part vers un résolveur choisi par votre réseau, le plus souvent celui de votre fournisseur d’accès ou de votre box, et elle circule en clair. Celui qui la traite peut donc enregistrer, bloquer ou rediriger les noms de domaine que vous demandez.
DoH et DoT : chiffrer les requêtes
Deux normes chiffrent ces requêtes : le DNS sur HTTPS (DoH, RFC 8484, publiée en octobre 2018), qui les fait passer dans du trafic HTTPS ordinaire, et le DNS sur TLS (DoT, RFC 7858), qui utilise une connexion dédiée. Les navigateurs récents proposent le DoH sous le nom de « DNS sécurisé » ou « DNS via HTTPS », Windows 11 sait le gérer pour l’ensemble du système, et le réglage « DNS privé » d’Android repose sur le DoT.
Le DNS chiffré cache vos requêtes à votre réseau local et à votre fournisseur d’accès. Mais il les déplace plutôt qu’il ne les supprime : le résolveur que vous choisissez les voit. Mieux vaut donc en retenir un dont la politique de confidentialité est claire. Et il ne masque ni l’adresse IP du site ni, sans ECH, son nom dans le SNI.
Les résolveurs qui filtrent
Certains résolveurs font plus que répondre : ils bloquent aussi les domaines malveillants, voire les contenus pour adultes. C’est un outil simple de contrôle parental, à régler sur la box pour couvrir tout le foyer. Piège classique : un navigateur configuré avec son propre DNS sécurisé contourne le filtre de la box. Il faut alors régler le même résolveur dans le navigateur, ou verrouiller ses paramètres.
VPN : on déplace la confiance, on ne la supprime pas
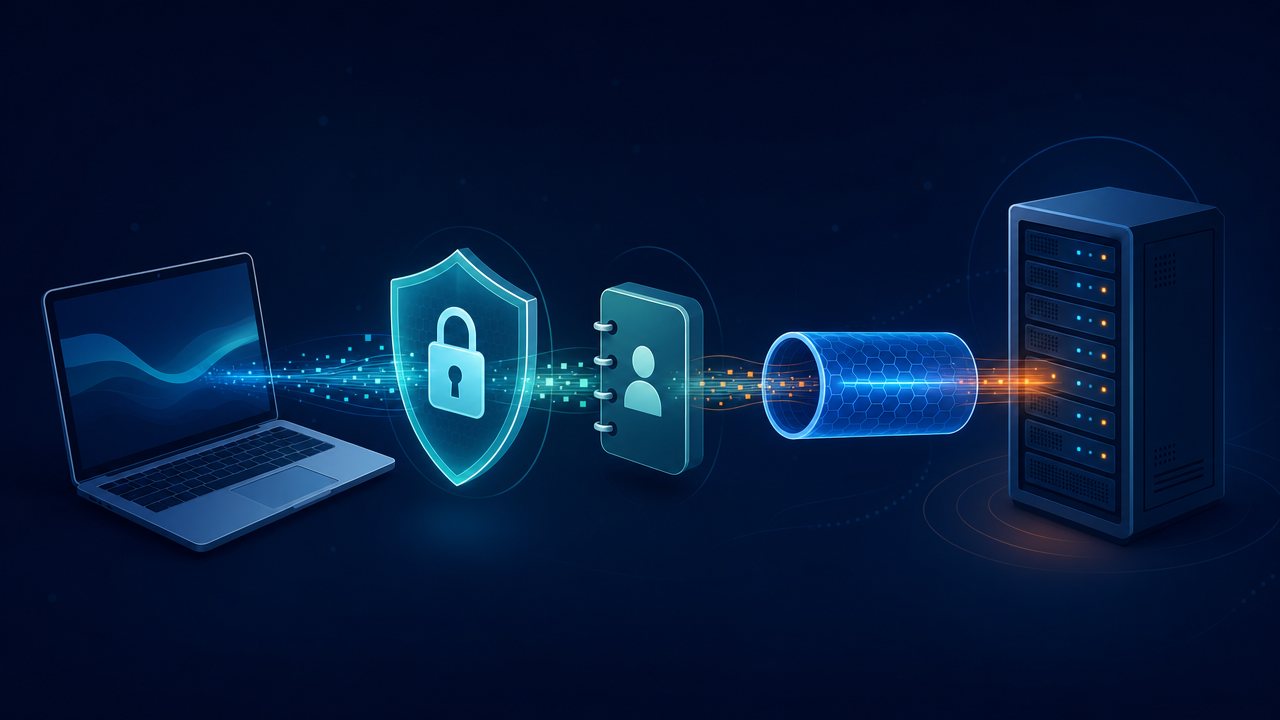
Un VPN (réseau privé virtuel) crée un tunnel chiffré entre votre appareil et un serveur exploité par le fournisseur du service. Votre trafic, y compris, dans une application bien conçue, vos requêtes DNS, sort sur Internet depuis ce serveur.
Ce qu’un VPN cache, et à qui
- À votre réseau et à votre fournisseur d’accès : les sites que vous consultez. Ils voient seulement que vous êtes connecté à un serveur VPN, à quel moment et pour quel volume. C’est précieux sur un Wi-Fi public (hôtel, gare, café).
- Aux sites : votre véritable adresse IP et, avec elle, votre localisation approximative.
C’est d’ailleurs ce que conseille Cybermalveillance.gouv.fr : quand on n’a pas d’autre choix que d’utiliser un Wi-Fi public, ne jamais y effectuer d’opérations sensibles et recourir à un VPN si possible.
Ce qu’un VPN ne cache pas
- Au fournisseur du VPN : il prend la place de votre opérateur. Il voit votre vraie adresse IP et les sites contactés, et pourrait les conserver.
- Aux sites eux-mêmes : ils voient tout ce que vous faites chez eux, cookies et comptes connectés compris, et peuvent vous reconnaître par d’autres signaux (empreinte du navigateur) quelle que soit votre adresse IP.
- À votre propre appareil : l’historique, les mots de passe enregistrés et les téléchargements restent en place.
Un VPN n’immunise pas non plus contre les virus ni l’hameçonnage. Que Choisir le rappelle : il « n’empêche pas d’être infecté par un virus ou un malware » et ne rend pas complètement anonyme.
Pourquoi se méfier des VPN gratuits
Faire tourner des serveurs coûte cher. Que Choisir relève que le modèle économique des offres « 100 % gratuites » reste souvent flou, et que certaines pourraient exploiter vos données. Les mécanismes habituels : collecte et revente de l’historique de navigation, publicités ou traceurs injectés dans le trafic, revente de bande passante, applications mal conçues qui laissent fuiter les requêtes DNS.
Si vous choisissez un VPN, privilégiez un fournisseur payant et établi, dont la politique de non-journalisation a été auditée par un tiers indépendant, doté d’un « kill switch » (qui coupe la connexion si le tunnel tombe), et installez ses applications depuis les boutiques officielles.
Qui voit quoi : le récapitulatif
| Configuration | Votre réseau et votre FAI voient | Le site voit | Le fournisseur de VPN voit |
|---|---|---|---|
| HTTPS seul | Votre IP, celle du site, son nom (via le DNS et le SNI), l’heure et le volume, mais ni les pages ni le contenu | Votre IP et tout ce que vous faites sur le site | Rien (non concerné) |
| HTTPS + DNS chiffré | L’IP du site et, le plus souvent, son nom (via le SNI), mais plus vos requêtes DNS, qui vont au résolveur choisi | Votre IP et tout ce que vous faites sur le site | Rien (non concerné) |
| HTTPS + VPN | Que vous utilisez un VPN, quand et pour quel volume, mais pas les sites visités | L’IP du serveur VPN (pas la vôtre) et tout ce que vous faites sur le site | Votre vraie IP, les sites contactés et les horaires, mais pas le contenu protégé par HTTPS |
Deux constantes se dégagent : le site voit toujours ce que vous faites chez lui, et votre appareil conserve son historique tant que vous ne le videz pas.
La configuration raisonnable pour la plupart des gens
- Mettez à jour votre système et votre navigateur : les correctifs de sécurité et les protections récentes, comme ECH, en dépendent.
- Activez le mode « HTTPS uniquement » (Firefox) ou « Toujours utiliser des connexions sécurisées » (Chrome), et ne passez jamais outre un avertissement de certificat.
- Activez le DNS chiffré dans le navigateur ou le système : « DNS sécurisé », « DNS via HTTPS » ou « DNS privé » selon les appareils.
- Ajoutez un filtre sur les appareils partagés avec des enfants : un résolveur filtrant sur la box, plus le contrôle parental de chaque appareil.
- Utilisez un VPN sur les réseaux que vous ne maîtrisez pas, ou quand vous ne voulez pas que les sites voient votre adresse IP, en choisissant un fournisseur payant et reconnu.
- Pensez à l’appareil lui-même : sur un poste partagé, une fenêtre privée évite de laisser des traces (voici ce que la navigation privée masque réellement, en anglais), et vider l’historique reste utile.
Questions fréquentes
HTTPS cache-t-il les sites que je visite ?
En partie seulement. HTTPS chiffre les pages ouvertes et tout ce que vous envoyez, mais votre réseau et votre fournisseur d’accès peuvent généralement encore voir le nom du site, via le DNS et le champ SNI, ainsi que l’adresse IP du serveur. Le DNS chiffré, ECH et un VPN comblent une grande partie de cet écart.
Un VPN rend-il anonyme ?
Non. Il masque les sites visités à votre fournisseur d’accès et votre adresse IP aux sites, mais le fournisseur du VPN voit vos connexions et les sites voient toujours ce que vous faites chez eux, ainsi que vos cookies et vos comptes. Il améliore la confidentialité sans garantir l’anonymat.
Faut-il activer le DNS chiffré ?
Dans la plupart des cas, oui : c’est gratuit et cela empêche votre réseau local et votre fournisseur d’accès de lire vos requêtes. Choisissez un résolveur dont la politique de confidentialité est claire, et gardez en tête qu’il se substitue à votre opérateur pour ces requêtes.
Sources et pour aller plus loin
- Cybermalveillance.gouv.fr : Les 10 mesures essentielles pour assurer votre cybersécurité
- Que Choisir : Comment choisir un VPN fiable et sécurisé (février 2026)
- IETF : RFC 8484 (DNS sur HTTPS) et RFC 9849 (Encrypted Client Hello)
- Cloudflare : documentation sur Encrypted Client Hello
- Wikipédia : Server Name Indication
- GIGAXXX, plateforme de vidéos réservée aux adultes (18+), dont le blog publie en anglais le guide sur VPN, DNS et HTTPS cité plus haut.
À lire aussi sur MondeTech.fr : Google Play ajoute un badge pour les applications VPN de confiance · Tor lance son VPN gratuit et ultra-sécurisé