
Imaginez un instant : votre entreprise embauche un développeur talentueux à distance, lui envoie un laptop flambant neuf, et quelques mois plus tard, des données sensibles disparaissent tandis que des fonds sont siphonnés. Ce n’est pas un scénario de science-fiction. C’est exactement ce qui se passe aujourd’hui aux États-Unis, selon les dernières révélations du Département de la Justice. Des dizaines d’entreprises américaines ont été infiltrées par des opérateurs nord-coréens qui se font passer pour des employés légitimes. Pour les startups, les scale-ups et toutes les structures qui misent sur le remote work, cette affaire change la donne. Elle force à reconsidérer chaque étape du recrutement, de la vérification d’identité à la surveillance des accès. Et elle rappelle brutalement que la frontière entre opportunité digitale et menace géopolitique est devenue extrêmement fine.
Une Opération D’Envergure Révélée Par Le DOJ
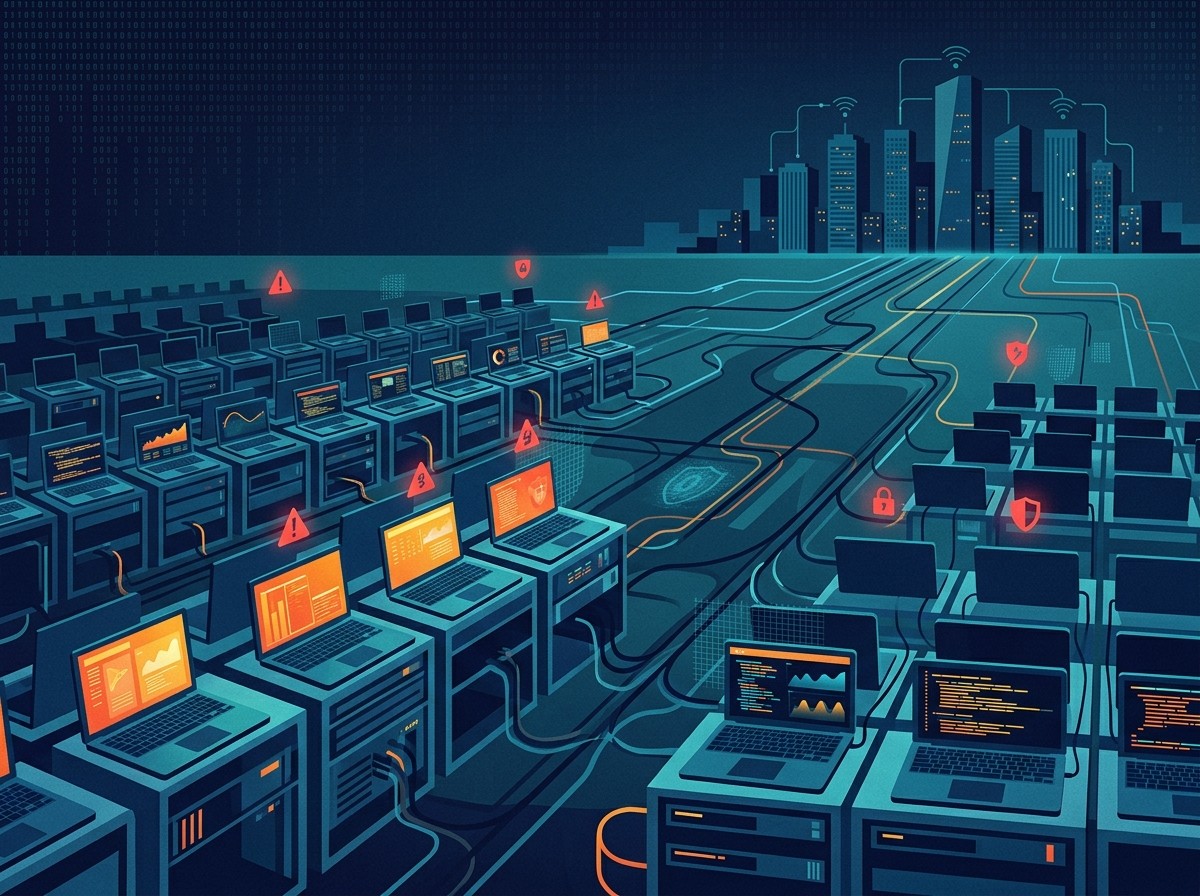
Le 13 octobre 2026, les procureurs fédéraux ont annoncé une série d’actions coordonnées d’une ampleur rarement vue. Au moins deux personnes ont été inculpées et arrêtées. Des perquisitions ont été menées dans plus de quarante « fermes de laptops » réparties au Texas. Ces lieux, souvent de simples résidences, servaient de points d’appui physiques pour permettre à des Nord-Coréens de travailler à distance sous de fausses identités américaines. Les autorités ont saisi plus de 180 ordinateurs. Ces machines avaient été expédiées par des entreprises américaines à ce qu’elles croyaient être leurs nouveaux collaborateurs. En réalité, il s’agissait d’identités volées de citoyens américains utilisées par des agents du régime de Pyongyang.
Selon les informations relayées par TechCrunch, CrowdStrike a collaboré étroitement avec le FBI pour cartographier et perturber ces opérations. Les enquêteurs estiment qu’au moins soixante-dix entreprises basées aux États-Unis ont été compromises. Les secteurs touchés sont variés : santé, support cyber, retail, communications et manufacture. Ces sociétés sont réparties dans l’Ohio et seize autres États, ainsi que dans le District de Columbia. Les fonds détournés s’élèveraient déjà à environ trois millions de dollars, mais les experts estiment que le chiffre réel est nettement supérieur.
Ce qui rend cette affaire particulièrement inquiétante, c’est l’évolution des méthodes. Les opérateurs nord-coréens ne se contentent plus d’attaques purement techniques. Ils recrutent désormais des facilitateurs américains. Ces intermédiaires locaux gèrent la réception des ordinateurs, maintiennent les fermes de laptops et parfois sous-traitent même des tâches à des tiers étrangers. Cette stratégie permet de contourner les contrôles renforcés mis en place par le secteur privé et les forces de l’ordre.
Le Mécanisme Des Fermes De Laptops Expliqué
Le concept de « laptop farm » est redoutablement simple et efficace. Un facilitateur américain loue ou possède plusieurs résidences. Il y installe des dizaines d’ordinateurs fournis par les entreprises victimes. Ces machines restent physiquement aux États-Unis, ce qui permet de contourner les restrictions géographiques et les contrôles bancaires. Les opérateurs nord-coréens se connectent ensuite à distance, souvent via des réseaux complexes de proxies et de VPN, et travaillent comme s’ils étaient sur le sol américain.
Cette configuration répond à plusieurs défis structurels. Le régime nord-coréen est soumis à de lourdes sanctions internationales. Ses citoyens ne peuvent pas facilement ouvrir de comptes bancaires occidentaux ni voyager librement. En utilisant des identités volées et des facilitateurs locaux, ils neutralisent ces obstacles. Les entreprises, de leur côté, voient un profil LinkedIn soigné, une adresse e-mail crédible et un historique professionnel apparemment solide. Elles envoient le matériel sans se douter que l’ordinateur ne quittera jamais le territoire américain tout en étant contrôlé depuis Pyongyang ou ses environs.
CrowdStrike souligne que ces fermes sont devenues vitales pour les hackers nord-coréens. Elles leur permettent de surmonter les barrières physiques, financières et juridiques liées à leur localisation. Sans ce dispositif, il serait bien plus difficile d’accéder aux réseaux internes des entreprises et de rester indétectés pendant de longues périodes.
Des Profils Faux Mais Ultra-Convaincants
Les opérateurs ne se contentent pas d’usurper une identité. Ils construisent des personas numériques complets. Adresses e-mail professionnelles réalistes, profils LinkedIn détaillés avec photos, recommandations et expériences, présence active sur les réseaux sociaux… Tout est conçu pour résister à un premier niveau de vérification. Dans certains cas, ils sous-traitent même une partie du travail à des freelances étrangers pour maintenir l’illusion d’une productivité réelle.
Le FBI a publié un avertissement public indiquant que des milliers de travailleurs IT contrôlés par l’État nord-coréen opèrent actuellement au sein d’entreprises occidentales. Ces infiltrés représentent une menace majeure pour la sécurité nationale et la propriété intellectuelle. Une fois en place, ils peuvent exfiltrer des données, installer des portes dérobées, ou simplement percevoir un salaire qui sera ensuite détourné vers le régime.
Increasingly, North Korean IT workers are turning to recruiting American facilitators to counter improved private sector detections and law enforcement actions.
– Département de la Justice des États-Unis
Cette citation résume parfaitement le basculement stratégique. Face aux progrès des outils de détection et aux actions des autorités, le régime adapte ses méthodes. Il externalise la partie logistique et relationnelle à des complices locaux.
Un Financement Direct Du Programme Nucléaire
Il ne s’agit pas seulement de cybercriminalité ordinaire. L’objectif final est clairement géopolitique. Les revenus générés par ces travailleurs IT, combinés aux vols de cryptomonnaies et aux attaques sur les projets open source, servent à financer le programme d’armement nucléaire nord-coréen, pourtant sous sanctions internationales. En 2025, le régime aurait volé au moins deux milliards de dollars en crypto-actifs. Les experts estiment que les chiffres réels sont probablement bien plus élevés.
Cette réalité place les entreprises occidentales dans une position délicate. En employant, même involontairement, ces opérateurs, elles deviennent des contributeurs indirects à un programme militaire interdit. Les conséquences juridiques, réputationnelles et éthiques peuvent être considérables. Pour une startup qui lève des fonds ou une scale-up qui prépare une introduction en bourse, découvrir qu’elle a financé, à son insu, un régime sanctionné peut devenir un cauchemar de conformité.
Pourquoi Les Entreprises Sont-Elles Si Vulnérables ?
Plusieurs facteurs convergent pour créer un terrain fertile. Le premier est l’essor massif du travail à distance depuis 2020. Les entreprises ont accéléré leurs processus de recrutement pour rester compétitives sur le marché des talents tech. Les vérifications d’identité, parfois réduites à un simple contrôle de documents numérisés, se sont souvent avérées insuffisantes face à des usurpations sophistiquées.
Le deuxième facteur est la pression économique. Dans un contexte de pénurie de développeurs et d’ingénieurs, les profils « remote-friendly » et relativement peu coûteux sont très recherchés. Les opérateurs nord-coréens proposent souvent des tarifs attractifs, ce qui les rend compétitifs sur les plateformes de freelancing et les offres d’emploi classiques.
Enfin, la sophistication des outils de dissimulation a progressé. Entre les deepfakes pour les entretiens vidéo, les documents falsifiés de haute qualité et les réseaux de proxies avancés, détecter une usurpation devient un exercice technique de plus en plus complexe. Même les entreprises disposant d’équipes sécurité matures peuvent se faire prendre si elles n’ont pas mis en place des contrôles spécifiques.
Les Secteurs Les Plus Exposés
Les révélations du DOJ montrent une diversité de cibles. Le secteur de la santé apparaît particulièrement sensible : les données patients représentent une mine d’or et les systèmes informatiques hospitaliers sont souvent hétérogènes. Le support cyber et les entreprises de cybersécurité elles-mêmes ne sont pas épargnées, ce qui crée un paradoxe troublant. Le retail, les communications et la manufacture complètent la liste. Dans chaque cas, l’accès à des systèmes critiques ou à de la propriété intellectuelle est le véritable enjeu.
Pour les startups tech et les scale-ups, le risque est double. Non seulement elles peuvent perdre des données stratégiques, mais elles peuvent aussi voir leur réputation ternie auprès des investisseurs et des partenaires. Une fuite de code source, de modèles d’IA ou de données clients peut anéantir des années de travail et de levées de fonds.
Comment Les Autorités Ont Agir
L’opération texane constitue la plus grande action publique à ce jour contre ce type de fermes de laptops. En ciblant simultanément plus de quarante sites et en saisissant 180 machines, les autorités envoient un signal clair. Elles s’attaquent à l’infrastructure physique qui rend le schéma viable. CrowdStrike a joué un rôle clé dans l’identification des patterns techniques et dans la disruption des opérations.
Cette vague d’arrestations s’inscrit dans une série d’actions menées ces dernières années. Le schéma des travailleurs IT nord-coréens n’est pas nouveau, mais il s’intensifie et se professionnalise. Les autorités américaines et européennes multiplient les indictments, les saisies et les alertes publiques pour sensibiliser le secteur privé.
Les Implications Pour Le Recrutement Remote
Pour toute entreprise qui recrute à distance, cette affaire doit servir de déclencheur. Les processus de vérification d’identité doivent être renforcés. Un simple scan de passeport ou de permis de conduire ne suffit plus. Des solutions de vérification biométrique, des contrôles croisés avec des bases de données officielles et des entretiens vidéo avec des protocoles anti-deepfake deviennent nécessaires.
La livraison de matériel doit également être revue. Expédier un laptop à une adresse résidentielle sans vérification physique approfondie expose l’entreprise. Certaines organisations commencent à imposer des points de retrait sécurisés ou des contrôles à domicile. D’autres limitent les accès privilégiés tant que l’identité n’a pas été confirmée de manière robuste.
Enfin, la surveillance continue des comportements utilisateurs prend une importance accrue. Les outils d’UEBA (User and Entity Behavior Analytics) peuvent détecter des patterns inhabituels : connexions depuis des géolocalisations incohérentes, volumes de données exfiltrées anormaux, ou accès à des ressources hors périmètre habituel.
Les Bons Réflexes À Adopter Immédiatement
Voici une liste concrète d’actions que toute structure peut mettre en œuvre rapidement :
- Renforcer les vérifications d’identité avec des solutions multi-facteurs et biométriques
- Imposer des entretiens vidéo avec protocoles anti-deepfake et questions de culture locale
- Limiter les accès privilégiés pendant la période d’essai et les conditionner à une validation progressive
- Mettre en place une surveillance comportementale des nouveaux collaborateurs
- Auditer régulièrement les adresses de livraison de matériel et les historiques de connexion
- Former les équipes RH et recruitment aux signaux faibles des profils falsifiés
- Collaborer avec des partenaires spécialisés en threat intelligence pour rester informé des modes opératoires
Ces mesures ne garantissent pas une protection absolue, mais elles élèvent significativement le niveau de difficulté pour les opérateurs malveillants.
L’Impact Sur La Confiance Dans Le Travail À Distance
Le modèle remote a transformé le marché du travail tech. Il a ouvert l’accès à des talents mondiaux et permis à de nombreuses startups de rester lean tout en scalant. Cette affaire risque de freiner certains enthousiasmes. Les directions financières et juridiques vont demander plus de garanties. Les assureurs cyber pourraient ajuster leurs primes en fonction de la qualité des contrôles de recrutement. Les investisseurs, quant à eux, intégreront désormais ce risque dans leurs due diligences.
Pourtant, abandonner le remote n’est ni réaliste ni souhaitable. La solution passe par une maturité accrue des processus. Les entreprises qui sauront combiner flexibilité et rigueur de sécurité sortiront renforcées. Celles qui continueront à traiter le recrutement distant comme une simple transaction administrative s’exposeront à des surprises coûteuses.
Le Rôle Des Plateformes Et Des Outils
LinkedIn, les job boards et les plateformes de freelancing se retrouvent également sous pression. Les profils falsifiés y prospèrent. Les entreprises attendent désormais de ces acteurs qu’ils investissent davantage dans la détection des usurpations. Des fonctionnalités de vérification d’identité native, des alertes sur les patterns suspects et une meilleure collaboration avec les autorités pourraient devenir des différenciateurs compétitifs.
Du côté des outils de cybersécurité, la demande pour des solutions capables de détecter les insider threats sophistiqués progresse. Les pure-players de la threat intelligence qui suivent spécifiquement les activités nord-coréennes voient leur valeur augmenter. CrowdStrike, déjà impliqué dans cette opération, illustre parfaitement ce positionnement.
Une Menace Qui Déborde Du Cadre Américain
Bien que l’opération décrite concerne principalement les États-Unis, le schéma est global. Des entreprises européennes ont déjà été touchées dans le passé. Les mêmes méthodes – identités volées, facilitateurs locaux, fermes de matériel – peuvent être répliquées partout où le travail à distance est courant. Les startups françaises, allemandes ou britanniques qui recrutent massivement en remote doivent considérer cette menace comme réelle et actuelle.
Les sanctions internationales contre la Corée du Nord s’appliquent également en Europe. Une entreprise qui se découvre compromise pourrait faire face à des questions de conformité complexes, voire à des poursuites si la négligence est démontrée.
Les Chiffres Qui Donnent Le Vertige
Revenons un instant sur les ordres de grandeur. Soixante-dix entreprises infiltrées dans cette seule vague. Plus de 180 ordinateurs saisis. Quarante sites perquisitionnés. Trois millions de dollars déjà identifiés comme détournés, et probablement bien plus. Des milliers de travailleurs IT nord-coréens estimés en activité dans le monde occidental. Deux milliards de dollars de crypto volés en 2025. Et CrowdStrike qui affirme que les opérateurs nord-coréens sont responsables d’environ la moitié des intrusions « hands-on-keyboard » documentées sur la dernière année.
Ces chiffres ne sont pas abstraits. Ils représentent des données clients compromises, des codes sources volés, des salaires détournés et, in fine, un programme nucléaire qui progresse grâce à ces flux financiers. Pour les décideurs tech, ils constituent un appel clair à l’action.
Vers Une Nouvelle Culture De La Vigilance
La leçon principale de cette affaire est culturelle autant que technique. Le remote work a démocratisé l’accès aux talents, mais il a aussi démocratisé l’accès aux réseaux d’entreprise pour des acteurs malveillants sophistiqués. Les organisations doivent désormais considérer chaque nouveau collaborateur distant comme un potentiel vecteur de risque, sans pour autant basculer dans la paranoïa.
Cela implique de former les équipes RH, les managers et les collaborateurs aux signaux faibles. Un profil LinkedIn trop parfait, une adresse e-mail créée récemment, une réticence à apparaître en vidéo haute définition, des connexions depuis des fuseaux horaires incohérents… Autant d’indices qui, pris isolément, peuvent paraître anodins, mais qui, combinés, doivent déclencher une investigation plus poussée.
Les entreprises les plus matures intègrent déjà ces contrôles dans leurs playbooks de sécurité. Elles traitent le recrutement comme une extension de leur surface d’attaque et y appliquent les mêmes principes de zero trust.
Ce Que Les Startups Doivent Retenir
Pour une startup en hypercroissance, la tentation est grande de prioriser la vitesse d’embauche. Cette affaire montre que la vitesse sans garde-fous peut se payer cher. Les fondateurs et les CTO doivent intégrer la sécurité du recrutement dans leur roadmap dès les premiers tours de table. Les investisseurs, de leur côté, devraient systématiquement interroger les process de vérification d’identité lors des due diligences.
Le coût d’une infiltration réussie – perte de propriété intellectuelle, rançongiciel, atteinte à la réputation, éventuelles sanctions – dépasse largement celui d’un processus de recrutement renforcé. Dans un environnement où les talents se battent et où les menaces étatiques se professionnalisent, la vigilance devient un avantage compétitif.
Perspectives Et Évolutions Attendues
On peut s’attendre à ce que les autorités multiplient ce type d’opérations. Les fermes de laptops restantes vont probablement se déplacer, changer de méthodes ou se sophistiquer davantage. Les opérateurs nord-coréens adapteront leurs techniques. Ils pourraient davantage s’appuyer sur l’intelligence artificielle pour générer des profils encore plus convaincants ou pour automatiser certaines parties du travail.
Du côté défensif, les solutions de vérification d’identité vont progresser. Les outils de détection d’anomalies comportementales vont s’enrichir de modèles spécifiquement entraînés sur les patterns nord-coréens. La collaboration public-privé, déjà illustrée par le partenariat entre le FBI et CrowdStrike, devrait s’intensifier.
Pour les entreprises, l’enjeu est de rester agiles. Les menaces évoluent vite. Les process de sécurité doivent pouvoir s’adapter sans freiner excessivement la croissance. Trouver cet équilibre sera l’un des défis majeurs des prochaines années pour les directions techniques et les équipes RH.
Un Appel À La Responsabilité Collective
Cette affaire dépasse le simple cadre de la cybersécurité d’entreprise. Elle touche à des enjeux de sécurité nationale et de non-prolifération nucléaire. Chaque organisation qui renforce ses contrôles contribue, à son échelle, à assécher les flux financiers du régime nord-coréen. C’est une responsabilité collective que le secteur tech, souvent à l’avant-garde de l’innovation, se doit d’assumer.
Les révélations du Département de la Justice et le travail de TechCrunch pour les documenter constituent un signal d’alarme salutaire. Elles obligent à regarder en face une réalité que beaucoup préféraient ignorer : le remote work, s’il n’est pas accompagné de contrôles robustes, peut devenir un cheval de Troie pour des acteurs étatiques hostiles.
Les entreprises qui sauront tirer les leçons de cette opération texane renforceront non seulement leur propre sécurité, mais aussi la résilience de l’écosystème digital dans son ensemble. Celles qui continueront à fermer les yeux s’exposent à des réveils douloureux. Dans un monde où les frontières numériques s’estompent, la vigilance n’est plus une option. C’est une condition de survie.
Aller Plus Loin : Questions Que Tout Dirigeant Devrait Se Poser
Pour conclure de manière opérationnelle, voici quelques questions que chaque dirigeant, CTO ou responsable RH devrait se poser dès maintenant :
- Quelle est la robustesse réelle de notre processus de vérification d’identité pour les embauches remote ?
- Avons-nous une visibilité sur les adresses de livraison de tout le matériel informatique ?
- Nos outils de surveillance détectent-ils les comportements anormaux dès les premiers jours d’un nouveau collaborateur ?
- Formons-nous régulièrement nos équipes aux techniques d’usurpation d’identité sophistiquées ?
- Collaborons-nous avec des partenaires de threat intelligence capables de nous alerter sur les modes opératoires émergents ?
Répondre honnêtement à ces questions est le premier pas vers une posture plus résiliente. L’affaire des fermes de laptops texanes n’est probablement que la partie émergée de l’iceberg. D’autres opérations similaires existent sans doute encore. La seule réponse durable consiste à élever durablement le niveau de maturité de nos organisations.
Dans un contexte où la guerre numérique et la compétition géopolitique se jouent aussi sur les plateformes de recrutement et les réseaux d’entreprise, chaque embauche devient un acte de sécurité. Les startups, scale-ups et entreprises tech qui l’auront compris disposeront d’un avantage décisif. Les autres risquent de découvrir, trop tard, que le collaborateur talentueux qu’elles pensaient avoir recruté travaillait en réalité pour un régime sanctionné, avec des conséquences potentiellement catastrophiques pour leur business et leur réputation.
La vigilance n’est plus un luxe réservé aux grandes entreprises. Elle est devenue une nécessité pour quiconque opère dans l’économie numérique. Et cette réalité, illustrée de manière spectaculaire par les actions du DOJ au Texas, doit désormais faire partie intégrante de toute stratégie de croissance digitale.