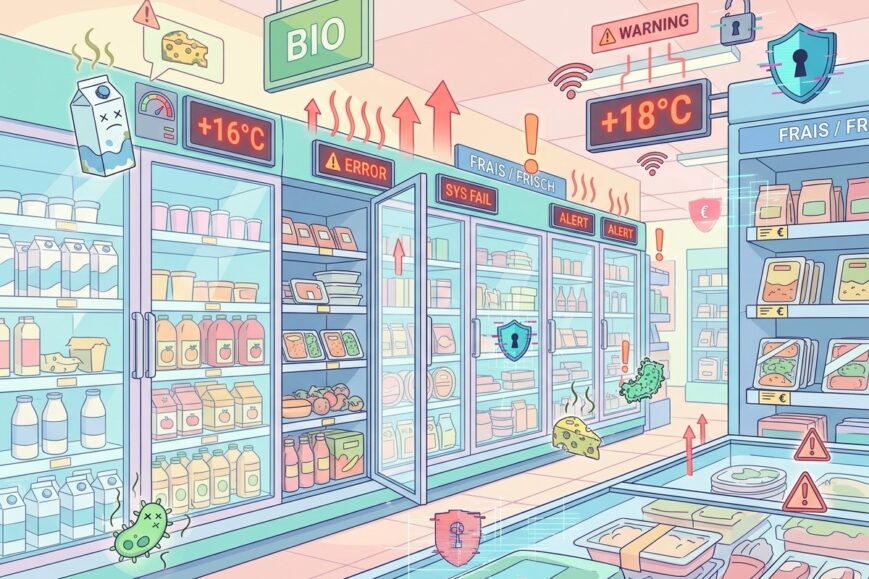
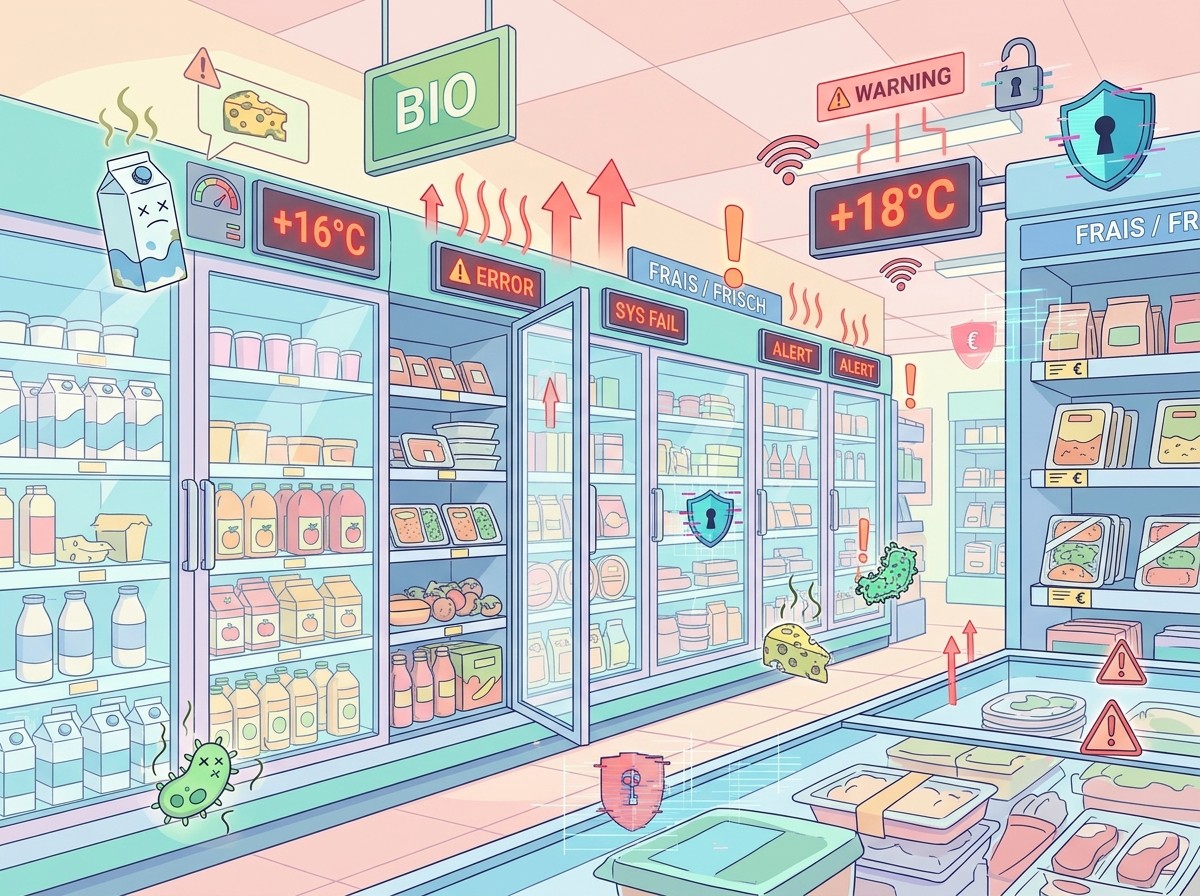

Imaginez entrer dans votre supermarché habituel un matin ordinaire et découvrir des allées de produits frais complètement impropres à la consommation. Des yaourts qui suintent, des viandes qui ont perdu leur fraîcheur, des légumes flétris… Non pas à cause d’une panne électrique classique, mais parce qu’un pirate informatique a décidé de monter la température des chambres froides à distance. C’est exactement ce qui vient de se produire dans plusieurs pays européens. Une seconde vague de cyberattaques a frappé les systèmes de réfrigération de grandes enseignes, forçant des dizaines de magasins à jeter des quantités importantes de denrées. Pour les professionnels du marketing digital, des startups tech et du commerce connecté, cet événement n’est pas qu’une anecdote sécuritaire : il révèle une faille structurelle dans la manière dont le retail modernise ses opérations.
Une Nouvelle Vague Qui Touche Plusieurs Pays Européens
Selon les informations relayées par TechCrunch, des enseignes majeures comme Ahold Delhaize et Colruyt ont confirmé avoir été ciblées. Les pirates ont réussi à modifier les paramètres des unités de réfrigération pour les faire passer en mode dégivrage ou simplement augmenter la température. Résultat : des pertes alimentaires lourdes dans des magasins situés en Belgique, en Irlande, au Luxembourg et en Suède. Les équipes ont dû retirer des rayons des produits qui n’étaient plus consommables, entraînant un gaspillage immédiat et des ruptures de stock visibles pour les clients.
Cette attaque n’arrive pas isolément. Elle fait suite à une première vague observée en France le mois précédent, où des centaines de supermarchés avaient déjà subi le même type d’incident. Les chercheurs en sécurité pointent du doigt des équipements de la société danoise Danfoss. Ces frigos connectés, conçus pour une gestion à distance pratique, n’étaient plus mis à jour sur le plan sécuritaire. Dès le mois d’août, la société Claroty avait alerté sur les risques d’intrusion à distance et de pannes provoquées. Le message était clair, mais le secteur n’a visiblement pas eu le temps ou les moyens de réagir suffisamment vite.
Pour comprendre l’ampleur du phénomène, il faut se souvenir que ces systèmes ne sont plus de simples machines isolées. Ils font partie d’un écosystème IoT industriel où la température, l’humidité et les alertes de maintenance sont pilotées via des interfaces réseau. Une fois l’accès obtenu, l’attaquant peut modifier les consignes sans forcément laisser de traces immédiates visibles par le personnel en magasin. C’est précisément ce qui rend ces incidents particulièrement insidieux : les dommages se découvrent souvent trop tard, lorsque la marchandise est déjà compromise.
Pourquoi Les Frigos Connectés Sont Devenus Une Cible Idéale
Les objets connectés industriels, souvent regroupés sous le terme OT (Operational Technology), présentent des caractéristiques qui attirent les cybercriminels. Contrairement aux systèmes informatiques classiques, beaucoup d’équipements de réfrigération ont été déployés avec une logique de performance et de coûts avant celle de la sécurité. Les mises à jour logicielles sont parfois abandonnées par le fabricant après quelques années, laissant des failles connues ouvertes. Dans le cas présent, les unités Danfoss n’étaient plus supportées en matière de correctifs de sécurité.
Les avantages initiaux de ces solutions restent indéniables. La télésurveillance permet de détecter une panne avant qu’elle ne devienne critique, d’optimiser la consommation énergétique et de planifier les interventions de maintenance. Pour une enseigne qui gère des centaines de points de vente, ces gains sont considérables. Pourtant, chaque point de connexion supplémentaire élargit la surface d’attaque. Quand un même fabricant équipe plusieurs réseaux nationaux, une vulnérabilité unique peut se propager rapidement d’un pays à l’autre.
Les experts soulignent également que ces systèmes sont rarement isolés. Ils communiquent souvent avec des plateformes de gestion centralisées, des outils de reporting ou même des logiciels de supply chain. Une intrusion dans le contrôle des frigos peut donc servir de point d’entrée vers d’autres systèmes plus sensibles. C’est un classique des attaques modernes : commencer par l’élément le moins protégé pour progresser ensuite vers les actifs à plus haute valeur.
Des Conséquences Concrètes Sur La Chaîne Alimentaire
Au-delà des pertes financières immédiates liées à la destruction de stock, ces incidents mettent en lumière la fragilité de la chaîne d’approvisionnement alimentaire. Lorsqu’un magasin doit jeter des tonnes de produits, les répercussions se font sentir en amont auprès des fournisseurs et en aval auprès des consommateurs qui trouvent des rayons vides. En 2025, une attaque contre le distributeur américain UNFI avait déjà provoqué des pénuries visibles dans de nombreux supermarchés aux États-Unis. L’histoire se répète aujourd’hui en Europe, avec un angle différent mais le même résultat : des ruptures de disponibilité.
Pour les enseignes, le coût ne se limite pas au prix d’achat des marchandises perdues. Il faut ajouter la main-d’œuvre mobilisée pour le tri et le nettoyage, la communication de crise, les éventuelles pertes de confiance des clients et, dans certains cas, les sanctions liées au non-respect des normes sanitaires. Une enseigne qui laisse des produits altérés en rayon s’expose à des risques réglementaires importants. Même si les équipes ont agi rapidement en retirant les articles concernés, l’image de marque peut en souffrir.
Les consommateurs, eux, commencent à s’interroger. Dans un contexte où la lutte contre le gaspillage alimentaire est devenue un enjeu sociétal majeur, voir des quantités importantes de nourriture détruites à cause d’une attaque informatique crée un sentiment de gâchis absurde. Les marques qui communiquent régulièrement sur leur engagement environnemental se retrouvent dans une position délicate : comment expliquer que des systèmes censés optimiser la conservation ont finalement provoqué l’inverse ?
Le Lien Avec D’Autres Attaques Sur Les Infrastructures Critiques
Ces événements s’inscrivent dans une tendance plus large. Des responsables du département de la Défense américain examinent actuellement si des unités de congélation situées sur des bases militaires ont également été compromises par des acteurs liés à l’Iran. Plus tôt dans l’année, des pirates iraniens avaient déjà été accusés d’avoir ciblé des fournisseurs d’eau potables aux États-Unis. Le message est clair : les systèmes industriels connectés, qu’ils concernent l’alimentation, l’eau ou l’énergie, sont devenus des cibles stratégiques.
Pour les entreprises européennes du secteur retail et de la logistique, cette convergence devrait servir d’électrochoc. Les attaques ne visent plus uniquement les données clients ou les systèmes de paiement. Elles s’attaquent désormais à la capacité opérationnelle elle-même. Un frigo hors service n’est pas seulement un problème technique ; c’est une rupture dans la promesse de service faite au client. Dans un marché ultra-concurrentiel, cette rupture peut se traduire par un basculement durable vers la concurrence.
Les cyberattaques sur les systèmes de réfrigération montrent à quel point la sécurité des objets connectés industriels est devenue un enjeu de continuité d’activité, et non plus seulement une question technique.
– Analyse inspirée des observations de chercheurs en cybersécurité
Quels Enseignements Pour Les Acteurs Du Retail Et De La Tech
Les startups et les entreprises qui développent des solutions pour le commerce de détail doivent tirer plusieurs leçons de cet épisode. La première concerne la responsabilité du cycle de vie des produits. Lorsqu’un fabricant cesse de fournir des mises à jour de sécurité, les clients se retrouvent exposés. Les contrats d’équipement devraient désormais intégrer des clauses claires sur la durée de support et les modalités de migration vers des versions sécurisées. Les acheteurs, de leur côté, doivent exiger une transparence accrue sur les pratiques de cybersécurité des fournisseurs.
La deuxième leçon porte sur la segmentation des réseaux. Trop souvent, les systèmes de gestion des chambres froides partagent le même réseau que d’autres applications métier. Une architecture mieux cloisonnée limite la latéralisation des attaques. Les solutions de micro-segmentation et les passerelles sécurisées entre l’IT et l’OT deviennent des investissements prioritaires plutôt que des options de luxe.
Enfin, la détection précoce reste cruciale. Les anomalies de température qui s’écartent des profils habituels devraient déclencher des alertes immédiates, indépendamment des notifications générées par le système compromis. Des solutions de monitoring externe, basées sur des capteurs indépendants ou sur l’analyse comportementale, peuvent constituer une couche de défense supplémentaire.
Impact Sur La Confiance Des Consommateurs Et La Communication De Marque
Dans l’univers du marketing et de la communication digitale, la confiance est un capital fragile. Lorsqu’un client apprend que des produits ont été jetés à cause d’une cyberattaque, deux questions se posent naturellement : « Est-ce que j’aurais pu acheter un article altéré ? » et « Est-ce que cette enseigne protège réellement ses opérations ? ». Les réponses données par les marques détermineront en partie la durée de l’impact réputationnel.
Les enseignes concernées ont communiqué de manière relativement transparente en confirmant les incidents. Cette approche limite les rumeurs et montre une volonté de maîtrise. Cependant, la communication ne peut pas s’arrêter à la reconnaissance des faits. Les clients attendent désormais des preuves d’amélioration concrètes : audits indépendants, investissements visibles dans la cybersécurité, partenariats avec des spécialistes reconnus. Les marques qui sauront transformer cette crise en démonstration de résilience sortiront renforcées.
Pour les agences et les équipes marketing interne, ces événements offrent aussi un angle de contenu pertinent. Parler de cybersécurité industrielle de façon pédagogique, sans tomber dans le sensationnalisme, permet de positionner la marque comme responsable et engagée. Les formats vidéo courts, les infographies explicatives ou les interviews d’experts techniques trouvent facilement leur place sur les réseaux professionnels et dans les newsletters destinées aux partenaires.
Les Solutions Techniques Qui Emergent
Face à ces menaces, plusieurs approches techniques gagnent en popularité. Les fabricants d’équipements commencent à intégrer des modules de sécurité matérielle dès la conception, avec des puces dédiées à l’authentification et au chiffrement des communications. Les protocoles plus anciens, souvent peu sécurisés, sont progressivement remplacés par des standards modernes qui imposent des certificats et des sessions chiffrées.
Les plateformes de gestion centralisée évoluent également. Elles intègrent désormais des tableaux de bord de posture de sécurité qui permettent de visualiser en un coup d’œil quels équipements sont à jour, lesquels présentent des vulnérabilités connues et quels sites nécessitent une intervention prioritaire. Ces outils facilitent la prise de décision pour les équipes en charge de la maintenance et de la cybersécurité.
Certaines startups spécialisées proposent des solutions de « zero trust » adaptées aux environnements OT. L’idée consiste à ne jamais faire confiance par défaut, même à un équipement situé à l’intérieur du périmètre réseau. Chaque requête est authentifiée et autorisée selon des politiques strictes. Cette approche, déjà répandue dans le monde IT, commence à se diffuser dans les usines et les entrepôts.
Ce Que Les Startups Peuvent Apporter Au Secteur
Le marché de la cybersécurité industrielle reste fragmenté et dominé par quelques grands acteurs historiques. Cela laisse de la place à des jeunes pousses agiles capables de proposer des solutions ciblées. On peut imaginer des outils de découverte automatique des équipements connectés en magasin, des solutions de simulation d’attaques spécifiques aux systèmes de réfrigération, ou encore des plateformes d’assurance paramétrique qui indemnisent automatiquement les pertes liées à une cyberattaque prouvée.
Les startups qui réussiront seront celles qui sauront parler à la fois le langage des équipes techniques et celui des directions générales. Un tableau de bord qui affiche uniquement des scores de vulnérabilité techniques restera cantonné aux spécialistes. Un outil qui traduit ces scores en euros de pertes potentielles et en jours de rupture de stock aura beaucoup plus de chances d’être adopté rapidement.
Il existe également un besoin croissant de formation et de sensibilisation. Les équipes en magasin ne sont pas des experts en cybersécurité. Des modules de formation courts, adaptés à leur réalité quotidienne, peuvent faire une différence significative. Une alerte inhabituelle sur un écran de contrôle doit être prise au sérieux et escaladée rapidement plutôt que d’être ignorée comme un simple bug.
Vers Une Réglementation Plus Exigeante
Les autorités européennes observent ces incidents avec attention. La directive NIS2 et le Cyber Resilience Act imposent déjà des obligations renforcées aux opérateurs de services essentiels et aux fabricants de produits connectés. Les frigos industriels entrent potentiellement dans ces catégories. On peut s’attendre à ce que les prochains textes ou les guides d’application précisent davantage les exigences en matière de durée de support sécurité et de gestion des vulnérabilités.
Pour les entreprises, anticiper ces évolutions plutôt que de les subir constitue un avantage concurrentiel. Celles qui auront déjà mis en place des processus robustes de gestion des risques IoT seront mieux préparées lorsque les contrôles se multiplieront. À l’inverse, celles qui attendront le dernier moment risquent de devoir engager des investissements précipités et coûteux.
Les Points De Vigilance Pour Les Prochains Mois
Plusieurs signaux doivent être surveillés de près. Le premier concerne l’extension géographique des attaques. Si d’autres pays européens ou d’autres enseignes annoncent des incidents similaires dans les semaines à venir, cela confirmera qu’il s’agit d’une campagne coordonnée plutôt que d’incidents isolés. Le second signal porte sur l’identification des auteurs. À ce stade, aucune revendication claire n’a été rendue publique, ce qui laisse la porte ouverte à plusieurs hypothèses : opportunisme financier, démonstration de force, ou action étatique déguisée.
Les fabricants d’équipements vont également être sous pression. Les clients exigeront des feuilles de route claires sur les mises à jour de sécurité et, pour les modèles trop anciens, des programmes de remplacement accélérés. Les entreprises qui sauront répondre rapidement et de manière transparente limiteront l’érosion de confiance.
Enfin, les assureurs cyber vont probablement ajuster leurs conditions. Les polices qui couvrent les pertes opérationnelles liées à des systèmes industriels pourraient voir leurs primes augmenter ou leurs exclusions se multiplier. Les entreprises devront démontrer qu’elles ont mis en place des mesures de prévention raisonnables pour conserver une couverture acceptable.
Une Opportunité De Repenser La Résilience
Malgré le caractère préoccupant de ces événements, ils offrent aussi une occasion de progresser. Les entreprises qui considéreront ces attaques comme un simple incident à gérer risquent de se retrouver dans la même situation dans quelques mois. Celles qui en profiteront pour auditer en profondeur leur parc d’équipements connectés, renforcer leurs processus de détection et former leurs équipes construiront un avantage durable.
La résilience ne se limite pas à la capacité de se remettre d’un incident. Elle inclut aussi la capacité à anticiper les scénarios les plus probables et à réduire leur impact avant même qu’ils ne se matérialisent. Dans le cas des systèmes de réfrigération, cela peut signifier disposer de procédures manuelles de secours, maintenir un stock de pièces critiques, ou encore avoir des accords avec des prestataires capables d’intervenir rapidement en cas de compromission généralisée.
Pour les décideurs du retail et de la logistique, le moment est venu de placer la cybersécurité des équipements industriels au même niveau de priorité que la transformation digitale ou l’expérience client. Les trois dimensions sont désormais intimement liées. Un magasin moderne qui offre une expérience fluide mais qui ne peut plus garantir la fraîcheur de ses produits a perdu l’essentiel de sa proposition de valeur.
Synthèse Des Enseignements Clés
Pour faciliter la mémorisation et le partage en interne, voici les points essentiels à retenir de cette série d’incidents :
- Les frigos connectés non mis à jour constituent une surface d’attaque réelle et déjà exploitée
- Les pertes alimentaires et les ruptures de stock ont un impact immédiat sur le chiffre d’affaires et l’image
- La segmentation réseau et le monitoring indépendant réduisent significativement les risques
- Les fabricants doivent s’engager sur la durée de support sécurité de leurs équipements
- La communication transparente et les preuves d’amélioration renforcent la confiance des clients
- Les startups ont une carte à jouer sur les solutions de détection et de formation adaptées au retail
- La réglementation européenne va continuer de se renforcer dans les prochains mois
Perspectives Pour L’Écosystème Tech Et Business
Les investisseurs qui suivent le secteur de la cybersécurité industrielle et du retail tech devraient observer attentivement les prochains tours de table. Les startups capables de démontrer une compréhension fine des contraintes opérationnelles des magasins et des entrepôts auront un avantage. Les solutions purement techniques qui ignorent les réalités du terrain peineront à s’imposer.
Du côté des grands groupes, on peut s’attendre à une accélération des programmes de modernisation des équipements critiques. Les budgets qui étaient jusqu’ici concentrés sur l’expérience client en magasin ou sur les outils de personnalisation marketing devront désormais intégrer une ligne dédiée à la sécurisation des systèmes opérationnels. Cette réallocation budgétaire créera des opportunités pour les prestataires spécialisés.
Les médias spécialisés et les plateformes de contenu professionnel ont également un rôle à jouer. En documentant ces incidents de manière précise et en donnant la parole aux experts, ils contribuent à élever le niveau de conscience collective. Les articles de TechCrunch sur ce sujet participent déjà à cette prise de conscience internationale.
Conclusion : Un Signal D’Alarme Qui Doit Être Entendu
La seconde vague de cyberattaques contre les systèmes de réfrigération des supermarchés européens n’est pas un accident isolé. Elle s’inscrit dans une tendance lourde où les infrastructures physiques connectées deviennent des cibles privilégiées. Pour les acteurs du marketing, des startups et du business digital, l’enjeu dépasse la simple protection technique. Il s’agit de garantir la continuité de la promesse faite aux clients : des produits frais, disponibles et sûrs.
Les entreprises qui traiteront ce sujet comme une priorité stratégique plutôt que comme une contrainte technique sortiront renforcées. Elles construiront non seulement une meilleure résilience opérationnelle, mais aussi une relation de confiance plus solide avec leurs clients et leurs partenaires. Dans un monde où la moindre faille peut se transformer en crise visible en quelques heures, la cybersécurité des objets connectés industriels n’est plus une option. C’est un impératif de survie et de différenciation.
Les prochains mois diront si le secteur a su tirer les leçons de ces événements. En attendant, chaque enseigne, chaque fabricant et chaque prestataire a intérêt à examiner ses propres systèmes avec un regard neuf. Parce que la prochaine vague pourrait bien viser un autre maillon de la chaîne, et que la préparation d’aujourd’hui déterminera la capacité de réponse de demain.
En définitive, ces attaques rappellent une vérité simple mais souvent oubliée : la transformation digitale du commerce ne peut réussir que si elle s’accompagne d’une transformation équivalente de la culture de sécurité. Les pixels et les algorithmes ne servent à rien si les produits qu’ils sont censés promouvoir finissent à la poubelle à cause d’une température mal réglée par un pirate. Le retail de demain sera connecté, intelligent… et sécurisé. Ou il ne sera pas.