
Imaginez réserver une chambre d’hôtel en quelques clics, accumuler des points de fidélité et vous connecter automatiquement à votre compte sans retaper votre mot de passe. Pratique, non ? Pourtant, derrière cette fluidité se cache parfois une réalité bien moins rassurante. Un géant de l’hôtellerie vient de rappeler à toute l’industrie tech à quel point une simple erreur de développement peut mettre en danger des millions de clients. La découverte récente d’une faille dans l’application Android de Wyndham a exposé des informations personnelles sensibles, et l’histoire mérite qu’on s’y attarde longuement.
Dans un secteur où la confiance client est aussi précieuse que les réservations elles-mêmes, cet incident soulève des questions fondamentales. Comment un mot de passe se retrouve-t-il directement dans le code d’une application publique ? Pourquoi les mécanismes de signalement des failles restent-ils absents chez certaines grandes entreprises ? Et surtout, que peuvent retenir les startups, les équipes marketing et les responsables produit de cette affaire pour éviter de reproduire les mêmes erreurs ?
Une découverte qui a tout changé
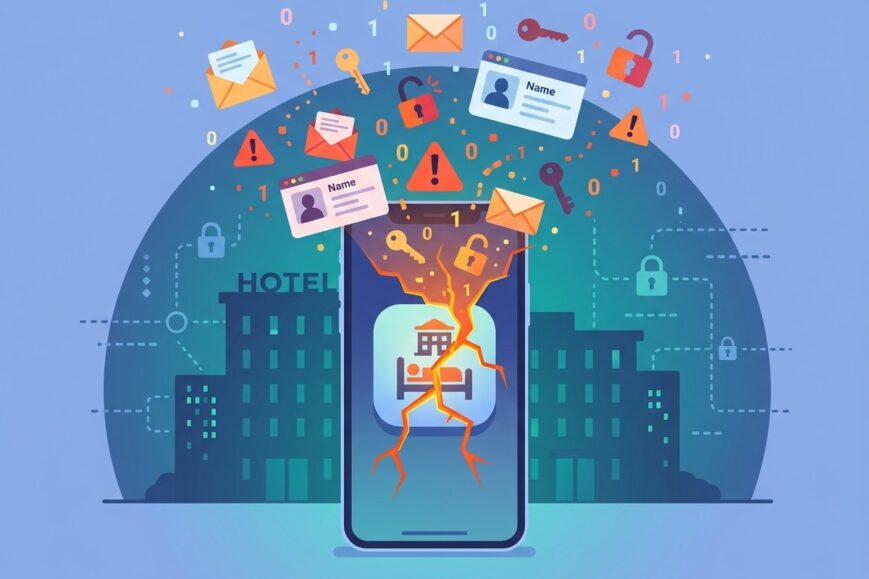
Tout commence avec le travail d’un chercheur en sécurité. Robert Wiggins, de What Security, a examiné le code de l’application Android de Wyndham. En analysant le code source décompilé, il a repéré un identifiant d’accès directement intégré. Ce credential ouvrait les portes d’une base de données interne hébergée chez Salesforce. Une fois connecté, il était possible de consulter des informations clients : noms, adresses e-mail, numéros de membre du programme de fidélité, et même des tokens JWT permettant de rester connecté sans ressaisir de mot de passe.
Le chercheur a également constaté la présence de fichiers et documents internes de l’entreprise. La base contenait des millions d’entrées. Wyndham revendique environ 129 millions de membres inscrits dans son programme de récompenses. Même si le nombre exact de dossiers exposés n’a pas pu être déterminé avec précision, l’ampleur potentielle de la fuite laisse peu de place à l’optimisme.
Ce qui frappe, c’est la simplicité de la faille. Les développeurs savent depuis longtemps qu’il ne faut jamais placer de secrets dans le code d’une application distribuée. Pourtant, le mot de passe était bien là, accessible à quiconque prenait le temps de regarder. Dans le jargon de la cybersécurité, on parle de credentials hardcodés. Ces erreurs reçoivent souvent la note de sévérité maximale, car elles sont triviales à exploiter.
La réaction de l’entreprise et les zones d’ombre
Le chercheur n’a trouvé aucun canal officiel pour signaler la vulnérabilité. Il a donc contacté TechCrunch, qui a servi d’intermédiaire. Dès que les équipes de cybersécurité de Wyndham ont été informées, le credential a été révoqué. L’accès à la base a été coupé.
Un porte-parole a déclaré que des mesures avaient été prises et que les équipes de sécurité n’avaient trouvé aucune preuve d’accès non autorisé. Cependant, l’entreprise n’a pas précisé si elle disposait de journaux serveur permettant de vérifier l’historique des connexions avant la découverte. Elle n’a pas non plus indiqué si les clients concernés seraient prévenus, ni si une déclaration serait faite auprès des régulateurs américains, notamment la SEC, pour un incident potentiellement matériel.
Aucune information n’a été donnée sur la durée pendant laquelle le mot de passe est resté présent dans l’application, ni sur le plan de correction à long terme. Ces silences alimentent les doutes. Sans visibilité sur le passé, il est impossible d’affirmer avec certitude que personne n’a exploité la faille avant le chercheur.
Sans visibilité sur l’activité passée, quelqu’un mal intentionné aurait pu extraire de grandes quantités d’informations personnelles.
– Robert Wiggins, chercheur en sécurité
Michael Francess, directeur cybersécurité de Wyndham, a indiqué que les chercheurs peuvent désormais écrire à une adresse e-mail dédiée. Mais l’entreprise n’a pas confirmé si elle mettrait en place un vrai programme de divulgation des vulnérabilités visible sur son site.
Un schéma qui se répète trop souvent
Cette affaire n’est pas isolée. Quelques semaines plus tôt, le même chercheur avait découvert une faille quasi identique dans l’application d’Applebee’s. Dans les deux cas, il a utiliséé des outils d’intelligence artificielle pour analyser rapidement de grands volumes de code décompilé. Les modèles d’IA rendent aujourd’hui la détection de secrets hardcodés beaucoup plus accessible. Ce qui prenait autrefois des heures de lecture manuelle se fait désormais en quelques minutes.
Pour les équipes techniques, ce changement de paradigme est majeur. Les outils d’analyse assistée par IA deviennent incontournables, aussi bien pour les attaquants que pour les défenseurs. Les startups qui développent des applications mobiles doivent intégrer ces contrôles dès les premières phases de développement, et non en dernier recours.
Wyndham a déjà connu d’autres incidents. En 2024, un chercheur avait découvert que certains ordinateurs de réception utilisaient un logiciel d’accès distant qui fuitait des captures d’écran contenant des informations de réservation. Ce logiciel, pcTattletale, a ensuite été lui-même compromis, forçant son propriétaire à fermer l’entreprise. Ce dernier a été condamné pour la commercialisation de spyware illégal.
Pourquoi les credentials hardcodés restent un fléau
Le problème n’est pas nouveau. Depuis des années, les guides de bonnes pratiques insistent sur le même point : ne jamais stocker de secrets dans le code source d’une application distribuée. Pourtant, les incidents continuent. Plusieurs raisons expliquent cette persistance.
D’abord, la pression des délais. Dans un environnement agile, les équipes doivent livrer vite. Un développeur peut placer temporairement un mot de passe en dur pour tester une fonctionnalité, puis oublier de le retirer avant la mise en production. Ensuite, le manque de formation. Tous les développeurs ne sont pas sensibilisés aux risques liés à l’extraction de secrets depuis une application mobile. Enfin, l’absence d’outils automatisés dans le pipeline de CI/CD laisse passer ces erreurs.
Les tokens JWT exposés dans cette affaire sont particulièrement problématiques. Ils permettent de maintenir une session active. Un attaquant en possession de ces tokens pourrait se faire passer pour un client légitime pendant une période donnée, selon la durée de validité configurée.
Les conséquences pour la confiance client et la marque
Dans l’hôtellerie, la relation client repose sur la confiance. Un voyageur qui confie ses coordonnées, ses préférences et parfois ses données de paiement attend un minimum de protection. Quand une faille de cette nature devient publique, l’image de marque en souffre. Les programmes de fidélité, censés créer de l’attachement, deviennent un point de vulnérabilité.
Pour les équipes marketing et communication, la gestion de crise est délicate. Faut-il communiquer proactivement ? Attendre que les régulateurs obligent à le faire ? Chaque choix a un coût. L’absence de transparence peut générer plus de suspicion que la reconnaissance franche d’un problème technique corrigé rapidement.
Les startups qui construisent des applications similaires, notamment dans le voyage, la fidélisation ou les services de réservation, doivent tirer les leçons. Un incident de sécurité peut anéantir des mois d’efforts de communication et de construction de communauté.
Ce que les entreprises devraient mettre en place immédiatement
Plusieurs actions concrètes s’imposent. Voici une liste de mesures prioritaires :
- Mettre en place un programme de divulgation responsable visible et facilement accessible
- Intégrer des outils de détection de secrets dans le pipeline de développement
- Utiliser des coffres-forts de secrets (vaults) plutôt que des variables d’environnement hardcodées
- Auditer régulièrement le code des applications mobiles, y compris les versions déjà publiées
- Former les équipes aux risques spécifiques du reverse engineering d’applications Android et iOS
- Conserver des logs d’accès suffisamment détaillés pour pouvoir investiguer a posteriori
- Préparer un plan de communication de crise validé en amont
Ces gestes ne sont pas réservés aux grands groupes. Une startup de dix personnes peut les adopter avec un budget limité. Les outils open source et les services cloud de gestion de secrets existent à tous les niveaux de prix.
Le rôle croissant de l’intelligence artificielle dans la détection
L’utilisation d’outils d’IA par le chercheur dans cette affaire et dans celle d’Applebee’s montre une évolution claire. Les modèles de langage et les outils d’analyse de code permettent aujourd’hui de scanner des milliers de lignes en quelques secondes. Ils repèrent des patterns suspects, des chaînes de caractères qui ressemblent à des mots de passe, des clés API ou des tokens.
Cette démocratisation change la donne. D’un côté, les chercheurs éthiques et les équipes de sécurité internes gagnent en efficacité. De l’autre, des acteurs malveillants peuvent automatiser la recherche de failles simples. Les entreprises qui n’intègrent pas ces technologies dans leur propre processus de revue de code se retrouvent désavantagées.
Pour les responsables produit et les CTO, l’enjeu est double : adopter ces outils en interne tout en anticipant que des tiers les utiliseront aussi. La surface d’attaque augmente mécaniquement avec la capacité d’analyse automatisée.
Salesforce et les risques liés aux plateformes tierces
La base de données compromise était hébergée chez Salesforce. Ce n’est pas la plateforme qui est en cause, mais la façon dont les identifiants d’accès ont été gérés. De nombreuses entreprises s’appuient sur des solutions SaaS pour stocker des données clients. La sécurité dépend alors autant de la configuration que du fournisseur.
Les équipes doivent appliquer le principe du moindre privilège. Un identifiant d’application mobile ne devrait jamais avoir un accès complet à une base contenant des millions de dossiers. Des restrictions par IP, des rotations de clés régulières et des permissions granulaires réduisent considérablement les risques.
Cette affaire rappelle aussi que les données stockées dans le cloud restent sous la responsabilité de l’entreprise cliente. Le modèle de responsabilité partagée n’exonère personne.
Les implications réglementaires et la question de la notification
Aux États-Unis, les entreprises cotées doivent évaluer si un incident de cybersécurité est matériel et, le cas échéant, le déclarer à la SEC. Wyndham n’a pas précisé sa position. En Europe, le RGPD impose des obligations de notification dans un délai de 72 heures lorsque des données personnelles sont compromises et que le risque pour les personnes est élevé.
Même si l’entreprise affirme n’avoir aucune preuve d’accès non autorisé, l’exposition potentielle de noms, e-mails et numéros de membre peut déjà constituer un incident notifiable selon les interprétations. Les autorités de protection des données deviennent de plus en plus strictes sur ces sujets.
Pour les entreprises européennes ou celles qui traitent des données de résidents européens, la prudence est de mise. Mieux vaut sur-communiquer que se retrouver face à une amende pour non-notification.
Comment les équipes marketing doivent anticiper ces risques
Les professionnels du marketing digital et de la fidélisation client ont un rôle à jouer. Ils collectent des données, construisent des parcours personnalisés et promeuvent des applications mobiles. Ils doivent donc s’intéresser à la sécurité de ces outils.
Lorsqu’une marque promet une expérience fluide et personnalisée, elle s’engage implicitement sur la protection des données utilisées pour cette personnalisation. Une faille brise cette promesse. Les campagnes d’acquisition deviennent alors plus coûteuses, car la confiance doit être reconstruite.
Les responsables marketing peuvent demander des audits de sécurité avant le lancement d’une application, participer aux discussions sur les programmes de bug bounty, et intégrer des messages de transparence dans leur communication de crise. La sécurité n’est plus uniquement un sujet technique ; elle est devenue un argument de différenciation.
Les leçons pour les startups et les scale-ups
Les jeunes entreprises qui construisent des applications de réservation, de fidélité ou de services clients doivent intégrer la sécurité dès le premier jour. Voici quelques points concrets à retenir :
- Ne jamais placer de secrets dans le code client
- Utiliser des services de gestion de secrets dès le prototype
- Prévoir un canal de signalement des failles, même basique
- Tester régulièrement l’application avec des outils de reverse engineering
- Documenter les décisions de sécurité pour faciliter les audits futurs
Ces pratiques ne ralentissent pas le développement ; elles évitent des crises qui peuvent coûter beaucoup plus cher en temps et en réputation.
L’importance d’un programme de divulgation responsable
Wyndham n’avait pas de programme visible. Le chercheur a dû passer par un média pour être entendu. Cette situation est encore trop fréquente. Un programme de divulgation responsable, même simple, permet de canaliser les signalements, de les traiter dans un cadre clair et d’éviter que les failles ne soient divulguées publiquement avant d’être corrigées.
Les entreprises qui mettent en place ces programmes envoient un signal positif. Elles montrent qu’elles prennent la sécurité au sérieux et qu’elles collaborent avec la communauté des chercheurs. De plus en plus d’entreprises publient une page dédiée, indiquent une adresse e-mail ou utilisent des plateformes spécialisées.
Pour les startups, commencer par une adresse e-mail dédiée et une politique claire est déjà un progrès. L’essentiel est de répondre rapidement et de remercier les chercheurs qui agissent de bonne foi.
Une culture de sécurité à construire au quotidien
Au-delà des outils et des processus, c’est une culture qui doit évoluer. Les développeurs doivent se sentir responsables de la sécurité des données qu’ils manipulent. Les product managers doivent intégrer la sécurité dans les critères d’acceptation des fonctionnalités. Les dirigeants doivent allouer du temps et des ressources à ces sujets, même lorsque le calendrier commercial est tendu.
Les incidents comme celui de Wyndham montrent que la sécurité n’est jamais un projet terminé. Elle est un processus continu. Les menaces évoluent, les outils d’analyse aussi, et les erreurs humaines restent possibles. Seule une vigilance permanente permet de limiter les dégâts.
Que retenir concrètement de cette affaire
Plusieurs enseignements se dégagent clairement :
- Les credentials hardcodés restent une erreur classique et grave
- L’IA accélère la découverte de failles simples
- L’absence de canal de signalement complique la résolution
- La transparence sur les investigations est essentielle pour maintenir la confiance
- Les données clients stockées dans des bases SaaS demandent une attention particulière
- Les programmes de fidélité créent des bases de données particulièrement attractives pour les attaquants
Ces points concernent autant les grandes entreprises que les structures plus modestes. La taille n’est pas un bouclier. Une application mobile utilisée par des milliers ou des millions de personnes devient une cible, quelle que soit la notoriété de la marque.
Vers une approche plus mature de la sécurité mobile
Les applications mobiles sont devenues le principal point de contact avec les clients pour de nombreuses entreprises. Elles concentrent des données sensibles et des fonctionnalités critiques. Leur sécurité doit être traitée avec le même sérieux que celle des systèmes backend.
Cela implique des revues de code spécifiques, des tests de reverse engineering, des analyses de trafic réseau et une gestion rigoureuse des secrets. Les équipes doivent aussi surveiller les stores d’applications et les forums de chercheurs pour détecter d’éventuelles discussions sur leurs produits.
Wyndham a réagi rapidement une fois alertée. C’est un point positif. Mais la découverte elle-même révèle des faiblesses structurelles. Corriger le credential est une chose. Empêcher que le même type d’erreur se reproduise en est une autre.
L’impact sur l’écosystème de la recherche en sécurité
Des chercheurs comme Robert Wiggins jouent un rôle utile. En signalant les failles de manière responsable, ils permettent aux entreprises de corriger avant que des acteurs malveillants n’agissent. Cependant, l’absence de canaux clairs et de reconnaissance freine parfois ces initiatives.
Les entreprises qui facilitent le signalement et qui collaborent ouvertement avec les chercheurs construisent une relation de confiance. Celles qui restent silencieuses ou qui refusent de communiquer sur les mesures prises risquent de décourager les bonnes pratiques.
Dans un contexte où les outils d’IA rendent la découverte de failles plus accessible, la collaboration devient encore plus importante. Mieux vaut recevoir un signalement d’un chercheur éthique que découvrir la faille via une fuite sur un forum clandestin.
Conclusion : un signal d’alarme pour toute l’industrie
L’affaire Wyndham n’est pas qu’un incident isolé dans le secteur hôtelier. C’est un rappel pour toutes les entreprises qui développent des applications mobiles et gèrent des données clients. Une erreur simple, un mot de passe oublié dans le code, peut exposer des millions de personnes.
Les équipes techniques, les responsables produit, les marketeurs et les dirigeants ont tous un rôle à jouer. La sécurité n’est plus un sujet réservé aux spécialistes. Elle est devenue un enjeu business, de confiance et de réputation.
En adoptant des pratiques saines dès le départ, en mettant en place des canaux de signalement et en restant transparents face aux incidents, les entreprises peuvent transformer ces risques en opportunités de différenciation. Les clients, de plus en plus sensibles à la protection de leurs données, sauront le reconnaître.
Cette histoire, relayée notamment par TechCrunch, doit servir de catalyseur. Que l’on soit une startup en pleine croissance ou un acteur établi, le message est le même : vérifier, encore et toujours, que les secrets restent secrets. Parce que dans le monde numérique actuel, une seule ligne de code mal placée peut suffire à tout compromettre.
Les prochains mois montreront si Wyndham et d’autres acteurs tirent réellement les leçons de cet épisode. En attendant, chaque équipe qui lit ces lignes peut déjà commencer par un audit rapide de ses propres applications. Parfois, les découvertes les plus importantes se font en regardant simplement ce que l’on a soi-même publié.
La cybersécurité n’est pas une destination. C’est un voyage permanent. Et dans ce voyage, la vigilance collective reste la meilleure protection.