
Imaginez confier à un assistant virtuel la gestion de vos rendez-vous, de vos achats en ligne ou même de certaines démarches administratives, tout en conservant le contrôle absolu sur vos identifiants. Cette perspective, autrefois réservée aux scénarios de science-fiction, devient aujourd’hui une réalité tangible grâce aux avancées des agents autonomes. Pourtant, chaque fois qu’un utilisateur délègue une tâche sensible, une question revient avec insistance : comment éviter que ces systèmes intelligents n’accèdent directement à des informations aussi précieuses que les mots de passe ? C’est précisément dans ce contexte d’inquiétudes croissantes que des solutions innovantes émergent pour réconcilier productivité et protection des données.
Pourquoi les agents IA soulèvent autant d’inquiétudes aujourd’hui
Les agents intelligents ont rapidement gagné en popularité ces dernières années, capables d’exécuter des séquences complexes de tâches sans intervention humaine constante. Qu’il s’agisse de réserver un vol, de remplir un formulaire administratif ou d’analyser des données professionnelles, ces outils promettent un gain de temps considérable. Cependant, leur déploiement massif a fait surgir des préoccupations légitimes concernant la confidentialité. Lorsqu’un agent doit interagir avec un service en ligne, la méthode la plus simple consiste souvent à lui transmettre directement les identifiants, ce qui crée une copie de ces secrets dans des environnements que l’utilisateur ne maîtrise plus totalement.
Cette pratique, bien que pragmatique, multiplie les risques. Une fuite de données chez le fournisseur de l’agent, une vulnérabilité dans le code ou simplement une erreur de configuration peut exposer des comptes sensibles. Les institutions financières, par exemple, observent déjà une augmentation des activités automatisées au sein des comptes clients. Ces mouvements ne correspondent pas toujours à des actions malveillantes, mais plutôt à des délégations volontaires. Le problème majeur réside dans l’incapacité de nombreux systèmes bancaires à distinguer clairement une action initiée par l’utilisateur d’une action réalisée par un agent. Cette opacité génère de l’inquiétude chez les responsables de la sécurité, qui décrivent parfois la situation comme particulièrement préoccupante.
Remettre un mot de passe, un secret ou un identifiant constitue un raccourci fréquent pour un agent, mais cela laisse les personnes avec des informations sensibles dans des endroits qu’elles ne contrôlent plus, une copie étant sauvegardée pour la prochaine fois.
– Communication officielle de 1Password
Face à cette réalité, les gestionnaires de mots de passe traditionnels se retrouvent confrontés à un défi nouveau. Leur rôle historique consistait à stocker et à remplir les identifiants pour les humains. Aujourd’hui, ils doivent également répondre aux besoins d’acteurs non humains tout en préservant le principe fondamental : l’utilisateur reste le seul maître de ses credentials. C’est dans cette logique qu’intervient une approche radicalement différente, basée sur la confirmation humaine et l’isolation des secrets.
Le fonctionnement de 1Password for Agents expliqué simplement
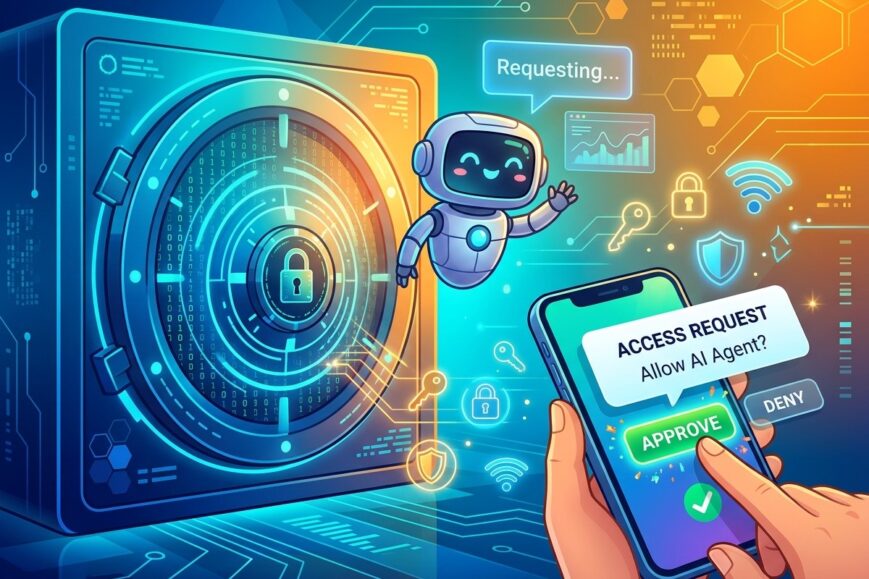
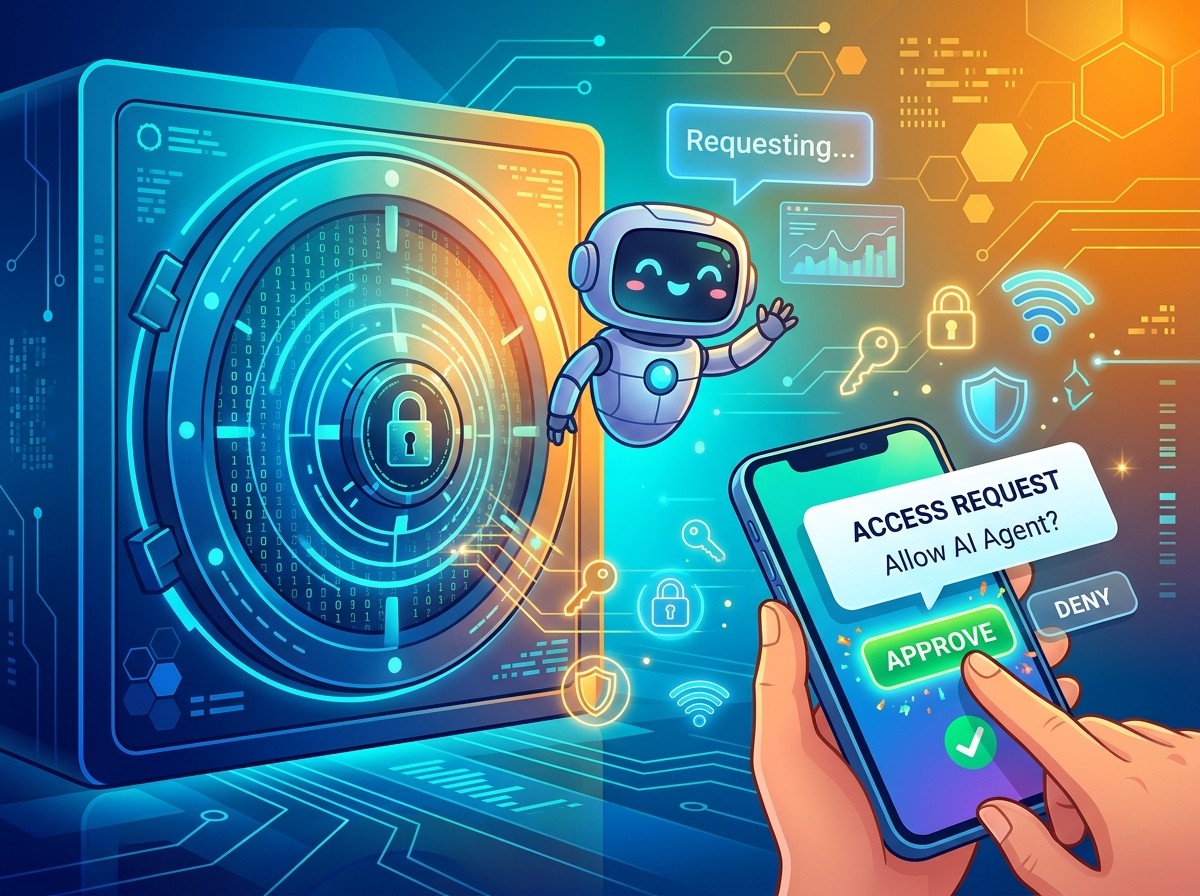
La solution baptisée 1Password for Agents repose sur un mécanisme de communication triangulaire entre l’agent, l’utilisateur et le gestionnaire de mots de passe. Lorsqu’un agent souhaite se connecter à un service au nom de son propriétaire, il ne reçoit jamais le mot de passe en clair. À la place, il envoie une clé numérique unique qui atteste de son identité. Cette clé est transmise à 1Password, qui vérifie la légitimité de la demande avant d’alerter l’utilisateur.
L’utilisateur reçoit alors une notification détaillée lui permettant d’approuver ou de refuser l’action. Une fois la confirmation obtenue, le gestionnaire de mots de passe procède lui-même au remplissage des champs de connexion, sans jamais exposer les credentials à l’agent. Ce dernier peut ensuite poursuivre sa tâche, qu’il s’agisse de consulter une boîte mail, de passer une commande ou d’accéder à un outil professionnel. L’ensemble du processus maintient une séparation stricte entre l’identité de l’agent et les secrets de l’utilisateur.
Cette architecture présente plusieurs avantages concrets. D’abord, elle élimine le besoin de stocker des copies de mots de passe dans les environnements des agents. Ensuite, elle introduit un point de contrôle humain à chaque connexion sensible, ce qui réduit considérablement les risques d’accès non autorisés. Enfin, elle s’intègre naturellement aux habitudes existantes des utilisateurs de gestionnaires de mots de passe, sans nécessiter de changement radical dans leur manière de gérer leurs comptes.
- Transmission d’une clé d’identité unique par l’agent
- Vérification et alerte envoyée à l’utilisateur
- Confirmation manuelle avant toute action
- Remplissage des identifiants effectué uniquement par le gestionnaire
- Absence totale d’exposition des credentials à l’agent
Pour les professionnels du marketing digital ou les équipes de startups, cette approche ouvre des perspectives intéressantes. Un agent peut désormais gérer des campagnes publicitaires, mettre à jour des tableaux de bord ou interagir avec des plateformes de e-commerce, tout en laissant l’équipe garder la main sur les accès critiques. La confirmation utilisateur devient un frein volontaire à l’automatisation excessive, ce qui favorise une adoption responsable plutôt qu’une délégation aveugle.
Les agents compatibles et l’écosystème en expansion
L’une des forces de cette plateforme réside dans sa volonté d’interopérabilité. Dès son lancement, elle prend en charge plusieurs agents populaires issus d’acteurs majeurs de l’intelligence artificielle. Parmi eux figurent Claude Duet d’Anthropic, les solutions Dots et ChatGPT Work d’OpenAI, Grok Bot, Muse de Meta, ainsi que les agents développés par la startup Town. Cette diversité permet aux utilisateurs de choisir l’assistant qui correspond le mieux à leurs besoins, sans se sentir enfermés dans un écosystème unique.
L’entreprise a également indiqué qu’elle collabore activement avec d’autres acteurs pour élargir la liste des agents compatibles. Cette ouverture est stratégique : le marché des agents évolue très rapidement, et une solution de sécurité qui ne fonctionnerait qu’avec un seul fournisseur perdrait rapidement en pertinence. En permettant aux utilisateurs de conserver leur agent préféré tout en ajoutant une couche de protection, la proposition devient plus attractive pour les entreprises qui expérimentent déjà plusieurs outils en parallèle.
Dans le domaine de la communication digitale, par exemple, un community manager pourrait confier à un agent la publication de contenus sur plusieurs réseaux sociaux, tandis que les accès aux comptes publicitaires resteraient protégés par une confirmation. De même, dans le secteur des startups, un fondateur pourrait déléguer la veille concurrentielle ou la mise à jour de bases de données clients sans jamais transmettre ses identifiants d’administration. Ces cas d’usage illustrent comment la sécurité et l’efficacité peuvent coexister lorsque l’architecture technique est pensée dès le départ pour préserver le contrôle humain.
Le contexte bancaire et les enjeux institutionnels
Le lancement de cette fonctionnalité intervient dans un climat particulier. Les banques américaines ont commencé à détecter des activités agentiques au sein des comptes de leurs clients. Ces mouvements ne sont pas systématiquement malveillants ; ils résultent souvent de délégations explicites. Néanmoins, l’absence de distinction claire entre une action humaine et une action automatisée crée une zone d’ombre préoccupante pour les équipes de conformité et de lutte contre la fraude.
Les responsables interrogés sur le sujet ont parfois qualifié la situation de « horrifiante », non pas parce que les agents volent des fonds, mais parce que les systèmes de surveillance traditionnels perdent en précision. Un porte-parole d’une grande banque a rappelé que les clients ne devraient jamais communiquer leurs identifiants à des tiers. Cette recommandation, parfaitement logique dans un monde où seuls des humains interagissent avec les comptes, devient plus complexe lorsque des agents légitimes entrent en jeu.
Une solution comme celle proposée par le gestionnaire de mots de passe répond indirectement à cette préoccupation. En conservant les credentials dans un environnement contrôlé et en exigeant une confirmation utilisateur à chaque connexion, elle réduit le risque que des agents non autorisés ou mal configurés accèdent à des comptes financiers. Pour les institutions, cela pourrait à terme faciliter la mise en place de règles plus précises : un accès agentique validé par l’utilisateur devient plus facile à tracer et à autoriser qu’un accès opaque.
Les implications dépassent le secteur bancaire. Les plateformes de paiement, les outils de gestion de trésorerie pour startups ou encore les services de cryptomonnaie pourraient s’inspirer de ce modèle. Dans un univers où les transactions se multiplient et où l’automatisation progresse, la capacité à déléguer sans perdre le contrôle devient un avantage concurrentiel. Les entreprises qui maîtrisent cette équation pourront proposer des services plus fluides tout en rassurant leurs clients sur la protection de leurs actifs.
Bénéfices concrets pour les professionnels et les équipes
Au-delà de la sécurité pure, cette approche apporte des gains opérationnels mesurables. Les équipes marketing peuvent confier à un agent le suivi des performances de campagnes ou la génération de rapports, tout en protégeant les accès aux comptes publicitaires et aux outils d’analyse. Le temps gagné sur les tâches répétitives se traduit directement en heures consacrées à la stratégie ou à la création de contenu. De plus, la traçabilité des confirmations offre un historique clair des actions déléguées, utile en cas d’audit ou de revue interne.
Pour les startups, le bénéfice est encore plus marqué. Les fondateurs et les premières équipes gèrent souvent de multiples outils avec des ressources limitées. Pouvoir déléguer des tâches administratives ou de veille sans multiplier les partages de mots de passe réduit les frictions et les risques. Un agent peut, par exemple, mettre à jour un CRM, préparer des briefings clients ou surveiller des mentions sur les réseaux, tandis que les accès sensibles restent sous contrôle. Cette organisation favorise une croissance plus sereine et limite les incidents de sécurité qui peuvent freiner une levée de fonds ou la confiance des partenaires.
Les professionnels de la communication digitale y trouvent également un intérêt. La gestion de plusieurs comptes sociaux, la programmation de contenus ou l’analyse de conversations peuvent être partiellement automatisées. La confirmation utilisateur agit comme un garde-fou : elle empêche un agent de publier un message inapproprié ou d’accéder à des données personnelles sans validation. Dans un secteur où la réputation se construit (et se détruit) rapidement, ce niveau de contrôle est précieux.
- Gain de temps sur les tâches répétitives sans exposition des credentials
- Meilleure traçabilité des actions déléguées pour les audits
- Réduction des risques liés au partage de mots de passe en équipe
- Possibilité d’expérimenter plusieurs agents sans multiplier les risques
- Adoption progressive de l’automatisation avec un point de contrôle humain
Ces avantages ne se limitent pas aux grandes organisations. Les freelances, les consultants et les petites structures peuvent également en tirer parti. Un indépendant qui gère plusieurs clients peut déléguer certaines tâches de reporting ou de recherche tout en protégeant ses accès professionnels. La simplicité du mécanisme de confirmation rend l’outil accessible même pour ceux qui ne disposent pas d’une équipe dédiée à la sécurité.
Limites, défis et points de vigilance
Aucune solution n’est exempte de contraintes. L’exigence d’une confirmation utilisateur à chaque connexion peut, dans certains contextes, ralentir les workflows hautement automatisés. Un agent chargé de surveiller en continu des alertes ou de répondre rapidement à des événements pourrait se heurter à cette étape manuelle. Les équipes devront donc identifier les tâches pour lesquelles une validation humaine est indispensable et celles pour lesquelles des règles plus souples pourraient être envisagées à l’avenir.
Un autre défi concerne l’adoption par les utilisateurs finaux. Même si le mécanisme est conçu pour être simple, certains pourraient le percevoir comme une friction supplémentaire. L’éducation joue ici un rôle central : expliquer clairement que cette étape protège leurs données et évite des expositions inutiles aide à transformer une contrainte apparente en avantage perçu. Les entreprises qui déploient de tels outils devront accompagner leurs collaborateurs avec des guides clairs et des exemples concrets.
Enfin, la dépendance à un écosystème d’agents compatibles soulève la question de la pérennité. Si un agent populaire n’est pas encore pris en charge, les utilisateurs devront soit attendre, soit trouver des contournements moins sécurisés. L’engagement de l’éditeur à élargir progressivement la liste de partenaires est donc essentiel. De même, la robustesse technique de la communication entre l’agent et le gestionnaire de mots de passe devra être régulièrement audité pour maintenir la confiance.
Ces points de vigilance n’enlèvent rien à l’intérêt de l’approche. Ils invitent plutôt à une adoption réfléchie, en commençant par des cas d’usage à faible risque avant d’étendre progressivement le périmètre. Les organisations qui prennent le temps d’évaluer leurs processus et de former leurs équipes maximiseront les bénéfices tout en minimisant les inconvénients.
Perspectives pour l’avenir des agents et de la sécurité
Cette initiative s’inscrit dans une tendance plus large : la nécessité de repenser les modèles d’authentification à l’ère des agents autonomes. Les méthodes traditionnelles, conçues pour des interactions humaines, montrent leurs limites face à des systèmes capables d’agir de manière continue et à grande échelle. Des approches basées sur des clés d’identité temporaires, des confirmations contextuelles et une isolation stricte des secrets pourraient devenir la norme plutôt que l’exception.
Dans les années à venir, on peut s’attendre à ce que d’autres acteurs du secteur de la sécurité proposent des solutions similaires ou complémentaires. Les standards d’identité numérique, les protocoles d’autorisation fine et les outils de gouvernance des agents vont probablement évoluer en parallèle. Les entreprises qui expérimentent dès maintenant ces nouvelles façons de déléguer des tâches se positionnent favorablement pour intégrer ces évolutions sans rupture majeure.
Pour les secteurs du marketing, du e-commerce et de la communication digitale, les implications sont particulièrement stimulantes. Imaginez des agents capables de personnaliser des campagnes en temps réel, d’optimiser des budgets publicitaires ou de gérer des relations clients, le tout sous un contrôle humain précis et sans jamais exposer les accès critiques. Cette combinaison de puissance et de sécurité pourrait redéfinir la productivité des équipes et ouvrir de nouveaux modèles de service.
Les startups qui intègrent ces mécanismes dans leurs produits ou dans leurs processus internes gagneront en crédibilité auprès des investisseurs et des clients. Dans un environnement où la confiance devient un facteur de différenciation, démontrer une maîtrise responsable de l’automatisation constitue un argument fort. Les fondateurs qui anticipent ces enjeux de sécurité dès les premières étapes de développement évitent des refontes coûteuses plus tard.
Comment intégrer cette approche dans vos pratiques quotidiennes
Pour les utilisateurs déjà familiarisés avec un gestionnaire de mots de passe, l’adoption se fait de manière progressive. La première étape consiste à identifier les agents que l’on utilise régulièrement et à vérifier leur compatibilité. Ensuite, il s’agit de configurer les règles de notification afin de recevoir les alertes au moment le plus opportun, sans interrompre excessivement le travail. Enfin, une phase de test sur des comptes non critiques permet de se familiariser avec le flux de confirmation.
Les équipes peuvent formaliser des politiques internes : quels types de tâches peuvent être déléguées, quels niveaux de confirmation sont requis, et comment documenter les actions réalisées. Cette formalisation transforme une fonctionnalité technique en un processus organisationnel clair. Elle facilite également l’onboarding de nouveaux collaborateurs et réduit les risques liés aux départs ou aux changements de rôles.
Dans un contexte de communication digitale, on peut imaginer des workflows où un agent prépare des brouillons de publications ou analyse des performances, tandis que la publication finale ou l’accès aux paramètres avancés reste soumis à validation. Cette répartition des rôles préserve la créativité humaine tout en automatisant les tâches de support. Les résultats obtenus peuvent ensuite être mesurés : temps gagné, réduction des erreurs d’accès, satisfaction des équipes.
Les professionnels du business et de la finance trouveront également des applications pertinentes. Un agent peut surveiller des indicateurs de performance, préparer des synthèses pour des réunions ou alerter sur des anomalies, sans jamais détenir les clés d’accès aux outils financiers. La confirmation humaine agit comme un dernier filtre avant toute action impactante. Cette organisation renforce la gouvernance tout en accélérant la production d’informations utiles à la décision.
Conclusion : vers une délégation responsable et maîtrisée
L’émergence de solutions permettant aux agents de se connecter sans accéder directement aux mots de passe marque une étape importante dans la maturation de l’intelligence artificielle appliquée. Elle répond à une tension réelle entre le désir d’automatiser et la nécessité de protéger des informations sensibles. En plaçant l’utilisateur au centre du processus de validation et en isolant les credentials, cette approche offre un chemin praticable pour ceux qui souhaitent tirer parti des agents sans renoncer à leur contrôle.
Pour les acteurs du marketing, des startups, du business et de la communication digitale, l’enjeu dépasse la simple sécurité technique. Il s’agit de construire des organisations capables d’intégrer l’automatisation de manière durable, en préservant la confiance des clients, des partenaires et des équipes. Les outils qui facilitent cette transition, tout en restant interopérables et évolutifs, deviennent des alliés précieux dans un paysage technologique en constante évolution.
À mesure que les agents gagnent en capacités et en autonomie, les mécanismes de gouvernance et de confirmation humaine gagneront en importance. Les organisations qui expérimentent dès aujourd’hui ces nouvelles formes de collaboration homme-machine se donnent les moyens d’innover plus sereinement. La combinaison d’une productivité accrue et d’une protection renforcée des données n’est plus un idéal lointain : elle devient progressivement une pratique accessible, à condition de choisir des solutions conçues avec cette double exigence en tête.
En définitive, le succès de ces approches dépendra autant de la qualité technique des outils que de la clarté des processus mis en place autour d’eux. Les équipes qui prennent le temps de définir leurs règles, de former leurs membres et d’évaluer régulièrement les résultats maximiseront les bénéfices tout en limitant les risques. Dans un monde où les agents deviennent des collaborateurs quotidiens, la maîtrise de leur accès aux ressources sensibles constitue l’une des compétences organisationnelles les plus stratégiques à développer.