
Un score de 10 sur 10 sur l’échelle CVSS, aucune authentification requise, une exploitation déjà observée avant la publication du correctif : voilà le cocktail que viennent d’avaler des milliers de boutiques Adobe Commerce et Magento Open Source. La question n’est plus seulement « avez-vous patché ? ». Elle est devenue : savez-vous si quelqu’un est déjà passé avant vous, et vos identifiants de paiement sont-ils encore valides ailleurs que dans l’admin ?
Le 7 septembre 2026, Adobe a publié un bulletin d’urgence. Trois jours plus tôt, des attaques étaient déjà en cours. Pour les agences, les DSI et les fondateurs qui font tourner leur chiffre d’affaires sur Magento, appliquer le fichier de correctif sans audit ni rotation des secrets revient à refermer la porte… tout en laissant les doubles déjà copiés dans la nature.
Ce Que Révèle Un Score CVSS De 10.0
La vulnérabilité enregistrée sous la référence CVE-2026-75650 n’est pas un simple bug de formulaire. Elle relève de la catégorie CWE-1336 : une neutralisation incorrecte d’éléments spéciaux dans un moteur de templates. En langage métier, un attaquant distant peut faire exécuter son propre code par le serveur, sans compte, sans cookie de session, sans clic d’un employé.
Le bulletin Adobe APSB26-146 a reçu la priorité maximale. La combinaison est classique dans les notices critiques, mais rarement aussi nette : vecteur réseau, complexité faible, aucun privilège, aucune interaction utilisateur. C’est précisément ce qui justifie la note maximale.
Un attaquant n’a besoin d’aucun compte pour exploiter la faille : il peut, à distance, faire exécuter son propre code par le serveur.
– Synthèse technique du bulletin APSB26-146
Pour une startup e-commerce, cela signifie qu’une instance mal patchée n’est pas « un peu exposée ». Elle est ouverte. Les jetons d’intégration, les identifiants de passerelles et certains secrets d’automatisation à privilèges élevés vivent derrière la même clé de chiffrement Magento. Une fois le code exécuté, ces éléments deviennent des cibles immédiates.
StyleSmuggler : Les Attaques Ont Commencé Le 4 Septembre
Sansec, société néerlandaise spécialisée dans la sécurité des boutiques en ligne, a baptisé la campagne StyleSmuggler et documenté des compromissions dès le 4 septembre, soit trois jours avant le correctif public. Ce décalage, court sur le calendrier, est long à l’échelle d’un scanner automatisé.
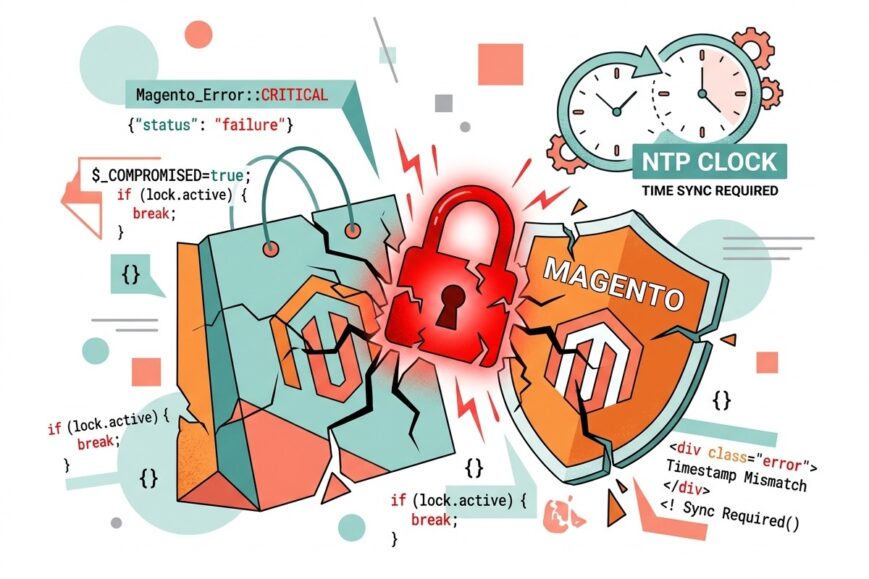
La charge observée installe une porte dérobée dont le canal de commande imite le trafic d’un serveur de temps NTP. Dans les journaux réseau d’une équipe support habituée à filtrer le HTTPS et le SMTP, ce camouflage passe facilement pour du bruit d’infrastructure. La discrétion n’est pourtant pas totale.
Les serveurs compromis ont notamment émis des e-mails du type Payment Transaction Failed Reminder. Ce signal, visible sans EDR ni SOC, peut suffire à une équipe support pour déclencher une investigation. Encore faut-il que quelqu’un relie ce motif à une intrusion plutôt qu’à un incident PSP banal.
Un Second Mode Opératoire, Plus Court Et Plus Bruyant
Sansec a ensuite signalé un autre attaquant, avec une méthode différente. Celui-ci dépose un webshell PHP de 485 octets. Le script collecte des informations sur le serveur, teste si le répertoire pub/media est inscriptible, puis exfiltre vers un sous-domaine oast.site, infrastructure souvent associée à l’outil de test Interactsh.
Deux familles d’intrusion, une même fenêtre temporelle. Pour une agence qui gère dix boutiques, cela impose de ne pas se limiter à « le fichier de patch est présent ». Il faut chercher des artefacts : fichiers récents dans pub/media, PHP inattendus, connexions sortantes atypiques, e-mails de rappel de paiement fantômes.
- Rechercher des webshells et fichiers PHP hors déploiement habituel
- Contrôler l’écriture et les dates de modification dans pub/media
- Corréler les e-mails « Payment Transaction Failed Reminder »
- Inspecter le trafic sortant ressemblant à du NTP inhabituel
- Vérifier les appels vers des domaines de type oast.site
Quelles Versions Sont Dans Le Périmètre
Le correctif porte la référence VULN-39341 et se décline en plusieurs archives selon la branche installée. Adobe Commerce est concerné des versions 2.4.4 à 2.4.9 (builds d’août 2026 et antérieures), Adobe Commerce B2B de 1.3.3 à 1.5.3, Magento Open Source de 2.4.6 à 2.4.9. Toutes plateformes.
Le 11 septembre, Adobe a indiqué que le patch était devenu compatible avec l’ensemble des versions comprises entre 2.4.4 et 2.4.7, ce qui n’était pas le cas à la première publication. Sur Commerce Cloud, la recommandation officielle est de confirmer l’application via le Quality Patches Tool. La présence d’un fichier sur le disque ne prouve pas que le correctif est actif.
Cette nuance opérationnelle est souvent oubliée dans les runbooks d’agence : un ticket « patch déposé » n’est pas un ticket « surface d’attaque fermée ». Les environnements Cloud, les overlays custom et les déploiements multi-stores multiplient les faux positifs de conformité.
Pourquoi Le Correctif Ne Clôt Pas L’Incident
La clé de chiffrement Magento protège notamment les jetons d’intégration, les identifiants de passerelles et certains tokens d’automatisation à privilèges élevés. Adobe le rappelle avec insistance : renouveler uniquement cette clé ne suffit pas à invalider des secrets déjà exfiltrés.
Ces identifiants doivent être régénérés chez le prestataire — Stripe, Braintree, Adyen, PayPal et équivalents — et pas seulement mis à jour dans l’interface Commerce. Sans rotation à la source, un attaquant qui a lu les secrets avant le patch continue d’appeler les API de paiement comme un intégrateur légitime.
Sans cette rotation à la source, un attaquant ayant récupéré ces identifiants avant l’application du correctif peut continuer à les utiliser.
– Recommandation Adobe après APSB26-146
La procédure complète publiée par l’éditeur comporte quinze étapes. Pour une agence qui opère une dizaine de boutiques, cela se traduit par plusieurs jours de coordination : accès admin, PSP, files d’attente, webhooks, environnements de préproduction, clés cron, comptes SFTP, éventuellement marketplaces connectées. Le coût n’est pas théorique. Il est salarial, contractuel et parfois commercial si la boutique doit basculer en maintenance.
Les précédents sur d’autres plateformes, dont des failles critiques côté PrestaShop, ont montré le même schéma : une boutique remise en ligne sans renouvellement bout-en-bout des secrets reste un actif déjà compromis qui attend simplement la prochaine porte.
Ordre Des Contrôles Pour Une Agence Ou Une Startup
Le bon ordre n’est pas cosmétique. Patcher d’abord évite une réinfection pendant que vous auditez. Auditer ensuite évite de tourner des clés sur une instance encore habitée. Notifier ensuite, si les faits l’imposent, évite de brûler le délai RGPD tout en documentant ce que vous saviez vraiment.
- Isoler ou durcir l’accès admin et les déploiements le temps du diagnostic
- Appliquer VULN-39341 et vérifier l’activation via Quality Patches Tool sur Cloud
- Chercher webshells, fichiers anormaux et traces NTP / oast.site
- Rotation de la clé de chiffrement Magento
- Régénération des secrets chez chaque PSP, pas seulement dans l’admin
- Rotation des comptes d’intégration, webhooks, tokens d’automatisation
- Revue des commandes, remboursements et webhooks suspects
- Décision documentée sur la notification CNIL et l’information des personnes
Ce déroulé paraît lourd. Il l’est. Mais il est moins coûteux qu’une seconde vague de skimming, qu’un gel de compte PSP ou qu’une notification tardive après fuite médiatique. Les équipes growth qui poussent le trafic paid pendant qu’une backdoor reste active financent, sans le savoir, la phase d’exfiltration.
Le Sujet Devient Juridique Dès Les Premiers Indices
L’article 33 du RGPD impose au responsable de traitement de notifier une violation à la CNIL dans les 72 heures après en avoir pris connaissance, sauf si la violation est peu susceptible d’engendrer un risque pour les personnes. Le point de départ n’est pas la date du bulletin Adobe. C’est la date à laquelle vous avez eu connaissance d’indices sur cette installation.
Lorsque le risque pour les personnes est élevé, l’article 34 impose aussi de les informer. Si vous intervenez comme prestataire, vous êtes sous-traitant : l’article 33.2 vous oblige à prévenir le client dans les meilleurs délais dès que vous avez connaissance de la violation. Cette obligation existe même si le contrat d’infogérance est flou, incomplet ou silencieux.
Autrement dit, une agence qui « attend de voir » après avoir trouvé un webshell de 485 octets ne gère pas un risque technique. Elle accumule un risque réglementaire dont le point de départ est déjà gravé dans les logs.
Comment Trancher La Question De La Notification
Toute boutique restée exposée entre le 4 et le 7 septembre doit être considérée comme potentiellement compromise tant qu’une vérification n’a pas écarté le risque. Le correctif bloque l’exploitation future. Il ne détecte pas une intrusion passée. Il n’invalide pas des identifiants déjà sortis.
La décision de notifier n’exige pas une preuve cinématographique. Elle s’appuie sur un faisceau : période d’exposition, présence d’artefacts, nature des données accessibles (paiements, comptes clients, commandes), capacité d’un attaquant à lire des secrets encore valides. L’absence d’outil SOC n’est pas une excuse ; les e-mails de rappel de paiement et les fichiers dans pub/media sont déjà des indices métier.
Documentez l’heure de découverte, les actions, les prestataires contactés, les clés révoquées. Cette timeline sert autant l’investigation que le dossier CNIL. Elle sert aussi le dialogue avec un assureur cyber ou un PSP qui demandera pourquoi des appels API anormaux ont continué après le patch.
Impact Business : Conversion, Confiance Et Passerelles
Une faille 10/10 n’est pas qu’un sujet RSSI. Elle touche le tunnel de commande. Un PSP qui détecte des appels suspects peut durcir le 3-D Secure, geler un compte marchand ou allonger les délais de virement. La conversion paid media s’effondre alors pour une raison invisible dans Google Ads : la confiance de la chaîne de paiement.
Les marketplaces internes, les programmes de fidélité et les API headless ajoutent des surfaces. Un token d’intégration Magento n’est pas un mot de passe admin. C’est parfois un passe-partout vers le catalogue, les clients et les remboursements. Le renouveler « plus tard, après le Black Friday interne » est une décision commerciale déguisée en dette technique.
Les fondateurs qui pilotent encore Magento comme un CMS de catalogue doivent relire cette crise comme un rappel d’architecture : secrets centralisés, templates trop puissants, plugins anciens, environnements Cloud mal vérifiés. L’incident StyleSmuggler n’invente pas ces faiblesses. Il les rend chères, très vite.
Ce Que Les Équipes Marketing Doivent Comprendre
Le marketing digital n’est pas spectateur. Les campagnes continuent d’envoyer du trafic vers une caisse éventuellement instrumentée. Les e-mails transactionnels peuvent devenir le canal de détection… ou le canal de l’attaquant. Les équipes CRM qui voient des échecs de paiement en rafale doivent parler à la technique le jour même, pas au stand-up du lundi.
La communication client, si l’article 34 s’applique, n’est pas un post LinkedIn rassurant. C’est un message factuel, daté, sans jargon inutile, avec une voie de contact. Les marques qui improvisent ce texte sous pression paient deux fois : en conformité et en e-réputation.
À l’inverse, une marque qui documente, patche, tourne les secrets et informe proprement transforme un incident subi en preuve de maturité. Dans un marché e-commerce saturé, cette maturité devient un argument B2B pour les agences qui savent l’industrialiser.
Check-List Opérationnelle Avant De Déclarer L’Incident Clos
Considérez l’incident traité seulement lorsque les conditions suivantes sont réunies, pas avant.
- Correctif VULN-39341 appliqué et vérifié comme actif, y compris sur Cloud
- Recherche de webshell et revue pub/media effectuée et consignée
- Clé de chiffrement Magento renouvelée
- Identifiants régénérés chez chaque prestataire de paiement concerné
- Tokens d’intégration, webhooks et comptes d’automatisation révoqués puis recréés
- Analyse des journaux e-mail et réseau sur la fenêtre du 4 au 7 septembre au minimum
- Décision RGPD écrite : notification ou absence de risque justifiée
- Information du client responsable de traitement si vous êtes sous-traitant
Tant qu’une de ces lignes reste en gris, vous avez réduit la surface. Vous n’avez pas refermé l’affaire. La distinction paraît juridique. Elle est surtout pragmatique : les attaquants réutilisent ce qui marche, et les secrets volés continuent de marcher tant que personne ne les tue à la source.
Leçons Durables Pour Les Stacks Magento En 2026
Trois leçons dépassent le CVE du moment. Premièrement, un moteur de templates mal borné est une surface d’exécution, pas un détail front. Deuxièmement, la conformité patch n’égale pas l’intégrité de l’instance. Troisièmement, les secrets de paiement n’appartiennent pas à l’admin Magento : ils appartiennent aux contrats PSP, et c’est là qu’il faut les faire mourir.
Les organisations qui s’en sortiront le mieux ne sont pas forcément celles qui avaient le plus gros budget sécu. Ce sont celles qui avaient déjà une inventaire des intégrations, un canal d’urgence avec chaque PSP, et un réflexe de journalisation des déploiements. StyleSmuggler punit surtout l’opacité opérationnelle.
Pour les éditeurs de thèmes, les intégrateurs headless et les équipes IA qui branchent des agents sur le back-office, le message est le même : tout connecteur privilégié est un accélérateur de compromission. Moins il y a de jetons éternels, plus l’incident reste contenu.
En Pratique, Par Où Commencer Ce Matin
Si vous gérez une boutique unique, commencez par la version installée, le statut du patch, puis une recherche fichier ciblée. Si vous gérez un portefeuille d’agences, priorisez les instances exposées entre le 4 et le 7 septembre, les plus anciennes branches 2.4.x, et celles connectées à plusieurs PSP. Le volume de travail est réel. Le laisser glisser l’est davantage.
Prévenez vos interlocuteurs paiement avant qu’ils ne vous préviennent. Une révocation initiée par le marchand se passe mieux qu’un freeze initié par la fraude. Et gardez une copie horodatée de chaque rotation : c’est le seul artefact qui prouve, plus tard, que le correctif n’était pas un théâtre.
La faille CVE-2026-75650 restera dans les esprits comme un 10/10 déjà exploité. Ce qui distinguera les dossiers propres des dossiers toxiques, ce n’est pas la date du fichier patch. C’est la qualité de la chasse aux portes dérobées et la mort réelle des identifiants volés. Tant que ces deux chantiers ne sont pas finis, l’incident n’est pas clos.