
Un client clique sur « payer », puis abandonne. Parfois, c’est le prix. Souvent, c’est la peur. Dans l’e-commerce, la confiance se joue en quelques secondes, au moment où une carte, un téléphone et un serveur échangent des données sensibles. La question n’est plus seulement « comment encaisser », mais « comment prouver que l’argent et l’identité du client sont protégés ». Pour les fondateurs, les équipes growth et les responsables acquisition, cette exigence pèse directement sur le taux de conversion, la réputation de marque et le coût de la fraude.
Les technologies de sécurisation des paiements en ligne ne relèvent pas d’un gadget marketing. Elles s’inscrivent dans un cadre juridique européen, dans des normes internationales et dans une chaîne d’acteurs : banques, prestataires de services de paiement (PSP), réseaux de cartes et fintechs. Comprendre ce stack technique, c’est mieux choisir sa solution, mieux briefer un prestataire et mieux expliquer la valeur d’un checkout fluide sans sacrifier la conformité.
Pourquoi la sécurité du paiement est devenue un levier business
Un tunnel de commande trop austère fait fuir. Un tunnel trop permissif attire la fraude. Entre les deux, les marques digitales doivent trouver un équilibre : friction utile contre friction inutile. L’authentification forte peut faire chuter les chargebacks, mais mal implémentée, elle fait exploser l’abandon de panier. C’est précisément pour cela que les équipes produit et marketing doivent parler le même langage que la monétique.
La responsabilité n’est pas uniquement celle de la boutique. En Europe, le commerçant s’appuie sur un PSP agréé. Ce prestataire conçoit les flux, applique les protocoles, stocke ou tokenise les données et met à jour les dispositifs antifraude. Le marchand, lui, reste responsable du parcours, de la clarté des mentions et du choix d’un partenaire fiable. Cette répartition change la façon de négocier un contrat, de lire une grille tarifaire et d’évaluer un plugin de caisse.
La meilleure sécurité de paiement n’est pas celle que l’on voit, c’est celle qui protège sans casser le rythme d’achat.
– Principe souvent rappelé par les équipes produit e-commerce
Le cadre juridique européen que tout marchand doit connaître
Avant de parler algorithmes, il faut parler droit. Un acteur qui veut proposer une solution d’encaissement en ligne doit respecter les directives européennes sur les services de paiement. En France, l’agrément relève de l’ACPR, l’Autorité de contrôle prudentiel et de résolution. Sans ce cadre, pas d’offre sérieuse, pas de comptes de cantonnement robustes, pas de recours clairs pour le client.
La Directive sur les services de paiement 2, dite DSP2, entrée en vigueur en 2018 dans l’Union européenne, a redessiné le marché. Elle impose des règles sur l’authentification du payeur, le partage encadré des données, les droits du consommateur — notamment au remboursement — et la lutte contre la fraude. Elle a aussi ouvert la voie à l’open banking, en permettant à des acteurs tiers d’accéder, sous conditions strictes, à certaines données de compte.
Pour une startup qui vend en Europe, ce n’est pas un détail réglementaire à reléguer au juriste. C’est un critère de go-to-market. Une solution non conforme expose à des refus bancaires, à des litiges et à une perte de confiance. Une solution bien calibrée, au contraire, devient un argument commercial : « vos données ne transitent pas en clair, votre banque valide la transaction, le remboursement suit un process clair ».
La DSP2 a aussi modifié le rôle des banques. Elles ne sont plus seulement des tuyaux. Elles deviennent des gardiens d’identité au moment du paiement. Le commerçant ne « vérifie » plus seul le client : il s’appuie sur un écosystème d’émetteurs, d’acquéreurs et de protocoles partagés. Cette interdépendance explique pourquoi une intégration « maison » mal conçue coûte cher, alors qu’une plateforme complète absorbe une grande partie de la complexité.
Qui porte vraiment la responsabilité de la sécurité ?
Beaucoup de fondateurs croient encore qu’installer un formulaire de carte suffit. Or le stockage d’un numéro de carte, même temporaire, déclenche des obligations lourdes. C’est pourquoi les PSP modernes évitent que le marchand touche au PAN (Primary Account Number). Les données circulent vers un environnement certifié, souvent via une iframe, un redirect ou une API tokenisée.
Le prestataire doit proposer des protocoles et des fonctionnalités capables de protéger à la fois les données personnelles et les données bancaires. Le commerçant doit, de son côté, maintenir un site à jour, un certificat valide, une politique de confidentialité cohérente et un parcours qui n’invite pas au phishing. La sécurité est donc une coproduction : technique côté PSP, opérationnelle côté boutique.
- Le PSP gère chiffrement, authentification, mises à jour réglementaires et relations réseaux cartes.
- Le marchand choisit l’offre, configure les moyens de paiement et soigne l’expérience de checkout.
- La banque émettrice valide l’identité du porteur et autorise ou refuse la transaction.
- Le client fournit les facteurs d’authentification et reste attentif aux pages officielles de sa banque.
Cette répartition a une conséquence marketing peu discutée : plus le prestataire est mature, plus l’équipe acquisition peut tester des tunnels sans recoder la sécurité à chaque expérimentation. C’est un argument fort pour les scales-up qui multiplient les A/B tests sur le checkout.
HTTPS, SSL et TLS : la première ligne visible
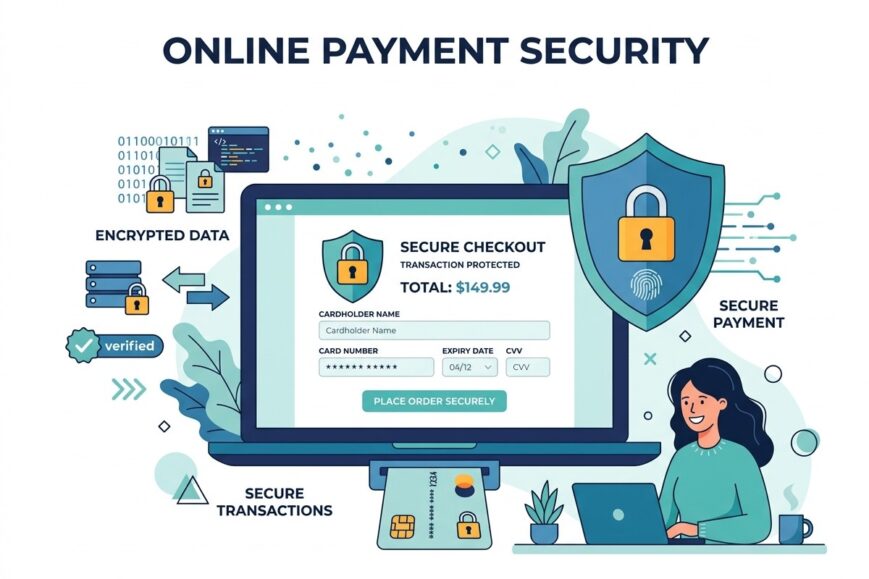
Le cadenas dans la barre d’adresse n’est pas un décor. Le protocole HTTPS chiffre la communication entre le navigateur de l’acheteur, le serveur de la boutique et la plateforme de paiement. Sans lui, un intercepteur pourrait lire un formulaire, modifier un montant ou rediriger un flux. Le certificat SSL/TLS active ce canal chiffré et atteste, dans une certaine mesure, de l’identité du site.
Pour une marque digitale, HTTPS n’est plus un « plus SEO ». C’est un prérequis de confiance, de référencement et de conformité. Un certificat expiré, une page mixte (HTTP + HTTPS) ou un sous-domaine de paiement mal configuré suffit à faire apparaître un avertissement navigateur. À ce moment, même le meilleur copywriting d’urgence ne rattrape pas la session perdue.
TLS a évolué. Les versions anciennes sont dépréciées. Les prestataires sérieux imposent des suites cryptographiques modernes, désactivent les protocoles faibles et surveillent les renouvellements automatiques. Derrière un détail d’infrastructure se cache un enjeu de continuity : un certificat mal renouvelé un vendredi soir peut stopper les encaissements d’un week-end promotionnel.
Le cadenas « vert » dont parlaient encore récemment certains articles grand public n’est plus toujours affiché de la même façon selon les navigateurs. L’essentiel n’est pas la couleur, mais le chiffrement réel, la validité de la chaîne de certificats et l’absence de contenu mixte. Les équipes techniques doivent donc monitorer ces signaux comme elles monitorent le taux d’ajout au panier.
PCI-DSS : la norme qui encadre les données de carte
La norme PCI-DSS (Payment Card Industry Data Security Standard) vise à protéger les données de carte. Numéros, dates d’expiration et éléments d’authentification ne doivent pas voyager ni reposer en clair. Des algorithmes de chiffrement, des contrôles d’accès, des journaux d’audit et des tests de vulnérabilité font partie du référentiel.
Pour un e-commerçant, la stratégie la plus saine consiste souvent à réduire le périmètre PCI. Autrement dit : ne jamais stocker le numéro de carte, ne jamais le faire transiter par ses propres serveurs, déléguer la saisie à un champ hébergé par le PSP. Moins on touche aux données, moins on a de questionnaires de conformité à remplir, moins on expose l’entreprise à une fuite.
La tokenisation joue ici un rôle central. Un jeton remplace le numéro réel. On peut relancer un paiement, activer un abonnement ou proposer un one-click sans reconvoquer le PAN. Pour le marketing, c’est précieux : on fluidifie le réachat tout en restant dans un cadre plus sûr. Pour la finance, c’est un levier de récurrence. Pour la tech, c’est une architecture plus propre.
Ne stockez pas ce que vous n’avez pas besoin de posséder. En monétique, l’absence de donnée est parfois la meilleure défense.
– Règle empirique des équipes conformité paiement
Authentification forte : ce que SCA change vraiment
L’authentification forte du client, ou SCA (Strong Customer Authentication), est une obligation légale en Europe pour de nombreux paiements électroniques. Elle repose sur au moins deux facteurs appartenant à des catégories différentes. L’idée est simple : un mot de passe volé ne suffit plus si le second facteur reste dans la poche du client.
Les trois familles de facteurs se distinguent clairement :
- Connaissance : mot de passe, code, réponse secrète.
- Possession : carte, téléphone, application bancaire, dispositif matériel.
- Inhérence : empreinte, reconnaissance faciale, parfois la voix.
Cette mécanique a un impact direct sur l’expérience mobile. Un client pressé accepte mieux une validation biométrique dans son application bancaire qu’un SMS trop lent. D’où l’importance du protocole 3-D Secure 2, pensé pour emporter davantage de contexte (appareil, historique, montant) et déclencher une authentification adaptée au risque, plutôt qu’un obstacle systématique.
Des exemptions existent : petits montants, transactions à faible risque, paiements récurrents déjà authentifiés, certaines opérations d’entreprise. Savoir les utiliser n’est pas une astuce pour contourner la loi. C’est une compétence d’optimisation du checkout. Un PSP avancé score le risque, demande un challenge quand c’est nécessaire, et laisse passer un flux frictionless lorsque le profil est rassurant.
3-D Secure : de l’obstacle SMS à l’authentification contextualisée
Le protocole 3-D Secure a été conçu pour réduire la fraude sur les cartes Visa, Mastercard, CB et d’autres réseaux. Au moment du paiement, l’acheteur peut être redirigé vers un environnement contrôlé par sa banque. Celle-ci vérifie l’identité, autorise ou refuse, puis renvoie le client vers la boutique pour finaliser.
La première génération a laissé un souvenir mitigé : pages austères, codes SMS parfois non reçus, rupture brutale du parcours. Beaucoup de marketeurs ont alors accusé « la sécu » de tuer la conversion. La version 2 cherche à corriger ce biais. Elle échange davantage de données entre marchand, PSP et banque pour décider si un challenge est utile.
Pour une marque, la qualité d’implémentation compte autant que le protocole lui-même. Une redirection mal stylée, un délai trop long ou un message d’erreur opaque suffit à faire croire à une arnaque. Or le client, habitué aux dark patterns et aux faux sites, est devenu méfiant. Le checkout doit donc expliquer, en langage simple, pourquoi une vérification apparaît et comment la reconnaître.
Sur le plan de la responsabilité, 3-D Secure déplace souvent le risque de fraude vers l’émetteur lorsque l’authentification aboutit. C’est un point contractuel à lire avec attention. Moins de litiges pour le marchand peut justifier une légère friction. Encore faut-il que cette friction soit intelligente, mobile-first et cohérente avec la promesse de marque.
Chiffrement, tokenisation et coffres-forts numériques
Le chiffrement transforme une donnée lisible en un texte inutilisable sans clé. En paiement, il s’applique au transport (TLS) et parfois au stockage. La tokenisation, elle, remplace la donnée sensible par un substitut. Les deux se complètent. L’un protège le canal. L’autre réduit la valeur d’une base compromise.
Les coffres-forts de paiement, ou vaults, permettent d’enregistrer un moyen de paiement pour plus tard. C’est le socle des abonnements SaaS, des marketplaces et des tunnels one-click. Pour les équipes CRM et retention, c’est un actif. Pour la sécurité, c’est une zone critique : accès restreints, journalisation, séparation des environnements, rotation des clés.
Dans une logique startup, on a parfois tentation de « tout garder pour analyser ». Mauvaise idée dès qu’il s’agit de données cartes. On peut analyser des métadonnées, des statuts, des motifs de refus, des scores de risque, sans conserver le secret bancaire du client. Cette discipline alimente aussi le discours privacy, de plus en plus décisif dans la communication digitale.
Antifraude : au-delà du protocole, le scoring en temps réel
Un protocole conforme ne suffit pas. Les fraudeurs testent des BIN, des proxies, des cartes virtuelles, des scénarios d’achat éclair. Les plateformes ajoutent donc des moteurs de règles et d’apprentissage : velocity checks, comparaison d’appareils, analyse d’adresse IP, cohérence entre pays de carte et pays de livraison, historique du compte client.
L’enjeu pour le marketing est de ne pas transformer ce bouclier en mur. Un filtre trop agressif refuse de vrais clients internationaux, des voyageurs, des achats cadeaux. Un filtre trop souple laisse passer des chargebacks qui grèvent la marge. D’où l’intérêt d’un pilotage fin : listes blanches pour les VIP, revue manuelle des commandes à fort montant, messages d’échec actionnables.
Les équipes data peuvent croiser ces signaux avec le LTV. Un nouveau compte qui commande trois produits high-ticket en deux minutes n’a pas le même profil qu’un client fidèle qui change simplement de carte. La sécurité du paiement devient alors un sujet d’analytique, pas seulement d’infrastructure.
Diversité des moyens de paiement et sécurité partagée
La sécurité n’est pas le seul critère. La diversité des méthodes d’encaissement conditionne la conversion. Une boutique qui n’offre que PayPal, par exemple, s’expose à des abandons : certains veulent la carte, d’autres un paiement fractionné, d’autres encore un wallet mobile ou un virement instantané.
Or chaque moyen de paiement embarque ses propres mécanismes. Carte et 3-D Secure. Wallets avec biométrie côté application. Prélèvements avec mandats. Paiements différés avec scoring crédit. Virements open banking avec authentification bancaire native. Multiplier les options sans plateforme unique, c’est multiplier les accords, les PCI, les exceptions pays par pays.
C’est pourquoi beaucoup de marques choisissent une plateforme complète. Elles y gagnent l’accès à un catalogue de méthodes sans devoir gérer elles-mêmes chaque protocole, chaque règle étrangère, chaque interopérabilité avec les réseaux. Le parallèle avec le terminal de paiement d’un magasin physique est utile : on n’invente pas un TPE maison pour chaque enseigne ; on s’appuie sur un acteur spécialisé.
- Moins de dette technique sur les flux d’autorisation et de capture.
- Mises à jour réglementaires portées par le prestataire.
- Catalogue de moyens adapté aux habitudes locales.
- Reporting unifié pour finance, fraude et marketing.
Ce que les équipes marketing doivent exiger d’un PSP
Un bon prestataire ne se juge pas seulement au taux de commission. Il se juge à la qualité du sandbox, à la clarté des webhooks, à la documentation, à la capacité d’expliquer un refus, à la robustesse du 3-D Secure et à la finesse des exemptions SCA. Il se juge aussi à la manière dont il aide le marchand à parler au client : pages de paiement lisibles, localisées, accessibles, cohérentes avec la charte.
Les questions utiles en appel d’offres sont concrètes. Qui est titulaire de l’agrément ? Où sont hébergées les données ? Quel niveau PCI ? Comment sont gérés les abonnements et les retries ? Que se passe-t-il en cas de downtime ? Comment sont traités les chargebacks ? Existe-t-il un moteur antifraude paramétrable sans développer ?
Pour une scale-up internationale, s’ajoutent les questions de devises, de 3DS par pays, de moyens locaux et de responsabilité en cas de fraude transfrontalière. Le paiement n’est plus un module. C’est une brique de croissance, au même titre qu’un outil d’attribution ou qu’un CRM.
UX du checkout : sécurité perçue et sécurité réelle
Les utilisateurs ne lisent pas la DSP2. Ils lisent des signaux : cadenas, nom de domaine, logo des réseaux, clarté du montant, absence de champs suspects, possibilité de payer sans créer un compte inutile. La sécurité perçue influence autant la conversion que la sécurité réelle. Les deux doivent s’aligner.
Un formulaire trop long attire la méfiance. Un formulaire trop minimaliste, sans explication au moment d’une authentification bancaire, aussi. Le bon récit consiste à dire : « votre banque confirme qu’il s’agit bien de vous ; nous ne voyons pas votre code ». Cette pédagogie courte réduit les tickets support et les abandons liés à la peur.
Sur mobile, chaque redirection est un risque. Les applications bancaires et les flux in-app bien conçus limitent la casse. Les équipes produit doivent mesurer le drop-off exactement à l’étape 3DS, par device, par pays, par moyen de paiement. Sans cette granularité, on « sent » un problème de sécu alors qu’on a surtout un problème d’implémentation.
Open banking, wallets et nouveaux flux d’identité
L’open banking a introduit d’autres façons de payer et de s’authentifier, en s’appuyant sur la banque du client plutôt que sur la seule carte. Le payeur se connecte à son établissement, valide, et le virement part. La sécurité repose alors sur les facteurs déjà utilisés pour l’accès au compte, souvent robustes.
Les wallets, eux, encapsulent carte et identité dans un dispositif maîtrisé : téléphone, biométrie, tokenization réseau. Pour l’utilisateur, le geste est court. Pour le marchand, le défi est d’intégrer ces wallets sans fragmenter le reporting ni perdre des données utiles à la reconciliation comptable.
Ces évolutions rapprochent paiement et identité digitale. Demain, davantage de checkouts s’appuieront sur des assertions d’identité plutôt que sur la resaisie d’un numéro à seize chiffres. Les marques qui préparent cette bascule — data propre, comptes clients solides, consentements clairs — seront plus rapides à adopter les nouveaux rails.
Erreurs fréquentes qui coûtent conversion et conformité
La première erreur est de collecter la carte « pour aller plus vite » sur son propre serveur. La deuxième est de négliger les environnements de test et de découvrir un 3DS cassé le jour d’une opération média. La troisième est d’afficher un prix TTC différent entre la fiche produit et la page prestataire. La quatrième est d’ignorer les messages d’échec, donc de laisser le client sans plan B.
Une autre erreur, plus politique, consiste à traiter la fraude uniquement comme un sujet finance. Or chaque faux négatif est un client perdu, parfois un avis négatif, parfois un budget d’acquisition gaspillé. Inversement, chaque faux positif évité est de la marge sauvée. Le comité qui pilote le paiement devrait donc réunir produit, marketing, finance et tech.
Un checkout n’est pas une page. C’est un contrat de confiance exécuté en temps réel entre une marque, une banque et un client pressé.
– Lecture opérationnelle du parcours d’achat en ligne
Comment expliquer la sécurité sans jargon à vos clients
Le discours de marque peut rester simple. On peut dire que la page est chiffrée, que le numéro de carte n’est pas stocké par la boutique, que la banque confirme l’identité, que des contrôles antifraude tournent en arrière-plan. On peut afficher les logos de réseaux sans en faire une plaquette juridique. On peut indiquer un délai de remboursement clair.
Cette clarté nourrit aussi le service client. Un agent capable d’expliquer pourquoi un SMS bancaire est demandé désamorce une panique. Une FAQ courte sur « est-ce normal d’être redirigé vers ma banque ? » évite des abandons. La pédagogie fait partie de la stack de sécurité, au même titre qu’un certificat.
Piloter la performance : indicateurs à suivre chaque semaine
Les indicateurs utiles dépassent le seul taux d’acceptation. Il faut suivre le taux d’authentification réussie, le taux frictionless, le taux de challenge, les refus par motif, les chargebacks, le délai moyen de paiement, le drop-off mobile, et la part de chaque moyen dans le chiffre d’affaires. Sans cela, on optimise à l’aveugle.
- Taux d’autorisation après authentification, par pays et par device.
- Part des transactions frictionless versus challenge.
- Motifs de refus les plus fréquents et actions correctives.
- Coût de la fraude rapporté à la marge brute.
- Impact des nouveaux moyens de paiement sur l’abandon de panier.
Ces métriques permettent d’arbitrer. Faut-il activer un wallet supplémentaire ? Relâcher une règle trop sévère sur un pays ? Revoir le wording d’une page 3DS ? Recourir à un routing intelligent entre acquéreurs ? Le paiement devient alors un levier d’optimisation continue, comparable à une campagne SEA que l’on ajuste chaque semaine.
Ce qu’il faut retenir avant de choisir une solution
Les technologies qui sécurisent les paiements en ligne s’articulent autour de trois piliers. Premier pilier : le chiffrement des communications et la protection des données, avec HTTPS, TLS et PCI-DSS. Deuxième pilier : l’authentification du payeur, via SCA et 3-D Secure. Troisième pilier : la lutte contre la fraude, par scoring, tokenisation et supervision des flux. Quand un e-commerçant souscrit une offre, l’application de ces dispositifs et leurs mises à jour relèvent principalement du PSP.
Pour autant, le marchand n’est pas spectateur. Il choisit le partenaire, configure l’expérience, mesure les frictions, explique le parcours et refuse les bricolages dangereux. Dans un marché où l’acquisition coûte cher, chaque point de conversion gagné sur un checkout de confiance a plus de valeur qu’une promesse publicitaire supplémentaire.
La bonne question n’est donc plus « la sécurité va-t-elle tuer nos ventes ? ». Elle devient : « comment industrialiser une sécurité assez forte pour protéger la marge, assez fluide pour respecter le rythme d’achat, et assez lisible pour rassurer une audience qui a appris à douter ? ». Les marques qui répondent à cette question traitent le paiement comme un produit. Et c’est souvent celles-là qui transforment le mieux.
À l’heure où les équipes croisent growth, data et finance, maîtriser ce vocabulaire n’est plus réservé aux spécialistes de la monétique. C’est une compétence de direction. Comprendre DSP2, PCI-DSS, 3-D Secure, tokenisation et scoring, c’est pouvoir exiger mieux d’un prestataire, écrire de meilleurs briefs produit et construire une relation client qui commence, concrètement, au moment où l’argent change de main.