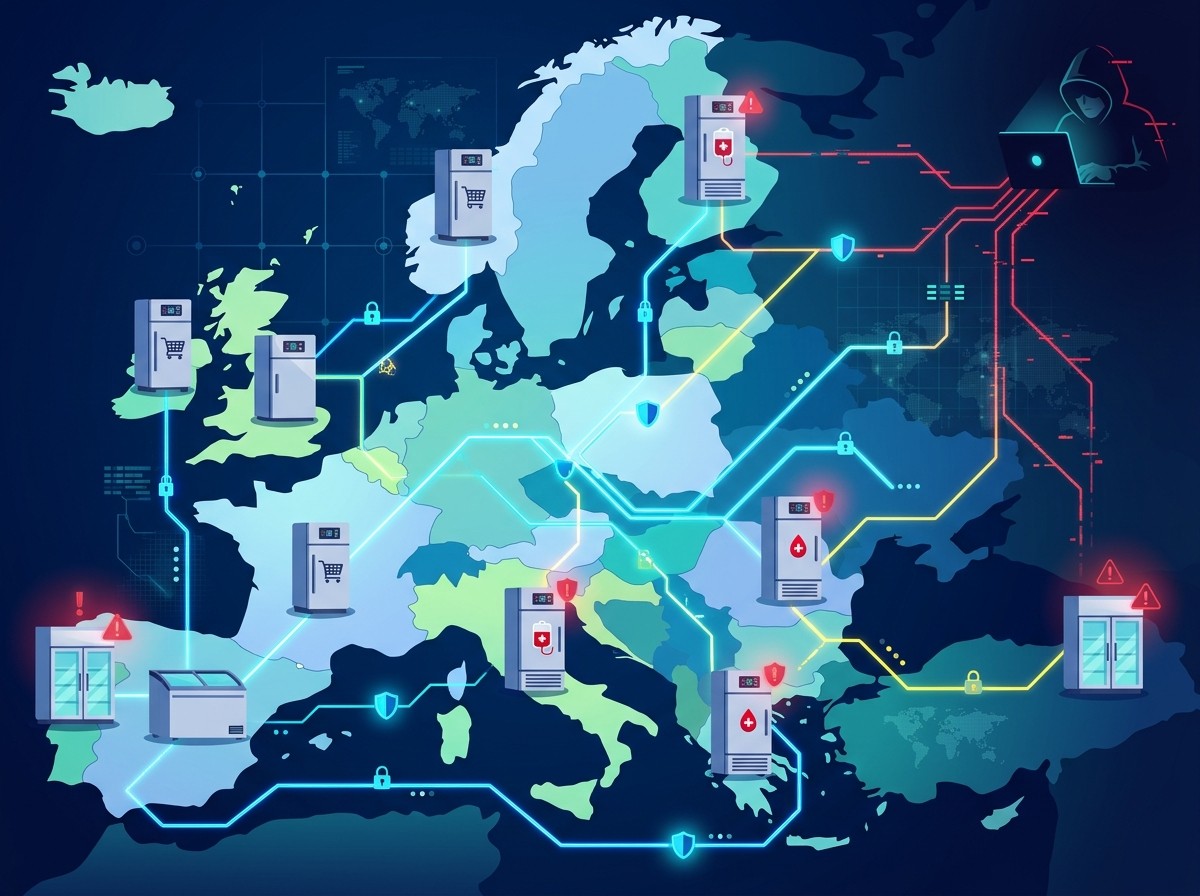

Imaginez un instant que les produits frais de votre supermarché préféré se détériorent en silence, non pas à cause d’une panne électrique banale, mais parce que quelqu’un, à des milliers de kilomètres, a décidé d’augmenter discrètement la température des chambres froides. C’est exactement ce qui s’est produit récemment en France et dans plusieurs pays européens. Des milliers d’unités de réfrigération industrielles connectées ont été prises pour cible, mettant en péril des stocks alimentaires et, plus inquiétant encore, des réserves de sang. Le gouvernement français vient d’attribuer formellement ces actions à l’Iran, plus précisément aux Gardiens de la Révolution. Pour les acteurs du marketing, des startups tech, du e-commerce et de la communication digitale, cet événement dépasse largement le simple fait divers. Il révèle les failles profondes de nos chaînes d’approvisionnement connectées et pose des questions cruciales sur la résilience des entreprises à l’ère de la géopolitique numérique.
Un Sabotage D’une Envergure Inédite Sur Le Territoire National
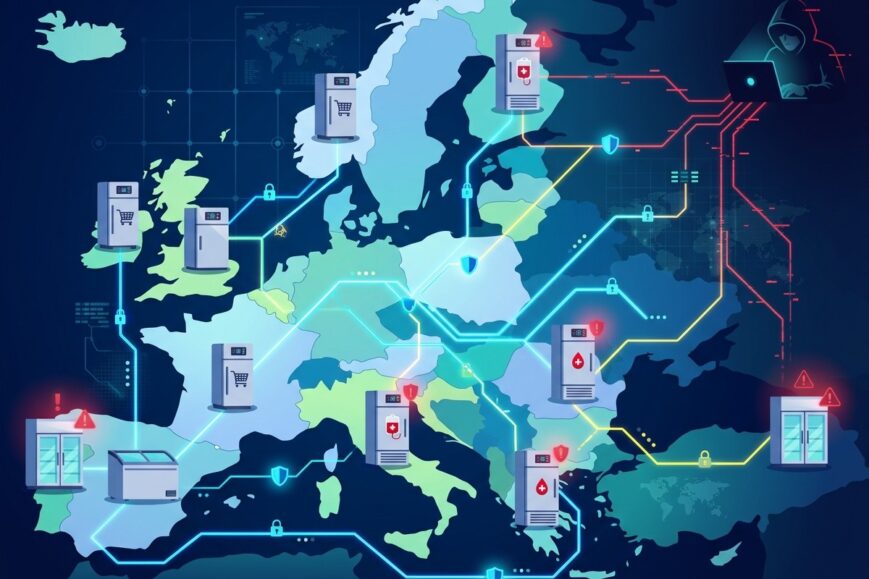
Les autorités françaises ont qualifié ces cyberattaques de premier acte de sabotage à grande échelle sur le sol national. Deux vagues distinctes ont frappé en octobre et début novembre. Les pirates ont pris le contrôle à distance de systèmes de régulation thermique utilisés dans les grandes surfaces, les entrepôts et même certaines banques de sang. Leur mode opératoire était simple mais redoutablement efficace : ils élevaient progressivement les températures pour altérer les denrées périssables et menacer les stocks de produits sanguins. Heureusement, l’Établissement français du sang a réussi à intercepter l’attaque avant que le sang ne soit compromis. Pourtant, le signal d’alarme est clair. Des contrôleurs web accessibles depuis Internet, parfois fabriqués par des entreprises comme le danois Danfoss, n’étaient plus mis à jour et présentaient des failles connues depuis longtemps.
Le ministre français des Affaires étrangères, Jean-Noël Barrot, a déclaré sans ambiguïté la responsabilité des Gardiens de la Révolution islamique. Selon ses propos, il s’agit d’une aggression d’une ampleur et d’une violence sans précédent, constituant une atteinte majeure aux intérêts de la nation et à la sécurité des Français. L’ambassadeur iranien a été convoqué et la France a annoncé son intention de pousser des sanctions européennes contre les auteurs. Ces faits s’inscrivent dans une série d’incidents attribués à des acteurs pro-iraniens, notamment des attaques contre des fournisseurs d’eau américains et des disruptions chez des fabricants de dispositifs médicaux. Le contexte géopolitique, marqué par des tensions accrues après des opérations militaires au Proche-Orient, semble avoir amplifié ces actions de rétorsion.
Ceci était une attaque d’une ampleur et d’une agressivité sans précédent ; elle représente le premier acte de sabotage à grande échelle sur notre territoire national et constitue une agression majeure contre les intérêts de la nation et la sécurité du peuple français.
– Jean-Noël Barrot, ministre français des Affaires étrangères
Pourquoi Les Congélateurs Industriels Sont-Ils Devenus Des Cibles Privilégiées
Dans le monde du business moderne, la chaîne du froid est un pilier invisible mais vital. Les supermarchés, les plateformes de e-commerce alimentaire et les logisticiens dépendent entièrement de systèmes de réfrigération connectés pour garantir la qualité des produits. Ces équipements, souvent gérés via des interfaces web, permettent un pilotage à distance pratique : ajustement des températures, alertes de panne, optimisation énergétique. Malheureusement, cette commodité s’accompagne d’une exposition accrue. De nombreux modèles anciens ne reçoivent plus de correctifs de sécurité. Les chercheurs en cybersécurité alertent depuis des mois sur ces vulnérabilités. Une fois l’accès obtenu, il suffit de modifier un paramètre pour transformer un outil de conservation en instrument de destruction silencieuse.
Pour les startups et les scale-ups qui opèrent dans l’alimentaire ou la logistique, cette réalité change la donne. Un incident de ce type peut entraîner des pertes financières immédiates, une atteinte à la réputation et des ruptures de stock difficiles à rattraper. Imaginez une marque de produits frais qui voit ses rayons vides pendant plusieurs jours à cause d’un piratage distant. Les clients se tournent vers la concurrence, les influenceurs relaient l’information et la confiance s’érode. Dans un environnement où la communication digitale joue un rôle central, la gestion de crise devient aussi importante que la prévention technique.
Les banques de sang représentent un niveau de criticité encore plus élevé. Toute altération des conditions de conservation pourrait avoir des conséquences humaines dramatiques. Le fait que l’attaque ait été stoppée à temps ne diminue pas la gravité de la tentative. Cela montre que les infrastructures de santé, souvent considérées comme protégées, partagent les mêmes faiblesses que le secteur privé lorsqu’elles reposent sur des technologies IoT industrielles non sécurisées.
Le Contexte Géopolitique Et Les Attaques Hybrides
Ces événements ne surviennent pas dans un vide. Ils s’inscrivent dans une tendance plus large d’utilisation du cyberespace comme théâtre d’opérations par des États. L’Iran, via ses structures militaires et des groupes de hacktivistes alignés, multiplie les actions visant des cibles civiles et critiques. Les États-Unis ont déjà lié plusieurs incidents similaires à des acteurs pro-iraniens, notamment des perturbations chez des fabricants de matériel médical et des tentatives contre des infrastructures d’eau. Des responsables américains examineraient également si des unités de congélation sur des bases militaires ont été touchées plus tôt dans l’année.
Pour les entreprises européennes, cette dynamique impose une prise de conscience. Les conflits géopolitiques ne restent plus confinés aux zones de combat traditionnelles. Ils se manifestent désormais dans les serveurs, les contrôleurs industriels et les chaînes d’approvisionnement mondialisées. Une startup qui s’approvisionne en composants électroniques ou qui utilise des solutions cloud internationales peut se retrouver indirectement exposée. La notion de supply chain risk prend une dimension nouvelle : il ne s’agit plus seulement de retards de livraison, mais de possibles sabotages à distance orchestrés par des acteurs étatiques.
Les sanctions annoncées par la France et potentiellement étendues au niveau européen illustrent la volonté de répondre sur le terrain diplomatique et économique. Pourtant, pour les dirigeants et les responsables marketing, l’enjeu immédiat reste la protection opérationnelle. Attendre que les États règlent le problème n’est pas une stratégie viable. Les entreprises doivent intégrer la cybersécurité industrielle dans leur feuille de route au même titre que l’expérience client ou l’acquisition de leads.
Les Failles Techniques Qui Ont Rendu L’Attaque Possible
Les contrôleurs web des unités de réfrigération constituent le point d’entrée principal. Beaucoup de ces dispositifs ont été conçus à une époque où la connectivité Internet n’était pas perçue comme un risque majeur. Ils exposent des interfaces d’administration accessibles depuis le réseau public, parfois avec des identifiants par défaut ou des protocoles obsolètes. Lorsque le fabricant cesse de fournir des mises à jour, ces machines deviennent des cibles permanentes. Les chercheurs ont documenté ces problèmes sur plusieurs modèles, dont certains produits par Danfoss. L’absence de segmentation réseau, de double authentification et de monitoring en temps réel a facilité le travail des attaquants.
Cette situation n’est pas isolée. L’Internet des objets industriels (IIoT) se développe à grande vitesse dans la logistique, l’agroalimentaire et la santé. Chaque nouveau capteur ou automatisme connecté élargit la surface d’attaque. Pour les équipes techniques des startups et des scale-ups, le défi consiste à concilier innovation et sécurité. Adopter des solutions cloud modernes sans auditer les équipements hérités revient à construire une maison sur des fondations fragiles. Les responsables de la transformation digitale doivent désormais inclure des audits de sécurité IoT dans leurs projets, au même titre que les tests utilisateurs ou les analyses de conversion.
Voici quelques points de vigilance prioritaires pour les organisations qui dépendent de systèmes connectés :
- Identifier tous les équipements IoT et IIoT présents dans l’infrastructure et cartographier leurs connexions Internet
- Vérifier systématiquement si les fabricants proposent encore des correctifs de sécurité et planifier le remplacement des modèles en fin de support
- Mettre en place une segmentation réseau stricte pour isoler les systèmes critiques des environnements de bureau et d’Internet public
- Activer des mécanismes d’authentification forte et des journaux d’accès consultables en temps réel
- Prévoir des plans de continuité d’activité spécifiques aux scénarios de sabotage thermique ou de perte de contrôle distant
Impacts Business Pour Le E-Commerce Et La Grande Distribution
Dans le secteur du e-commerce alimentaire et de la grande distribution, la confiance du consommateur repose en grande partie sur la fraîcheur des produits. Un incident de spoilage massif, même localisé, peut générer des vagues de commentaires négatifs sur les réseaux sociaux et les plateformes d’avis. Les équipes de communication digitale se retrouvent alors en première ligne pour gérer la crise. Une réponse transparente, rapide et factuelle devient essentielle. Taire l’origine cyber d’un problème ou minimiser son ampleur risque d’aggraver la perte de crédibilité.
Au-delà de la communication, les conséquences opérationnelles sont concrètes. Les pertes de stock se traduisent directement en chiffres d’affaires manqués. Les assureurs peuvent revoir leurs conditions de couverture face à la multiplication des risques cyber. Les partenaires logistiques exigent davantage de garanties. Pour les pure-players du e-commerce, qui misent sur des promesses de livraison rapide et de qualité constante, un tel événement peut remettre en question l’ensemble du modèle. Les startups qui proposent des solutions de last-mile ou de dark stores doivent intégrer la cybersécurité de la chaîne du froid dans leur proposition de valeur.
Les directions marketing ont également un rôle à jouer. Elles peuvent transformer cette menace en opportunité de différenciation. Communiquer sur les investissements réalisés en matière de sécurité des installations, sur les certifications obtenues ou sur les partenariats avec des experts en cybersécurité industrielle permet de rassurer les clients et de se démarquer. Dans un marché saturé, la résilience devient un argument commercial à part entière.
Quelles Leçons Pour Les Startups Et Les Équipes Tech
Les jeunes entreprises tech, souvent focalisées sur la croissance et l’acquisition d’utilisateurs, ont tendance à sous-estimer les risques liés aux infrastructures physiques connectées. Pourtant, dès qu’elles touchent à la logistique, à l’alimentaire, à la santé ou à l’énergie, elles héritent de ces enjeux. Un fondateur qui lève des fonds pour une plateforme de livraison de produits frais doit désormais être capable d’expliquer comment il protège ses partenaires contre des attaques de ce type. Les investisseurs, de plus en plus sensibilisés aux risques cyber, intègrent ces questions dans leurs due diligences.
Sur le plan organisationnel, la collaboration entre équipes produit, ingénierie et sécurité doit s’intensifier. Les sprints de développement ne peuvent plus ignorer les aspects de sécurisation des interfaces de contrôle. Les tests d’intrusion doivent inclure les équipements industriels autant que les applications web classiques. La culture de la sécurité par conception (security by design) n’est plus un luxe réservé aux grandes corporations ; elle devient un prérequis pour toute structure qui aspire à scaler de manière durable.
Les responsables de la communication digitale et du marketing de contenu peuvent aussi contribuer. En produisant des analyses pédagogiques sur ces sujets, en organisant des webinaires ou en partageant des retours d’expérience, ils positionnent leur marque comme un acteur informé et responsable. Dans un écosystème où la confiance se construit autant par la transparence que par la performance, cette approche crée de la valeur à long terme.
La Dimension Européenne Et Les Réponses Collectives
La France a indiqué qu’elle travaillerait à des sanctions à l’échelle européenne. Cette orientation souligne l’importance d’une réponse coordonnée. Les infrastructures critiques ne s’arrêtent pas aux frontières nationales. Un pirate qui compromet un contrôleur en France peut s’attaquer demain à des installations en Allemagne, en Espagne ou en Italie. Les réglementations existantes, comme la directive NIS2, imposent déjà des obligations renforcées en matière de cybersécurité pour de nombreux secteurs. Les entreprises doivent anticiper le durcissement de ces exigences et s’y conformer proactivement.
Pour les acteurs du marketing B2B et des solutions SaaS destinées aux industriels, ce contexte ouvre des perspectives. Les outils de monitoring, de détection d’anomalies et de gestion des vulnérabilités IoT gagnent en pertinence. Les campagnes de génération de leads peuvent s’appuyer sur des contenus éducatifs qui expliquent concrètement comment se protéger. Les démonstrations de valeur basées sur des cas réels, comme celui des congélateurs piratés, résonnent particulièrement auprès des décideurs.
Parallèlement, la question de la souveraineté technologique revient sur le devant de la scène. Dépendre de solutions étrangères non maintenues expose à des risques supplémentaires. Les initiatives européennes visant à développer des alternatives sécurisées dans le domaine de l’automatisation industrielle méritent d’être suivies de près par les décideurs et les investisseurs.
Vers Une Nouvelle Culture De La Résilience Numérique
L’attribution officielle de ces attaques à l’Iran marque un tournant. Elle officialise ce que de nombreux experts observaient déjà : le cyberespace est devenu un terrain d’affrontement permanent entre États, avec des retombées directes sur le secteur privé et les citoyens. Pour les professionnels du marketing, des startups et de la tech, l’heure n’est plus à l’indifférence. La cybersécurité industrielle fait désormais partie intégrante de la stratégie d’entreprise.
Les organisations qui sauront anticiper, investir et communiquer sur ces sujets sortiront renforcées. Elles protégeront non seulement leurs actifs, mais aussi leur réputation et leur capacité à innover sereinement. Celles qui continueront de traiter la sécurité comme une contrainte secondaire s’exposeront à des interruptions coûteuses et à des crises de confiance difficiles à surmonter.
En définitive, l’épisode des congélateurs piratés rappelle une vérité simple mais souvent oubliée : dans un monde hyperconnecté, la frontière entre le physique et le numérique s’estompe. Un paramètre de température mal sécurisé peut avoir des conséquences économiques et sanitaires majeures. Les entreprises qui intègrent cette réalité dans leur vision stratégique, de la conception produit jusqu’à la communication externe, seront mieux armées pour naviguer dans un environnement de plus en plus volatile. La vigilance, l’investissement continu et la collaboration entre secteurs public et privé constituent désormais les bases d’une résilience durable.
Les prochaines semaines et mois diront si les sanctions annoncées et les enquêtes judiciaires produisent des effets dissuasifs. En attendant, chaque organisation a la responsabilité de vérifier ses propres points de vulnérabilité. Que vous dirigiez une startup e-commerce, une entreprise de logistique ou une structure de communication digitale, le message est clair : la chaîne du froid, comme bien d’autres systèmes critiques, ne doit plus être laissée sans protection adaptée. L’ère des attaques hybrides est là, et elle touche directement le cœur des activités business contemporaines.
Pour approfondir la réflexion, il convient de considérer également les implications en matière de formation des équipes. Les collaborateurs qui interagissent quotidiennement avec des interfaces de contrôle doivent être sensibilisés aux bonnes pratiques. Un simple clic sur un lien de phishing ou l’utilisation d’un mot de passe faible peut ouvrir la porte à des acteurs malveillants. Les programmes de formation continue en cybersécurité ne concernent plus uniquement les équipes IT ; ils doivent s’étendre aux opérationnels, aux logisticiens et même aux responsables marketing qui manipulent des données sensibles.
Enfin, le rôle des assureurs et des régulateurs évolue rapidement. Les polices d’assurance cyber intègrent progressivement des exclusions ou des conditions spécifiques liées aux équipements IoT non maintenus. Les entreprises qui négligent ces aspects risquent de se retrouver sans couverture au moment le plus critique. Anticiper ces évolutions contractuelles fait partie intégrante d’une gestion des risques moderne et responsable.
Dans ce contexte, la transparence devient un atout. Les marques qui communiquent ouvertement sur les mesures prises pour sécuriser leurs infrastructures gagnent en crédibilité auprès de leurs clients et de leurs partenaires. Cette approche s’inscrit parfaitement dans les stratégies de content marketing et de thought leadership. Produire des analyses, des livres blancs ou des études de cas sur la résilience de la chaîne du froid permet de positionner l’entreprise comme un expert de confiance tout en éduquant le marché.
L’affaire des cyberattaques contre les congélateurs français illustre parfaitement la convergence entre géopolitique, technologie et business. Elle force les décideurs à revoir leurs priorités et à allouer des ressources là où elles comptent vraiment. Pour l’écosystème des startups et des acteurs digitaux, c’est une invitation à innover non seulement en matière d’expérience utilisateur, mais aussi en matière de robustesse et de protection. Ceux qui relèveront ce défi construiront des organisations plus solides, capables de prospérer même lorsque le contexte international se durcit.
La vigilance collective reste la meilleure défense. En partageant les informations sur les menaces, en collaborant avec les autorités et en investissant dans des solutions robustes, le tissu économique européen peut réduire significativement sa surface d’attaque. Les événements récents doivent servir de catalyseur pour accélérer cette transformation. Car demain, d’autres cibles critiques pourraient être visées, et la préparation d’aujourd’hui déterminera la capacité de réponse de demain.