
Et si le prochain risque de votre tunnel d’acquisition n’était pas un taux de conversion trop bas, mais une fiche d’identité volée dans une base d’État ? Mi-septembre 2026, le groupe ShinyHunters a publié, sur son site de fuite, des centaines de milliers de fichiers extraits d’une base floridienne de véhicules et de conducteurs. L’agence n’aurait pas payé. Les fichiers, eux, sont sortis. Pour les équipes marketing, produit, fintech et startups qui vivent de la confiance, ce n’est pas un fait divers américain : c’est un cas d’école sur l’identité, le shadow IT et le prix réel d’une donnée « officielle ».
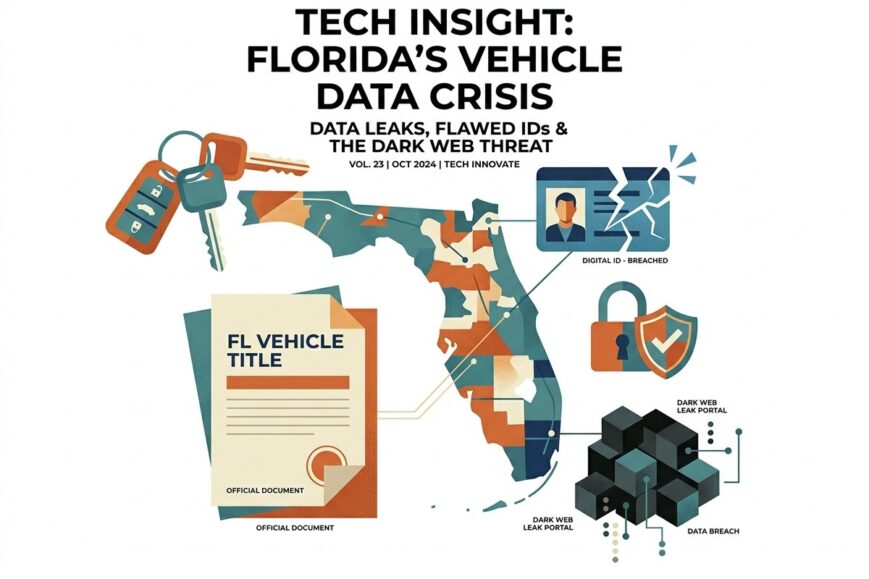
Le récit tient en quelques dates. Début septembre, les attaquants affirment avoir pénétré DAVID — Driver and Vehicle Information Database —, plateforme utilisée par les forces de l’ordre et certains acteurs habilités pour interroger permis, véhicules, adresses et historiques. Ils exposent comme preuve une capture associée à Jeffrey Epstein, qui avait une résidence en Floride. L’agence FLHSMV confirme ensuite une intrusion découverte le 4 septembre, via les identifiants d’un utilisateur du commissariat de Plant City stockés sur un appareil personnel. Puis vient la publication : rançon non payée, « victime qui n’a pas coopéré ». TechCrunch a vu une copie des données : surtout des certificats de propriété, noms, adresses d’acheteurs et de vendeurs, numéros d’identification de véhicules. Une part plus petite contient des numéros de sécurité sociale et des papiers officiels, passeports étrangers, dossiers d’immigration. Les permis photographiés et les portraits n’apparaissent pas, selon ce corpus.
Ce Que La Fuite Change Pour Une Audience Business
On pourrait classer l’affaire dans le tiroir « cybercrime US » et passer à autre chose. Ce serait une erreur de lecture. Les startups d’assurance, les marketplaces auto, les néobanques, les outils de KYC, les CRM qui enrichissent des fiches client avec des données publiques, les agences qui achètent des bases « qualifiées » : tous touchent, de près ou de loin, au même type de matière première. Une adresse + un VIN + un nom + parfois un SSN, ce n’est plus un enregistrement administratif. C’est un kit de fraude, un levier d’ingénierie sociale, un poison pour la réputation d’une marque qui « vérifie l’identité ».
Le mois est déjà chargé. Une autre attaque, chez le prestataire de vérification d’identité IDScan, a permis de dérober plus de 150 millions d’images de permis. Deux tuyaux distincts, même saison, même leçon : la chaîne de l’identité n’est pas un château fort. C’est un réseau de partenaires, de comptes privilégiés, de reset de mot de passe, d’ordinateurs perso oubliés dans la politique de sécurité.
The victim did not pay a ransom or cooperate and comply.
– Message attribué à ShinyHunters sur son site de fuite
Cette phrase, brutale, décrit le modèle économique de l’extorsion moderne. Pas forcément un chiffrement de serveurs. Une publication ciblée, médiatique, avec un échantillon sensationnel, puis la mise en ligne du reste. Pour un État, payer pose un dilemme politique. Pour une scale-up, le même dilemme existe, simplement moins visible : négocier dans l’ombre, ou affronter clients, assureurs et régulateurs.
DAVID, FLHSMV Et Le Mythe De La Base « Réservée »
DAVID n’est pas un site grand public. C’est une base conçue pour la justice et la police : consultation rapide d’un conducteur, d’un véhicule, d’un historique. Plus la donnée est « indispensable » aux institutions, plus elle attire ceux qui monétisent l’accès. Les attaquants ont d’abord parlé d’une faille de password reset, de comptes multiples, y compris un accès présenté comme lié au FBI. L’agence, elle, raconte une autre porte d’entrée : un seul compte, celui d’un agent de Plant City, identifiants « mal hébergés » sur un appareil personnel. Les deux versions peuvent coexister dans le temps. Elles racontent surtout que le périmètre réel n’est jamais le périmètre théorique.
Dans le jargon des RSSI, on parle de shadow IT. Un login collé dans un gestionnaire perso, une session ouverte sur un téléphone, une photocopie numérique d’un mot de passe. Rien de spectaculaire. Tout de décisif. Les entreprises tech qui donnent à leurs équipes commerciales un accès CRM « depuis n’importe où » reproduisent exactement ce schéma, avec des bases clients à la place des titres de véhicules.
Les volumes évoqués varient selon les sources et les lots : plus de 200 000 dossiers selon les premières revendications, des centaines de milliers de fichiers ensuite, parfois décrits comme un mélange d’images et de pages HTML. TechCrunch insiste sur les certificats de propriété et les VIN. D’autres médias, en amont de la publication complète, parlaient aussi de pages de dossiers conducteurs. Pour un lecteur business, le détail qui compte n’est pas le chiffre exact au fichier près. C’est la combinaison : identité civile + bien traçable + parfois document d’État.
Pourquoi Un VIN Et Un Titre De Propriété Valent De L’Or
Le marketing auto, l’assurance, le leasing, les marketplaces de voitures d’occasion : tout le monde adore le VIN. C’est la clé d’un historique, d’une cote, d’une pub retargetée « votre modèle peut valoir X ». Dans des mains hostiles, le même identifiant sert à fabriquer de faux titres, à usurpation de propriétaire, à arnaques de vente, à prêts garantis sur un véhicule qui n’appartient plus à la victime.
Ajoutez noms et adresses d’acheteurs et de vendeurs. Vous obtenez un graphe social local : qui a vendu à qui, où habite la personne, quel bien circule. C’est une matière première pour le spear phishing. Un e-mail qui cite la bonne voiture, la bonne ville, la bonne date de cession passe les filtres mentaux que les campagnes génériques ne franchissent plus.
Les SSN et documents d’immigration, même en volume plus faible, changent la gravité. Ils ouvrent le crédit, les comptes, les dossiers fiscaux, les usurpations longues. Une startup qui stocke « juste » une copie de passeport pour un KYC se retrouve, du jour au lendemain, dans la même catégorie de risque qu’une administration.
- Noms et adresses d’acheteurs et de vendeurs : ciblage et ingénierie sociale.
- VIN : fraude titre, revente, assurance, crédit auto.
- SSN et papiers d’identité : ouverture de comptes et usurpation durable.
- Absence apparente de photos de permis dans le lot vu par la presse tech : le risque reste élevé sans portrait.
ShinyHunters, L’Extorsion Comme Produit
Le groupe n’est pas un nouveau venu. Depuis 2019, son nom revient sur des fuites à fort retentissement. Le mode opératoire a mûri : listing sur un site dédié, preuve choc, deadline, puis dump si l’organisation cible ne « coopère » pas. Ici, l’échantillon Epstein n’est pas anodin. Il transforme une base administrative en histoire mondiale. Les médias relaient. La pression monte. C’est du growth hacking appliqué au crime.
Les fondateurs et CMO devraient regarder cette mécanique sans cynisme inutile, mais sans naïveté. Une crise data n’est plus seulement un PDF envoyé à la CNIL. C’est une bataille de récit. Qui parle en premier ? Quel niveau de détail ? Quelle preuve de maîtrise ? L’agence floridienne a d’abord confirmé l’incident, parlé d’une organisation internationale, d’un compte unique, d’une containment. Elle n’a pas, dans les premiers échanges rapportés, commenté la publication elle-même. Le silence partiel crée un vide que les attaquants remplissent.
Pour une marque SaaS, le parallèle est immédiat. Si demain un groupe publie 80 000 lignes de votre table users, votre page statut et votre fil LinkedIn deviennent le produit. Mieux vaut les avoir écrits avant.
Le Compte Police Sur Un Téléphone Perso
C’est le détail le plus transposable. Un identifiant professionnel sur un appareil personnel. Pas un zero-day hollywoodien. Une habitude. Les organisations étendent l’accès « pour aller plus vite » : police qui consulte DAVID depuis chez elle, commercial qui ouvre le CRM dans le métro, support qui télécharge un export sur une clé USB. Chaque raccourci agrandit la surface.
Les stack modernes — SSO, MFA, gestionnaires d’accès privilégiés, MDM — existent précisément pour ça. Encore faut-il les imposer aux comptes qui voient les données les plus riches, pas seulement aux stagiaires. Les administrations et les scale-up commettent souvent l’erreur inverse : fortifier le siège, négliger les accès métier distants.
Un professeur en cybersécurité cité côté floridien résume l’idée : quand l’appareil perso tombe, le système métier tombe avec. Traduction startup : votre politique « BYOD cool » n’est pas un avantage culturel si elle n’est pas couplée à un cloisonnement brutal des rôles.
Identité, IDScan Et La Saison Des Permis Volés
Le même mois, IDScan : plus de 150 millions d’images de permis. DAVID / FLHSMV : titres, VIN, parfois SSN et documents. Deux incidents, deux acteurs, une même industrie de la preuve d’identité sous tension. Les fintechs européennes qui s’appuient sur des prestataires de scan ne sont pas spectatrices. Elles sont dans la chaîne. Un sous-traitant compromis, et votre onboarding devient un argument pour les attaquants (« on a vos selfies et vos pièces »).
La leçon produit est simple. Diversifier les signaux de confiance. Ne pas traiter une photo de permis comme une vérité définitive. Croiser l’appareil, le comportement, le paiement, le réseau. Et surtout : minimiser ce que vous stockez. Une startup qui archive cinq ans de recto-verso « au cas où le support en a besoin » construit sa propre DAVID privée, avec moins de moyens de défense qu’un État.
Les équipes growth qui poussent « upload ta pièce en 10 secondes » doivent coécrire le risque avec la sécu. La friction n’est pas l’ennemie du marketing. L’usurpation massive, si. Un churn de confiance coûte plus cher qu’un drop de 2 points sur le taux de complétion KYC.
Ce Que Les Équipes Marketing Peuvent Faire Dès Lundi
Pas besoin d’être RSSI pour agir. Le marketing touche aux formulaires, aux enrichissements, aux webhooks, aux fichiers partenaires. Voici une grille utilisable sans jargon inutile.
- Cartographier où vivent les PII : pub, CRM, data warehouse, outils de support, drives « temporaires ».
- Arrêter les exports CSV envoyés par e-mail « pour la campagne de demain ».
- Exiger MFA et accès conditionnel sur tout outil qui voit des adresses + documents.
- Préparer trois messages : clients, presse, collaborateurs. Avant l’incident.
- Interroger chaque prestataire KYC / enrichissement sur ses propres fuites et ses durées de rétention.
Cette liste n’est pas glamour. Elle est plus rentable qu’une nouvelle feature de personnalisation. La confiance est un canal d’acquisition. On le découvre souvent trop tard, quand les tickets support parlent d’usurpation plutôt que de pricing.
Startups Auto, Assurtech, Proptech : Scénarios Concrets
Imaginez une marketplace de véhicules. Vos annonces citent des VIN. Un lot volé contient les mêmes VIN et les adresses des derniers propriétaires. Un fraudeur contacte le vendeur en se faisant passer pour votre service « anti-arnaque ». Il connaît la voiture. Il connaît la ville. La victime lâche un IBAN. Votre marque est dans la conversation, même si vos serveurs n’ont rien lâché.
Imaginez une assurtech. Vous tarifez à partir de données conducteur. Après une fuite d’État, des dossiers « propres » circulent. Des souscriptions partent avec des identités mixtes. Votre modèle de risque se décale. Votre loss ratio aussi. Ce n’est plus de la com. C’est du P&L.
Imaginez une néobanque. Un client floridien, ou un expat, ou simplement quelqu’un dont les papiers ont transité par un prestataire global. Le SSN ou l’équivalent local fuité sert à ouvrir un compte ailleurs. On vous appelle. On veut un geste. On menace les réseaux. Votre community manager n’a pas de runbook.
Ces scénarios ne demandent pas que vous soyez la cible initiale. Ils demandent que votre écosystème le soit. C’est le propre des plateformes : le risque s’agrège chez les autres, la facture arrive chez vous.
Communication De Crise : Ce Que L’Agence A Fait, Ce Qu’Une Marque Doit Faire
FLHSMV a reconnu l’incident, daté la découverte, décrit un vecteur (compte unique, appareil perso), annoncé une investigation, indiqué que l’accès supplémentaire était stoppé. C’est un socle. Il manque souvent, dans ce type de communiqué, la cartographie claire des données, le calendrier de notification individuelle, et la réponse à la publication elle-même. TechCrunch note l’absence de retour sur le dump au moment de son article.
Une scale-up ne peut pas se permettre ce flou trop longtemps. Les clients B2B veulent un tableau : quelles tables, quelles dates, quel hash, quel monitoring de rejeu des identifiants. Les consommateurs veulent une phrase humaine et une action : crédit monitoring, rotation des accès, contact unique. Les investisseurs veulent savoir si le cœur produit est intact.
On September 4, 2026, FLHSMV learned of a data breach conducted by an international cybercriminal organization. The data breach was quickly mitigated and no further breach has occurred or is ongoing.
– Extrait du communiqué public de FLHSMV
La formule « mitigated » rassure les institutions. Elle ne rassure pas une personne dont l’adresse et le VIN tournent. D’où l’intérêt, pour les marques, de séparer deux messages : maîtrise technique d’un côté, réparation concrète de l’autre.
Régulation, Transferts Et Le Mirage Du « Ce N’Est Pas Chez Nous »
En Europe, le réflexe RGPD est de demander la base légale, la minimisation, le sous-traitant, le délai de notification. Aux États-Unis, le patchwork d’États produit d’autres obligations. Peu importe le continent : un dump sur un site d’extorsion rend le débat juridique secondaire aux yeux du marché. La question devient « est-ce que cette boîte mérite encore mes données ? »
Les groupes qui vendent de l’enrichissement B2B, des intents, des « verified profiles », devraient relire leurs clauses. Une donnée née dans un fichier d’État, revendue, recombinée, finit dans un outil de sales ops. Si la source amont fuit, votre fichier aval n’est plus un actif. C’est un passif.
Les DAOs, les acteurs crypto, les plateformes qui jouent la carte « onboarding léger » ne sont pas à l’abri. L’identité volée sert aussi à blanchir, à créer des comptes sybil, à passer des gates de conformité. La DeFi n’échappe pas à la matière première administrative. Elle l’achète parfois sans le dire.
Produit Et Tech : Concevoir Comme Si La Base Allait Fuir
La bonne architecture suppose l’incident. Chiffrement applicatif. Séparation des secrets. Jetons plutôt que fichiers. Rétention courte. Journaux d’accès lisibles par un humain à 3 heures du matin. Tests de restauration. Segmentation réseau pour que le compte d’un partenaire police — ou d’un CSM — ne voie pas toute la table.
Les reset de mot de passe, évoqués par les attaquants dans leur version des faits, restent un classique. Un flux de récupération trop généreux, sans preuve d’appareil, sans délai, sans alerte, et un compte privilégié bascule. Les product managers adorent réduire la friction de login. Les attaquants aussi.
Autre point : les pages HTML téléchargées une à une. Si un système sert une fiche complète à chaque ID séquentiel, un script patient vide le silo. Les API modernes font la même chose plus vite. Rate limiting, détection d’énumération, watermarking interne des exports : ce n’est pas de la paranoïa. C’est le minimum quand on expose de l’identité.
IA, Enrichissement Et Le Risque De Recycler Du Volé
Les équipes data aiment coller des modèles sur des bases « enrichies ». Après une fuite d’État, des fichiers circulent, se mélangent à des dumps plus anciens, se vendent comme data training ou comme fichier prospects. Entraîner un modèle ou scorer des leads sur cette matière, c’est importer un poison juridique et éthique.
Pour une rédaction, une agence, un outil d’automation, la règle simple est : provenance ou rien. Si un fournisseur ne peut pas tracer la source, ce n’est pas un deal. C’est une dette. L’IA générative n’absout pas le vol d’identité. Elle peut juste le rendre plus difficile à voir, en reformulant des profils.
Les assistants d’écriture et les CRM « intelligents » qui suggèrent le bon angle d’approche à partir d’une fiche trop complète accélèrent aussi le phishing lorsqu’ils fuient. Moins de champs, mieux gouvernés, battent plus de champs mal protégés.
Chronologie Utile Pour Comprendre La Pression
Les attaquants situent le début d’accès autour du 3 septembre. L’agence date sa prise de conscience au 4. Un listing d’extorsion apparaît vers le 7, avec avertissement et échéance autour du 11. La confirmation publique suit. La publication massive arrive ensuite, justifiée par l’absence de paiement. Cette compression — dix jours entre accès, chantage et dump — est devenue normale. Vos playbooks qui prévoient « six semaines pour aligner juridique et com » sont trop lents.
Le choix de l’échantillon médiatique accélère encore le tempo. Un dossier banal n’aurait pas voyagé autant. Un nom déjà mondial, si. Les entreprises cotées le savent : le symbole pèse plus que le volume dans les premières heures.
Ce Que Les Fondateurs Devraient Mettre Au Board
Trois questions suffisent à un comité. Première : quels identifiants de partenaires ouvrent nos données les plus denses, et sur quels appareils ? Deuxième : que publierions-nous en moins de quatre heures si un site d’extorsion affichait notre logo ? Troisième : combien de temps conservons-nous des pièces d’identité après la fin du besoin métier ?
Si les réponses tiennent sur un slide flou, le risque n’est pas technique. Il est de gouvernance. Les investisseurs qui financent la croissance au volume d’utilisateurs vérifiés devraient financer aussi la destruction programmée de ces preuves. Garder, c’est collectionner les otages.
Les assurances cyber, souvent présentées comme filet, lisent ces incidents avec une autre grille : exclusions, délais, preuve de MFA, preuve de formation. Un compte admin sur un téléphone perso, c’est exactement le type de détail qui fait discuter un dossier de sinistre. Anticiper, ce n’est pas pessimiste. C’est rendre le contrat payable.
Et Les Citoyens Dans Tout Ça ?
Le lecteur business est aussi un conducteur, un assuré, un parent. Surveiller ses comptes, geler un crédit quand c’est possible, se méfier des appels trop informés, ne pas renvoyer une « copie de permis » par messagerie : ces gestes restent valables. Ils ne réparent pas une fuite d’État. Ils réduisent la conversion du fraudeur.
Les marques qui savent expliquer ces gestes sans infantiler gagnent un capital sympathie rare. Le contenu utile, en période de fuite, n’est pas un thought leadership vague sur « l’ère de la confiance ». C’est une check-list, un numéro, une date de rotation des mots de passe internes, une promesse tenue sur la rétention.
Ce Qu’Il Faut Retenir Sans Tourner Autour
ShinyHunters a publié parce que, selon le groupe, la Floride n’a pas payé. L’agence confirme une brèche via un compte police mal stocké. Les fichiers vus côté presse tech insistent sur les titres de véhicules, les identités d’acheteurs et vendeurs, les VIN, plus un sous-ensemble de SSN et documents officiels, sans lot massif de photos de permis dans ce corpus-là. Le même mois, une autre faille d’identité industrielle rappelle que le permis est déjà une denrée massivement circulante.
Pour une audience marketing, startup, IA, crypto, communication digitale, la conclusion n’est pas « les États aussi se font pirater ». C’est : l’identité est un inventaire. Tout inventaire finit par être ouvert, un jour, par le mauvais compte. Concevez vos tunnels, vos CRM, vos KYC et vos récits de marque comme si cette ouverture était certaine. Pas pour vivre dans la peur. Pour rester debout quand le site de fuite affichera un nom que vous connaissez — le vôtre, ou celui de vos clients.
Les prochains cycles d’innovation — agents autonomes, onboarding instantané, scoring temps réel — augmenteront encore la valeur d’une fiche complète. Autant bâtir maintenant des produits qui encaissent la perte d’une fiche, plutôt que des châteaux dont la clé dort dans la poche d’un téléphone personnel.