
Imaginez un instant : votre entreprise vient de valider un paiement important à un prestataire de confiance. Tout semble en ordre, les factures sont correctes, les montants validés. Pourtant, quelques jours plus tard, vous découvrez que les fonds ont atterri sur un compte totalement inconnu. C’est exactement ce qui est arrivé à Zephyr Energy, une société britannique spécialisée dans le pétrole et le gaz. Près de 700 000 livres sterling, soit environ un million de dollars, ont purement et simplement disparu suite à une redirection frauduleuse. Ce type d’incident, loin d’être isolé, rappelle à quel point les organisations, même celles qui appliquent des pratiques standards, restent vulnérables face aux techniques de business email compromise.
Dans un environnement où les transactions internationales se multiplient et où les équipes finance travaillent souvent à distance, ce genre d’attaque devient presque quotidien. Les startups comme les grands groupes du secteur énergétique doivent aujourd’hui intégrer la cybersécurité au cœur de leur stratégie opérationnelle. Cet article décortique l’affaire Zephyr Energy, explique le mécanisme derrière ces détournements et propose des pistes concrètes pour renforcer les défenses.
Une perte de 700 000 livres en un seul virement détourné
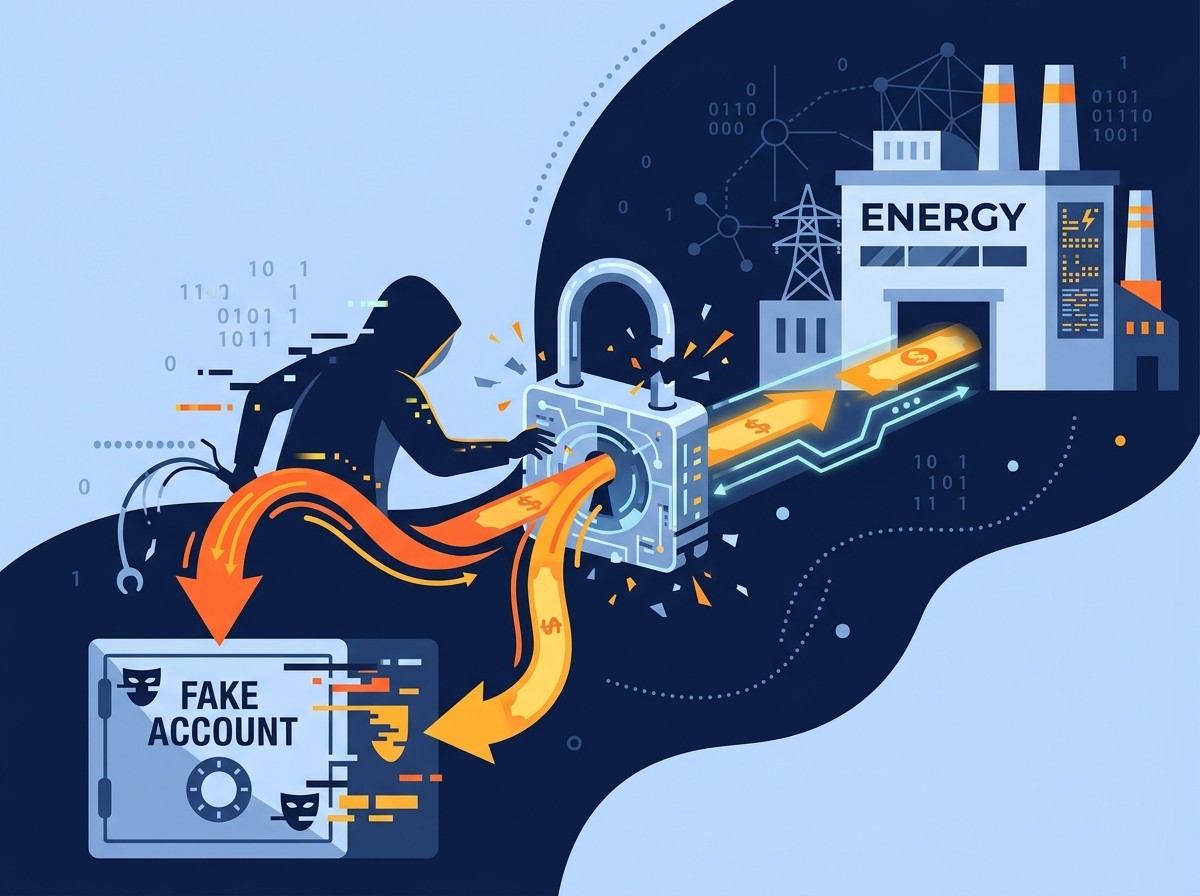
Le 9 avril 2026, Zephyr Energy a rendu public un incident via un dépôt réglementaire auprès de la Bourse de Londres. L’entreprise a indiqué qu’un de ses sous-traitants américains avait été la cible d’une opération visant à rediriger un paiement destiné à un prestataire. Les fonds, d’un montant de 700 000 livres sterling, ont été envoyés vers un compte contrôlé par des pirates plutôt que vers le bénéficiaire légitime.
La société a immédiatement engagé des discussions avec les banques concernées et fait appel à des consultants spécialisés dans l’espoir de récupérer une partie de la somme. Elle précise toutefois que l’incident est désormais contenu et que ses activités opérationnelles se déroulent normalement. Aucune perturbation majeure n’a été signalée sur le terrain.
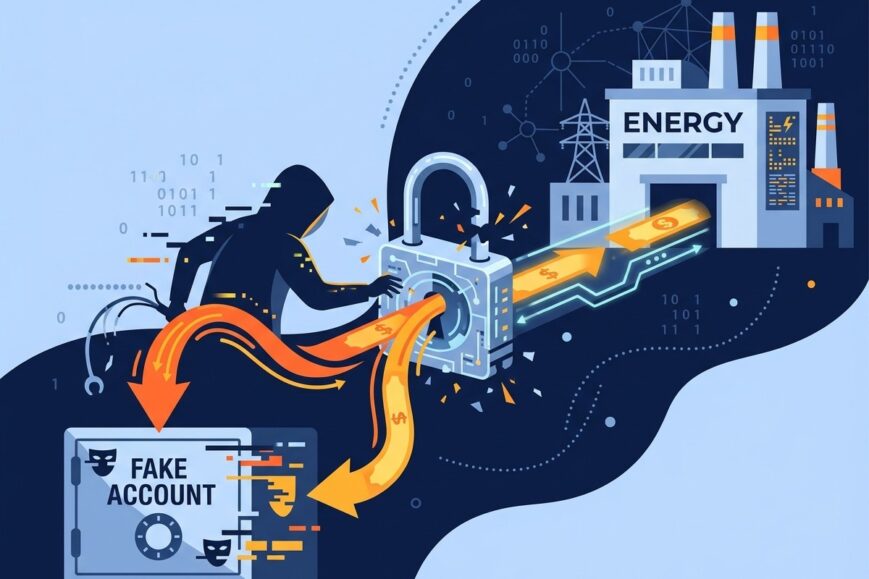
Ce qui frappe dans cette affaire, c’est la simplicité apparente du mode opératoire. Zephyr Energy n’a pas détaillé précisément comment les pirates ont procédé. Pourtant, les spécialistes s’accordent à reconnaître les signes classiques d’une compromission d’email professionnel, plus connue sous l’acronyme BEC. Dans ce scénario, les attaquants s’introduisent dans une boîte mail ou un système de facturation, modifient les coordonnées bancaires au moment où un paiement est préparé, et laissent ensuite l’argent s’envoler.
Ces attaques restent l’une des principales sources de pertes financières, avec plus de 3 milliards de dollars de préjudices recensés en 2025 selon le dernier rapport annuel du FBI sur la cybercriminalité.
– Rapport FBI sur les cybercrimes 2025
Le chiffre impressionne. Il montre que même les organisations qui se croient protégées par des outils standards peuvent se faire piéger. Zephyr Energy a d’ailleurs reconnu avoir utiliséé des pratiques conformes aux standards de l’industrie avant l’incident. Depuis, des couches de sécurité supplémentaires ont été déployées.
Comprendre le mécanisme des attaques par redirection de paiement
Les attaques de type business email compromise reposent rarement sur des exploits techniques ultra-sophistiqués. Elles misent plutôt sur la confiance et la routine. Un pirate qui parvient à accéder à la messagerie d’un collaborateur du service comptable ou de la direction peut observer les échanges pendant des semaines. Il repère les fournisseurs réguliers, les montants habituels et les dates de règlement.
Une fois le timing parfait identifié, il envoie un faux message ou modifie discrètement une facture existante. Les nouvelles coordonnées bancaires apparaissent alors comme une simple mise à jour. Dans de nombreux cas, le vrai prestataire n’est même pas au courant que son compte a été remplacé. Le paiement part, et quand l’entreprise s’aperçoit de l’erreur, les fonds ont déjà été transférés plusieurs fois vers des juridictions difficiles d’accès.
Dans le secteur de l’énergie, où les contrats internationaux et les prestataires multiples sont monnaie courante, le risque est amplifié. Les filiales américaines de groupes britanniques, comme dans le cas de Zephyr, multiplient les points de contact et les flux financiers. Chaque nouveau prestataire, chaque nouvelle facture devient une opportunité potentielle pour un attaquant patient.
Les pirates n’hésitent plus à utiliser des techniques d’ingénierie sociale avancées. Ils étudient les signatures email, le ton des échanges, les formules de politesse. Certains vont jusqu’à créer de fausses conversations pour donner l’illusion d’une validation interne. Le résultat est souvent un virement parfaitement légitime en apparence, mais totalement frauduleux dans sa destination.
Pourquoi le secteur énergétique attire particulièrement les cybercriminels
L’énergie, qu’il s’agisse de pétrole, de gaz ou de transition verte, génère des flux financiers importants et réguliers. Les montants en jeu dépassent facilement plusieurs centaines de milliers d’euros ou de dollars. Pour un groupe de pirates, une seule opération réussie peut rapporter plus que des mois de ransomware contre des petites structures.
De plus, les entreprises du secteur travaillent souvent avec un écosystème complexe de sous-traitants, d’ingénieurs, de fournisseurs d’équipements et de services logistiques. Cette complexité multiplie les surfaces d’attaque. Un seul email compromis dans une filiale américaine peut suffire à détourner un paiement destiné à un prestataire britannique ou asiatique.
Les délais de validation sont parfois longs. Entre la réception d’une facture, sa validation technique et le déclenchement du paiement, plusieurs jours voire semaines peuvent s’écouler. Ce temps laisse aux attaquants la possibilité d’intervenir au moment le plus opportun. Une fois le virement effectué, les banques ont souvent du mal à bloquer les fonds, surtout lorsqu’ils transitent par plusieurs intermédiaires.
Zephyr Energy n’est pas un cas isolé. D’autres acteurs de l’énergie ont déjà rapporté des incidents similaires ces dernières années. La particularité de cette affaire réside dans la transparence de l’annonce via un dépôt réglementaire. Beaucoup d’entreprises préfèrent encore gérer ces situations en silence pour éviter d’inquiéter les investisseurs.
Les conséquences immédiates et les tentatives de récupération
Dès la découverte de l’incident, Zephyr Energy a mobilisé ses équipes et les établissements bancaires concernés. L’objectif principal : tenter de récupérer les fonds détournés. Dans les affaires de BEC, le temps joue un rôle critique. Plus la réaction est rapide, plus les chances de geler les comptes destinataires augmentent.
Malheureusement, les statistiques montrent que le taux de récupération reste faible. Les pirates utilisent souvent des comptes ouverts sous de fausses identités, parfois dans des pays où la coopération judiciaire est limitée. Une fois l’argent converti en cryptomonnaies ou dispersé en multiples petits virements, la trace devient presque impossible à suivre.
Sur le plan opérationnel, la société affirme que l’incident n’a pas affecté ses activités. C’est un point rassurant pour les investisseurs et les partenaires. Pourtant, au-delà de la perte financière directe, il existe un coût indirect difficile à quantifier : le temps passé par les équipes à gérer la crise, les frais de consultants, l’impact potentiel sur la confiance des prestataires et, bien sûr, le renforcement nécessaire des contrôles.
Zephyr a annoncé avoir ajouté des couches de sécurité supplémentaires. Sans en détailler la nature, on peut imaginer des procédures de double validation pour les modifications de coordonnées bancaires, des vérifications téléphoniques systématiques ou l’utilisation de plateformes de paiement plus sécurisées.
Les leçons à tirer pour les startups et les scale-ups
Les jeunes entreprises et les structures en forte croissance sont particulièrement exposées. Elles grandissent vite, recrutent rapidement et mettent parfois en place des processus financiers encore artisanaux. Un fondateur ou un directeur financier débordé peut facilement valider un paiement sans vérifier une deuxième fois les RIB.
Voici quelques bonnes pratiques concrètes que toute organisation devrait adopter, quelle que soit sa taille :
- Mettre en place une procédure de confirmation hors email pour toute modification de coordonnées bancaires
- Former régulièrement les équipes finance et achats à reconnaître les signaux faibles des tentatives de phishing
- Limiter les droits d’accès aux systèmes de paiement et imposer une double validation pour les montants élevés
- Utiliser des solutions de messagerie avec authentification multi-facteurs et détection d’anomalies
- Maintenir un inventaire à jour des prestataires et de leurs coordonnées officielles
Ces mesures ne coûtent pas forcément très cher. En revanche, elles peuvent éviter des pertes de plusieurs centaines de milliers d’euros. Pour une startup qui vient de lever des fonds, perdre 700 000 livres peut représenter un coup dur majeur, voire menacer la trésorerie.
Il est également utile d’inclure des clauses de responsabilité dans les contrats avec les prestataires. Certains assureurs proposent désormais des polices spécifiques contre les fraudes de type BEC. Ces couvertures restent encore trop peu connues et sous-utilisées.
Le rôle croissant de la formation et de la culture de sécurité
La technologie seule ne suffit pas. Les outils de détection les plus avancés échouent souvent face à une simple erreur humaine. Un collaborateur pressé, stressé ou distrait reste le maillon le plus faible. C’est pourquoi la formation continue devient un investissement stratégique.
Les sessions de sensibilisation ne doivent plus se limiter à un power-point annuel. Elles gagnent à être interactives, basées sur des cas réels et adaptées aux différents métiers. Un responsable comptable n’a pas les mêmes réflexes qu’un commercial ou un ingénieur terrain. Des simulations de phishing ciblées permettent de mesurer le niveau de vigilance et d’ajuster les messages.
Dans le cas de Zephyr Energy, on ignore si une formation insuffisante a joué un rôle. Ce qui est certain, c’est que même les entreprises qui appliquent des standards reconnus peuvent se faire surprendre. La culture de la sécurité doit donc devenir un réflexe permanent plutôt qu’une case à cocher lors des audits.
Les dirigeants ont un rôle exemplaire à jouer. Lorsqu’un CEO ou un CFO prend le temps de vérifier lui-même les coordonnées d’un nouveau prestataire, il envoie un signal fort à toute l’organisation. La sécurité n’est plus uniquement l’affaire du responsable informatique.
Comment les banques et les régulateurs évoluent face à ces menaces
Les établissements bancaires améliorent progressivement leurs systèmes de détection. Certains algorithmes analysent désormais les patterns de virements et signalent les anomalies. Un paiement inhabituel vers un nouveau pays ou un nouveau compte peut déclencher une alerte automatique. Pourtant, ces outils restent imparfaits. Un pirate qui imite parfaitement le comportement habituel d’une entreprise peut encore passer entre les mailles.
Du côté des régulateurs, la pression augmente. Les entreprises cotées, comme Zephyr Energy, ont l’obligation de communiquer sur les incidents significatifs. Cette transparence force une certaine discipline. Elle permet aussi aux autres acteurs du marché d’apprendre des erreurs des autres.
En Europe, le règlement DORA (Digital Operational Resilience Act) impose désormais aux acteurs financiers de renforcer leur résilience face aux cyber-risques. Même si Zephyr Energy n’est pas une banque, les bonnes pratiques issues de ce cadre peuvent inspirer l’ensemble du tissu économique.
Les assureurs, de leur côté, commencent à exiger des preuves de contrôles renforcés avant d’accorder des couvertures. Une entreprise qui ne peut pas démontrer une procédure de double validation pour les paiements importants risque de voir ses primes grimper ou ses garanties limitées.
L’importance d’une réaction rapide et structurée
Quand un détournement est découvert, chaque heure compte. La première étape consiste à contacter immédiatement la banque émettrice et la banque destinataire pour tenter un gel des fonds. Ensuite, il faut documenter précisément la chronologie des événements : quel email, quelle facture, quelle personne a validé le paiement.
Un rapport d’incident clair facilite les échanges avec les autorités et les assureurs. Dans certains pays, le dépôt d’une plainte auprès des services spécialisés en cybercriminalité ouvre la voie à une coopération internationale. Même si les chances de récupération restent modestes, elles ne sont jamais nulles.
Zephyr Energy a choisi de communiquer rapidement via un dépôt réglementaire. Cette approche transparente limite les rumeurs et montre aux marchés que la situation est sous contrôle. Pour une société cotée, c’est souvent la meilleure stratégie. Taire un incident de cette ampleur risque de créer plus de problèmes que de solutions si l’information fuit plus tard.
Vers une approche proactive plutôt que réactive
Attendre d’être victime pour renforcer ses défenses n’est plus tenable. Les entreprises les plus matures mettent en place des programmes de threat intelligence qui surveillent les tentatives de phishing ciblant leur secteur. Elles testent régulièrement leurs procédures avec des audits externes et des exercices de crise.
L’intégration de solutions d’authentification forte, de signature électronique sécurisée et de plateformes de paiement collaboratives réduit considérablement la surface d’attaque. Certains outils permettent même de verrouiller les coordonnées bancaires d’un prestataire une fois validées, empêchant toute modification sans une nouvelle procédure formelle.
Pour les structures qui travaillent avec de nombreux prestataires internationaux, la mise en place d’un portail fournisseurs sécurisé peut changer la donne. Les factures et les coordonnées bancaires transitent alors par un canal unique et contrôlé, plutôt que par des emails facilement interceptables.
Ces investissements ont un coût. Mais face à une perte potentielle de plusieurs centaines de milliers d’euros, le calcul est rapidement favorable. Une startup qui sécurise correctement ses processus de paiement envoie également un signal de maturité à ses investisseurs et à ses partenaires.
Le coût réel d’une cyberattaque au-delà de la somme détournée
Les 700 000 livres perdues par Zephyr Energy ne représentent que la partie visible de l’iceberg. Il faut y ajouter les honoraires des cabinets de conseil en cybersécurité, les frais juridiques, le temps des équipes immobilisées et l’éventuelle hausse des primes d’assurance. Dans certains cas, les relations avec les prestataires se tendent : certains demandent des acomptes plus importants ou des garanties supplémentaires.
Sur le plan réputationnel, même un incident bien géré laisse des traces. Les investisseurs scrutent attentivement la capacité d’une entreprise à protéger ses actifs. Une série d’incidents répétés peut peser sur la valorisation lors d’une future levée de fonds ou d’une introduction en bourse.
Les équipes internes peuvent également ressentir un stress important. La peur de commettre une erreur ou d’être tenu responsable crée un climat de tension. C’est pourquoi accompagner les collaborateurs après un incident fait partie intégrante de la gestion de crise.
Les tendances actuelles des attaques BEC en 2026
Les techniques évoluent. Les pirates utilisent de plus en plus l’intelligence artificielle pour générer des emails parfaitement rédigés dans la langue et le style de l’entreprise cible. Les deepfakes audio commencent à apparaître dans certaines attaques sophistiquées : un faux appel du directeur financier demandant un virement urgent.
La compromission de comptes cloud et d’outils collaboratifs s’ajoute désormais aux boîtes mail classiques. Un accès à un espace partagé de factures peut suffire. Les attaquants ciblent aussi les cabinets d’expertise comptable et les prestataires de services externalisés, qui deviennent des points d’entrée vers plusieurs clients à la fois.
Le rapport du FBI mentionné plus haut confirme que les pertes liées aux BEC restent parmi les plus élevées. Malgré les campagnes de sensibilisation, le volume d’attaques ne diminue pas. Au contraire, il semble s’adapter aux nouveaux modes de travail hybrides et aux outils numériques de plus en plus nombreux.
Mettre en place un plan de réponse aux incidents financiers
Toute organisation devrait disposer d’un plan clair et testé. Ce document doit préciser qui alerter en premier, comment contacter les banques, quelles preuves conserver et comment communiquer en interne comme en externe. Un plan théorique qui n’a jamais été joué en conditions réelles reste souvent inefficace le jour J.
Des exercices réguliers, même courts, permettent d’identifier les failles. Qui détient les codes d’accès d’urgence aux comptes bancaires ? Qui peut signer une demande de gel de fonds un week-end ? Ces questions banales deviennent critiques en cas de crise.
Zephyr Energy a réagi en mobilisant rapidement les banques et des consultants. Cette réactivité est un point positif. Elle montre que l’entreprise avait au moins anticipé en partie la possibilité d’un tel événement.
Conclusion : la vigilance comme avantage concurrentiel
L’affaire Zephyr Energy illustre une réalité que trop d’entreprises sous-estiment encore. Un paiement détourné de 700 000 livres n’est pas seulement une mauvaise nouvelle financière. C’est le symptôme d’une surface d’attaque trop large et de processus qui méritent d’être durcis.
Pour les startups, les scale-ups et les groupes établis, la cybersécurité financière n’est plus un sujet technique réservé aux équipes IT. Elle devient un enjeu de gouvernance, de culture et de compétitivité. Les organisations qui sauront intégrer des contrôles robustes, former leurs équipes et réagir vite prendront une longueur d’avance.
Les 3 milliards de dollars de pertes recensées par le FBI en 2025 ne sont pas une fatalité. Chaque entreprise peut réduire considérablement son exposition en appliquant des mesures simples mais systématiques. La question n’est plus de savoir si une tentative de détournement aura lieu, mais si l’organisation sera prête le jour où elle se présentera.
En renforçant dès aujourd’hui les procédures de validation des paiements, en multipliant les points de contrôle et en cultivant une vigilance collective, les dirigeants peuvent transformer une menace diffuse en un véritable avantage opérationnel. L’exemple de Zephyr Energy doit servir de rappel, non de simple anecdote : dans le monde numérique actuel, la confiance se gagne aussi par la capacité à protéger chaque euro qui circule.
Les prochaines années verront probablement une professionnalisation accrue des attaques BEC. Les entreprises qui auront anticipé cette évolution, en combinant technologie, processus et formation humaine, seront celles qui traverseront les tempêtes avec le moins de dégâts. La sécurité des paiements n’est plus une option. C’est devenu un pilier de la résilience économique.