
Imaginez que chaque kilomètre parcouru, chaque freinage brusque ou chaque virage un peu trop serré soit enregistré, analysé puis revendue à des tiers sans que vous en ayez vraiment conscience. C’est exactement ce qui s’est passé pendant des années avec certains véhicules General Motors. Aujourd’hui, le constructeur américain vient de signer un accord historique de 220 millions de dollars avec 36 États américains pour clore les accusations de vente illégale de données privées de conduite. Une affaire qui dépasse largement le simple règlement judiciaire et qui interroge frontalement l’avenir de la monétisation des données dans l’automobile connectée, un sujet brûlant pour tous ceux qui s’intéressent au marketing digital, aux startups tech et à la transformation des industries traditionnelles.
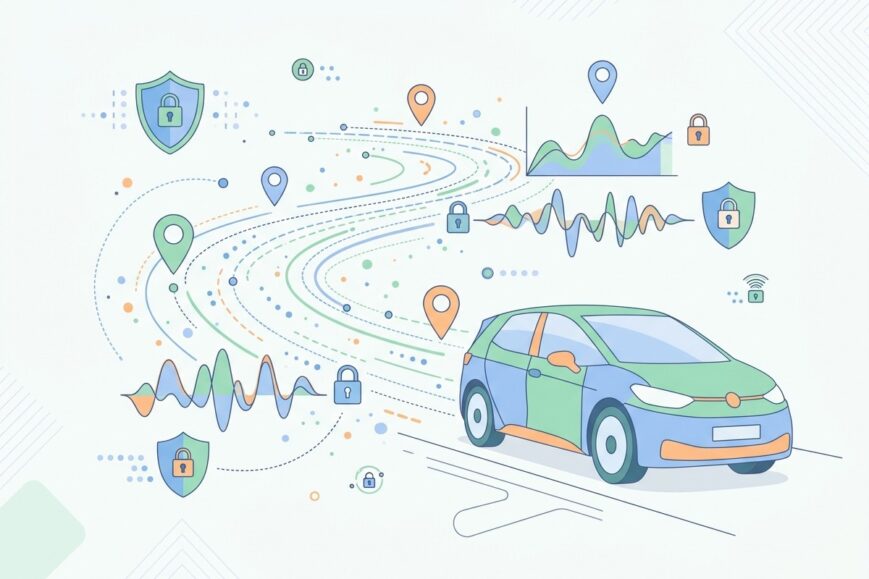
Cette décision, rapportée notamment par TechCrunch, met en lumière une pratique longtemps restée dans l’ombre : la collecte massive de comportements de conduite et de positions GPS via les systèmes embarqués, puis leur revente à des data brokers qui les revendiquent ensuite aux assureurs. Le programme Smart Driver, désormais abandonné, était au cœur de ce dispositif. Gratuit pour l’utilisateur, il notait la conduite, vérifiait le port de la ceinture et générait un flux de données précieuses… et extrêmement sensibles.
Un règlement de 220 millions qui change la donne
Le montant de 220 millions de dollars n’est pas anodin. Il s’agit de l’un des plus importants accords multi-États jamais conclus dans le domaine de la privacy automobile. Les procureurs généraux de 36 États ont accusés GM d’avoir vendu des informations de géolocalisation précise et de comportement de conduite à des sociétés comme LexisNexis et Verisk. Ces data brokers, bien connus dans l’écosystème de l’assurance, utilisaient ensuite ces données pour affiner les profils de risque des conducteurs, parfois au détriment de ces derniers.
Au-delà de l’amende, l’accord impose des obligations structurelles fortes. GM doit désormais obtenir un consentement explicite des conducteurs avant de collecter ou de partager leurs données de conduite et de localisation. Une tierce partie indépendante devra également auditer régulièrement le programme de conformité privacy mis en place par le constructeur. Ces exigences s’alignent sur celles déjà négociées avec la Californie et avec la Federal Trade Commission (FTC) plus tôt dans l’année.
This agreement addresses Smart Driver, a product we ended in 2024, and reinforces steps we’ve taken to strengthen our privacy practices.
– Déclaration officielle de General Motors
Dans son communiqué, le constructeur insiste sur le fait que le programme Smart Driver a été arrêté en 2024 et que des mesures ont déjà été prises pour renforcer la protection des données. Il affirme aujourd’hui ne plus vendre d’informations pouvant être reliées à un individu, à la localisation de son véhicule ou à sa façon de conduire. Seules des données anonymisées pourront encore être partagées avec certains partenaires.
Comment Smart Driver a transformé la voiture en machine à données
Pour comprendre l’ampleur de l’affaire, il faut revenir sur le fonctionnement de Smart Driver. Intégré aux applications de véhicules connectés de GM et d’OnStar, ce service gratuit promettait aux conducteurs un retour sur leur style de conduite : note de sécurité, conseils d’amélioration, suivi du port de la ceinture. En coulisses, les capteurs du véhicule collectaient une quantité impressionnante d’informations : accélérations, freinages, vitesse, position GPS précise, horaires de déplacement, etc.
Ces données, une fois agrégées et parfois enrichies, devenaient un produit commercial de grande valeur. Les assureurs, toujours en quête de modèles de tarification plus précis, achetaient ces informations pour ajuster les primes. Un conducteur jugé « agressif » pouvait ainsi voir son assurance augmenter sans jamais avoir été informé clairement de la chaîne de transmission des données. C’est précisément ce que le reportage du New York Times avait révélé il y a plus de deux ans, déclenchant une vague d’enquêtes et de plaintes.
OnStar, le service de télématique et d’assistance routière de GM vieux de trente ans, a joué un rôle central dans cette architecture de collecte. Avec des millions de véhicules équipés, le potentiel de monétisation était énorme. Mais la frontière entre service utile et surveillance commerciale s’est révélée bien trop floue pour les régulateurs.
Les conséquences concrètes pour les constructeurs et les startups
Ce settlement n’est pas qu’une mauvaise nouvelle pour GM. Il envoie un signal clair à l’ensemble de l’industrie automobile et aux nombreuses startups qui développent des solutions de données embarquées, de télématique ou d’assurance usage-based. La monétisation des données de conduite n’est plus un far west. Le consentement explicite devient la norme, et la transparence n’est plus optionnelle.
Pour les équipes marketing et produit, cela change radicalement la façon de concevoir les offres. Il ne suffit plus d’ajouter une case pré-cochée dans les conditions générales. Il faut expliquer clairement ce qui est collecté, pourquoi, et offrir un véritable choix. Les constructeurs qui sauront transformer cette contrainte en avantage concurrentiel – en misant sur la confiance et la clarté – pourraient sortir renforcés.
Les startups spécialisées dans l’analyse de données de mobilité devront également revoir leurs modèles économiques. Celles qui reposaient sur l’achat de données brutes auprès de constructeurs ou de data brokers devront désormais s’assurer de la traçabilité du consentement. Les solutions d’anonymisation avancée, de privacy-enhancing technologies et de consent management platforms devraient connaître une forte demande.
Privacy by design : la nouvelle obligation de l’auto connectée
L’accord avec les 36 États impose à GM de mettre en place un véritable programme de conformité privacy, audité par un tiers. C’est une étape importante vers le privacy by design, concept déjà bien ancré dans le RGPD européen mais encore en construction aux États-Unis. Les constructeurs européens, déjà soumis à des règles strictes, observent avec attention ces évolutions outre-Atlantique qui pourraient préfigurer une harmonisation progressive des standards mondiaux.
Dans la pratique, cela signifie que les nouvelles fonctionnalités connectées – assistants vocaux, caméras intérieures, enregistrement d’événements de sécurité – doivent être conçues dès le départ avec des options de contrôle granulaires. GM a d’ailleurs récemment annoncé l’intégration d’un assistant IA personnel dans OnStar. Le constructeur a pris soin de souligner que les enregistrements sont limités dans le temps, chiffrés, et que ni GM ni OnStar n’y ont accès. Les clients pourront gérer leurs permissions… au prix, parfois, d’un accès restreint à certaines fonctionnalités.
Cette dualité est intéressante : plus on refuse de partager ses données, plus on limite l’expérience utilisateur. C’est un dilemme classique de l’économie de l’attention et des données, que les marketeurs et product managers connaissent bien dans le digital, et qui s’invite désormais dans l’habitacle.
L’impact sur le secteur de l’assurance et les data brokers
Les data brokers comme LexisNexis et Verisk se retrouvent eux aussi sous le feu des projecteurs. Leur modèle économique, fondé sur l’agrégation et la revente de données comportementales, est de plus en plus contesté. Les assureurs, principaux clients de ces données, vont devoir justifier davantage l’origine des informations utilisées pour tarifer les contrats. On peut s’attendre à une pression réglementaire accrue et à une demande croissante de transparence sur les sources de données.
Pour les startups insurtech, c’est à la fois un risque et une opportunité. Celles qui proposent des modèles basés uniquement sur le consentement explicite et la transparence totale pourraient gagner la confiance des consommateurs et des régulateurs. À l’inverse, les acteurs trop dépendants de flux de données opaques devront pivoter rapidement.
Ce que les équipes marketing et produit doivent retenir
Cette affaire offre plusieurs leçons concrètes pour quiconque travaille sur des produits data-driven, que ce soit dans l’automobile, la mobilité ou plus largement dans le digital :
- Le consentement doit être éclairé, spécifique et révocable. Les formulations vagues dans les CGU ne suffisent plus.
- La monétisation des données personnelles devient un risque réputationnel et financier majeur.
- L’anonymisation réelle (et non seulement déclarée) est un enjeu technique et juridique critique.
- La transparence peut devenir un argument de différenciation marketing puissant.
- Les audits indépendants et les Privacy Centers accessibles aux utilisateurs sont de plus en plus attendus.
Les entreprises qui intègrent ces principes dès la conception de leurs produits auront un avantage concurrentiel durable. Celles qui continuent de traiter la privacy comme une contrainte purement juridique risquent de se retrouver confrontées à des règlements de plus en plus lourds.
Vers une nouvelle ère de la voiture connectée
Les véhicules d’aujourd’hui sont de véritables ordinateurs sur roues, équipés de dizaines de capteurs, de caméras et de systèmes de communication permanente. Cette richesse de données ouvre des perspectives extraordinaires : maintenance prédictive, assistance à la conduite de plus en plus fine, services personnalisés, intégration avec l’écosystème digital du conducteur (calendrier, messages, navigation intelligente). Mais elle crée aussi une responsabilité inédite.
GM, comme d’autres constructeurs, mise massivement sur le logiciel et les services connectés pour compenser la pression sur les marges des véhicules électriques. L’arrivée d’assistants IA dans l’habitacle, capables de contrôler la climatisation, de répondre à des questions sur les fonctionnalités du véhicule ou de fournir des vues en direct via les caméras, illustre parfaitement cette stratégie. Pourtant, sans confiance des utilisateurs, ces innovations risquent de se heurter à une résistance croissante.
Le settlement de 220 millions de dollars et les obligations qui l’accompagnent pourraient paradoxalement accélérer une prise de conscience collective. Les constructeurs qui sauront bâtir des expériences connectées vraiment respectueuses de la vie privée auront non seulement moins de risques juridiques, mais aussi un argument de vente puissant auprès d’une clientèle de plus en plus sensible à ces questions.
Les enseignements pour l’écosystème startup et tech européen
Même si l’affaire est américaine, ses répercussions dépassent largement les frontières des États-Unis. En Europe, le RGPD offre déjà un cadre plus protecteur, mais les pratiques de certains constructeurs et équipementiers restent parfois grises. Les startups européennes qui développent des solutions de télématique, d’assurance paramétrique ou d’analyse de données de mobilité doivent surveiller de près ces évolutions. Elles peuvent s’en inspirer pour positionner leurs offres comme plus éthiques et plus conformes dès le départ.
Pour les investisseurs et les business angels, la privacy devient un critère de due diligence de plus en plus important. Un modèle économique trop dépendant de la revente de données personnelles non consenties représente désormais un risque élevé. À l’inverse, les solutions qui permettent aux utilisateurs de contrôler finement leurs données, ou qui s’appuient sur des techniques d’anonymisation robustes, gagnent en attractivité.
Comment GM tente de reconstruire la confiance
Depuis l’arrêt de Smart Driver et les accords avec la FTC et les États, GM a multiplié les annonces visant à rassurer. Mise à jour du langage de sa politique de confidentialité, création d’un Privacy Center accessible aux clients, engagement à ne plus vendre de données identifiables liées à la localisation ou au comportement de conduite… Le constructeur affirme vouloir être « clair sur les informations utilisées, la façon dont elles sont protégées et les choix offerts aux clients ».
Ces efforts sont nécessaires, mais insuffisants s’ils restent purement déclaratifs. La vraie test sera la mise en œuvre concrète des mécanismes de consentement, la qualité des audits indépendants et la capacité de l’entreprise à résister à la tentation de monétiser à nouveau des données dès que l’attention médiatique se sera estompée.
Dans un marché où la différenciation passe de plus en plus par l’expérience logicielle et les services, la confiance devient un actif stratégique. Les constructeurs qui le comprendront le plus rapidement auront une longueur d’avance.
Les implications plus larges pour le marketing digital et la communication
Cette affaire rappelle à quel point les frontières entre industries s’effacent. Ce qui se passe dans l’automobile concerne directement les professionnels du marketing digital, de la data et de la communication. Les techniques de profilage comportemental, longtemps réservées au web et au mobile, s’étendent désormais aux objets physiques connectés. La voiture n’est plus seulement un moyen de transport : c’est un terminal de collecte de données parmi d’autres.
Les marketeurs qui travaillent sur des produits IoT, des applications de mobilité ou des services basés sur la localisation doivent tirer les leçons de ce settlement. La valeur d’une base de données ne se mesure plus uniquement à son exhaustivité, mais aussi à sa conformité et à la solidité du consentement qui la sous-tend. Une base « sale » peut coûter extrêmement cher, non seulement en amendes, mais surtout en image de marque.
Par ailleurs, la communication autour de la privacy devient un terrain de différenciation. Les marques qui savent expliquer simplement et honnêtement ce qu’elles font des données gagnent en crédibilité. Celles qui multiplient les formulations floues ou les options d’opt-out difficiles à trouver s’exposent à des backlash de plus en plus violents.
Un précédent qui inspire d’autres secteurs
L’automobile n’est pas le seul secteur à collecter massivement des données comportementales. Les assureurs santé, les plateformes de livraison, les objets connectés du quotidien, les applications de fitness… tous sont potentiellement concernés. Le règlement obtenu par les 36 États contre GM pourrait inspirer d’autres coalitions de procureurs généraux ou d’autorités de protection des données.
On assiste à une montée en puissance progressive de la régulation de la data economy. Après le RGPD en Europe, le CCPA en Californie et maintenant ces accords multi-États, la direction est claire : le consentement éclairé et la limitation des finalités deviennent des principes incontournables. Les entreprises qui anticipent ces évolutions plutôt que de les subir auront un avantage compétitif majeur.
Quels scénarios pour l’avenir de la monétisation des données auto ?
Plusieurs chemins se dessinent. Le premier consiste à abandonner purement et simplement la vente de données individuelles au profit de modèles purement B2B anonymisés et agrégés. C’est la voie que semble emprunter GM aujourd’hui. Le second consiste à faire payer explicitement le conducteur pour certains services premium en échange de l’accès à ses données, avec un consentement ultra-clair. Le troisième, plus ambitieux, repose sur des technologies de privacy-preserving computation (calcul multipartite sécurisé, apprentissage fédéré, etc.) qui permettent d’extraire de la valeur sans jamais exposer les données brutes.
Les startups qui développent ces technologies de privacy-enhancing computation (PETs) devraient trouver un terreau fertile dans l’automobile et plus largement dans la mobilité. Les constructeurs ont besoin de solutions qui leur permettent de continuer à innover et à personnaliser l’expérience sans s’exposer à de nouveaux contentieux.
Le rôle clé de la transparence et de l’éducation utilisateur
L’un des points faibles historiques de Smart Driver et de programmes similaires a été le manque de clarté envers les utilisateurs. Beaucoup de conducteurs ignoraient purement et simplement que leurs données de conduite étaient revendues. Cette opacité est aujourd’hui intenable. Les constructeurs et les éditeurs d’applications connectées doivent investir dans l’éducation de leurs clients.
Des interfaces simples, des dashboards de privacy clairs, des notifications proactives lorsqu’une nouvelle finalité de traitement apparaît… autant de bonnes pratiques qui deviennent indispensables. Le Privacy Center mis en place par GM va dans ce sens, mais il devra prouver son utilité réelle et non rester une vitrine réglementaire.
Conclusion : une leçon de maturité pour toute l’économie de la donnée
Le settlement de 220 millions de dollars obtenu contre General Motors marque un tournant. Il rappelle que la collecte et la monétisation des données personnelles, même lorsqu’elles sont présentées comme un service gratuit et utile, comportent des risques juridiques, réputationnels et financiers majeurs lorsqu’elles se font sans consentement éclairé.
Pour les professionnels du marketing, des startups, de la tech et de la communication digitale, cette affaire constitue un cas d’école. Elle illustre parfaitement la tension permanente entre innovation data-driven et respect de la vie privée. Les entreprises qui sauront résoudre cette tension de manière élégante – en plaçant le consentement et la transparence au cœur de leurs modèles – seront les mieux positionnées pour les années à venir.
L’automobile connectée n’est qu’un exemple parmi d’autres. Demain, ce seront peut-être les maisons intelligentes, les wearables ou les robots personnels qui se retrouveront sous les projecteurs. Mieux vaut anticiper dès maintenant les standards de privacy qui s’imposent progressivement, plutôt que d’attendre le prochain règlement à plusieurs centaines de millions de dollars.
En définitive, la vraie valeur d’une entreprise data ne réside plus seulement dans la quantité de données qu’elle détient, mais dans la qualité de la relation de confiance qu’elle construit avec ceux qui les génèrent. C’est peut-être la leçon la plus durable de cette affaire GM.
Les prochains mois seront déterminants pour observer comment le constructeur met concrètement en œuvre les engagements pris dans le cadre de cet accord, et si d’autres acteurs de l’industrie suivront le même chemin de manière proactive. Une chose est sûre : l’ère du « collect first, ask later » touche à sa fin, y compris dans les industries les plus traditionnelles.
Pour les équipes qui travaillent sur des produits connectés, le moment est venu de revoir en profondeur les parcours de consentement, les politiques de conservation des données et les mécanismes de transparence. Ce n’est plus seulement une question de conformité. C’est devenu un enjeu stratégique de business et de marque.
La mobilité de demain sera connectée, intelligente et personnalisée. Mais elle ne pourra l’être durablement que si elle est aussi respectueuse de la vie privée des conducteurs et des passagers. Le règlement de 220 millions de dollars de General Motors vient de rappeler cette évidence avec force.