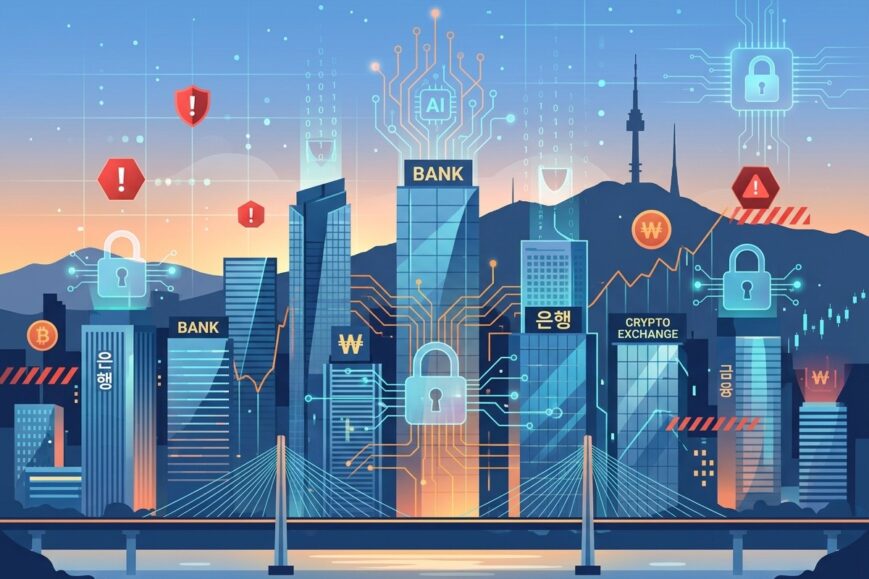

Imaginez un instant que les données personnelles de dizaines de milliers de clients d’un courtier en valeurs mobilières se retrouvent exposées du jour au lendemain. Pas dans un scénario de film, mais dans la réalité d’une industrie financière qui se croyait relativement protégée. C’est exactement ce qui vient de se produire en Corée du Sud, où une nouvelle vague de cyberattaques a frappé simultanément des acteurs majeurs de la finance traditionnelle et de la cryptomonnaie. Pour les entrepreneurs, les responsables marketing digital, les dirigeants de fintech ou les investisseurs en IA, cet épisode n’est pas une simple actualité lointaine : c’est un signal d’alarme concret sur la fragilité des systèmes, l’accélération des menaces pilotées par l’intelligence artificielle et la nécessité de repenser la résilience digitale dès maintenant.
Les institutions touchées – Daishin Securities, Mirae Asset Global Investments et l’exchange crypto Bithumb – illustrent parfaitement la convergence des risques. D’un côté le courtage et la gestion d’actifs, de l’autre la finance décentralisée et les plateformes d’échange. Le timing n’est pas anodin non plus : ces incidents surviennent à peine un mois après une première série d’attaques qui avait déjà mis en lumière l’utilisation possible d’un outil de test de pénétration piloté par IA. Le régulateur coréen monte au créneau, le Japon signale également des problèmes, et l’ensemble de la région Asie se retrouve face à une question brûlante : comment protéger la confiance des clients quand les attaquants s’appuient de plus en plus sur des technologies avancées ?
Une Nouvelle Vague Qui Touche Courtage, Gestion D’Actifs Et Crypto
Selon les informations relayées par TechCrunch, Daishin Securities a confirmé une cyberattaque ayant exposé les informations personnelles de 38 490 clients. Noms, adresses e-mail et numéros de téléphone portable figurent parmi les données compromises. L’entreprise a immédiatement notifié les personnes concernées, collabore avec les autorités et s’est engagée à indemniser les pertes conformément à la législation en vigueur. Ce type de transparence est aujourd’hui devenu un standard attendu, mais il ne suffit pas à effacer le préjudice réputationnel ni le sentiment d’insécurité chez les clients.
Dans le même temps, Mirae Asset Global Investments et Bithumb ont également signalé des incidents de cybersécurité distincts. Aucune des deux structures n’a, à ce stade, confirmé de vol de données clients. Cette nuance est importante : une attaque détectée et contenue n’a pas le même impact qu’une fuite massive. Pourtant, le simple fait d’avoir à communiquer sur un incident suffit à générer de la méfiance, surtout dans un secteur où la confiance constitue le principal capital immatériel.
Pour les professionnels du marketing et de la communication digitale, ces événements rappellent une vérité souvent oubliée : la gestion de crise n’est plus optionnelle. Elle doit être anticipée, scriptée et testée. Une notification maladroite ou trop tardive peut transformer un incident technique en catastrophe de marque. À l’inverse, une communication claire, rapide et orientée solutions peut limiter les dégâts et même renforcer la perception de sérieux de l’entreprise.
Le Contexte Des Attaques Précédentes Et Le Rôle Suspect De L’IA
Ce qui rend cette nouvelle vague particulièrement préoccupante, c’est son inscription dans une séquence plus large. Environ un mois plus tôt, plusieurs institutions financières sud-coréennes avaient déjà été ciblées. Des chercheurs en sécurité avaient alors établi un lien possible avec un acteur basé en Chine utilisant un outil de test de pénétration baptisé Artex, un logiciel s’appuyant sur l’intelligence artificielle. Les autorités continuent d’enquêter et n’ont pas encore tranché définitivement sur l’origine des derniers incidents.
L’apparition d’outils d’IA dans l’arsenal des attaquants change la donne. Ces technologies permettent d’automatiser la reconnaissance des vulnérabilités, d’adapter les payloads en temps réel et de multiplier les tentatives à grande échelle avec une efficacité redoutable. Pour les startups et les scale-ups qui construisent des produits fintech ou crypto, cela signifie que le niveau de menace n’est plus proportionnel uniquement aux ressources humaines des pirates, mais aussi à la puissance de calcul et à la sophistication des modèles qu’ils mobilisent.
Les outils d’IA de pénétration abaissent la barrière d’entrée pour des attaques sophistiquées tout en augmentant leur vitesse d’exécution. Les organisations qui ne mettent pas à jour en continu leurs défenses se retrouvent rapidement dépassées.
– Analyse synthétique inspirée des observations des chercheurs en sécurité
Cette dualité de l’intelligence artificielle – formidable levier d’innovation d’un côté, amplificateur de menaces de l’autre – doit être au cœur des réflexions stratégiques des dirigeants. Les mêmes techniques de machine learning qui optimisent les recommandations d’investissement ou les score de crédit peuvent, entre de mauvaises mains, servir à identifier les failles les plus subtiles des systèmes d’information.
La Réaction Du Régulateur Et Les Mesures Annoncées
Face à cette succession d’incidents, la Financial Services Commission (FSC) sud-coréenne a appelé à un renforcement significatif des mesures de cybersécurité. Le régulateur a également indiqué son intention de procéder à des contrôles de sécurité sur des dizaines de systèmes informatiques du secteur privé. Cette montée en puissance de la supervision n’est pas anodine : elle annonce probablement un durcissement des exigences de conformité, des audits plus fréquents et des sanctions plus sévères en cas de manquement.
Pour les entreprises présentes sur le marché coréen ou qui envisagent de s’y développer, ces évolutions réglementaires doivent être anticipées. Les budgets alloués à la sécurité ne peuvent plus être considérés comme des centres de coûts purement techniques. Ils deviennent des investissements stratégiques de protection de la marque, de préservation de la relation client et de maintien de la licence d’opérer.
Dans le même temps, le Japon a signalé un incident impliquant GMO Internet, dans un contexte où plusieurs institutions financières japonaises ont également été ciblées récemment. Même si les enquêteurs n’ont établi aucun lien formel entre les événements coréens et japonais, la coïncidence temporelle nourrit les spéculations sur une possible campagne régionale plus large. L’Asie apparaît ainsi comme un théâtre d’opérations privilégié pour des acteurs cherchant à tester ou à exploiter des vulnérabilités dans des écosystèmes numériques en pleine expansion.
Impacts Concrets Pour Les Clients Et La Confiance Digitale
Quand 38 490 personnes découvrent que leur nom, leur adresse e-mail et leur numéro de téléphone ont potentiellement été compromis, les conséquences vont bien au-delà du simple désagrément. Ces données peuvent servir de base à des campagnes de phishing ciblées, à des tentatives d’usurpation d’identité ou à des attaques d’ingénierie sociale plus sophistiquées. Pour un courtier comme Daishin, l’enjeu est double : indemniser d’éventuelles pertes financières et reconstruire un climat de confiance qui a été ébranlé.
Les plateformes crypto comme Bithumb évoluent dans un environnement encore plus sensible. La nature même des actifs numériques – non récupérables en cas de vol une fois sortis de la plateforme – rend chaque incident particulièrement anxiogène pour les utilisateurs. Même lorsqu’aucune fuite de données n’est confirmée, le simple signalement d’un problème de cybersécurité suffit à provoquer des retraits massifs ou une chute temporaire de volume d’échanges.
Dans une logique de marketing et de fidélisation, ces épisodes rappellent l’importance de la transparence proactive. Les entreprises qui communiquent rapidement, qui expliquent les mesures correctives mises en place et qui proposent un accompagnement concret aux clients affectés limitent généralement les dommages de long terme. À l’inverse, le silence ou les minimisations excessives alimentent les rumeurs et détruisent la crédibilité.
Pourquoi Les Startups Et Fintech Doivent Tirer Les Leçons Immédiatement
Les structures plus petites ou plus jeunes n’ont pas les mêmes ressources que les grands groupes pour absorber un incident majeur. Une fuite de données ou une interruption de service peut mettre en péril la trésorerie, freiner une levée de fonds ou faire fuir des partenaires stratégiques. Pourtant, trop de startups considèrent encore la cybersécurité comme un sujet « à traiter plus tard », une fois la product-market fit atteinte ou le premier round de financement bouclé.
Cette approche est de plus en plus risquée. Les attaquants ne distinguent plus toujours les cibles en fonction de leur taille : ils cherchent les maillons faibles de chaînes d’approvisionnement, les API mal sécurisées, les environnements de développement mal protégés ou les accès privilégiés insuffisamment contrôlés. Une fintech qui intègre des services tiers ou qui s’appuie sur des infrastructures cloud partagées peut devenir un point d’entrée vers des acteurs plus importants.
Voici quelques pistes concrètes que les équipes produit, technique et marketing devraient intégrer dès maintenant :
- Cartographier régulièrement les surfaces d’attaque, y compris les outils d’IA utilisés en interne
- Mettre en place des processus de notification et de communication de crise testés à l’avance
- Former les équipes non techniques à la détection des tentatives de phishing et d’ingénierie sociale
- Intégrer des audits de sécurité dans les cycles de développement plutôt qu’en fin de projet
- Prévoir des budgets dédiés à la détection et à la réponse aux incidents, pas uniquement à la prévention
L’IA Comme Double Tranchant Dans Le Domaine De La Cybersécurité
L’outil Artex mentionné dans le contexte des attaques de septembre illustre parfaitement l’ambivalence de l’intelligence artificielle. Conçu initialement comme un instrument de test de pénétration légitime, il peut être détourné pour automatiser des campagnes malveillantes. Les mêmes capacités qui permettent aux équipes de red team d’identifier des failles plus rapidement deviennent, entre les mains d’acteurs malintentionnés, un multiplicateur de force.
Pour les entreprises qui développent ou utilisent des solutions d’IA, cette réalité impose une nouvelle forme de responsabilité. Il ne s’agit plus seulement de garantir la performance ou l’éthique des modèles, mais aussi de s’assurer que ces technologies ne peuvent pas être facilement réutilisées à des fins offensives non autorisées. Les questions de contrôle d’accès, de traçabilité des usages et de détection d’anomalies deviennent critiques.
Du côté défensif, l’IA offre également des opportunités majeures. Les systèmes de détection basés sur le machine learning peuvent repérer des comportements anormaux bien plus rapidement que des règles statiques. Les modèles de langage peuvent aider à analyser des volumes massifs de logs ou à générer des playbooks de réponse. L’enjeu consiste à déployer ces capacités sans créer de nouvelles surfaces d’attaque ni de dépendances excessives à des boîtes noires mal comprises.
Les Enjeux Spécifiques Des Exchanges Crypto Et De La Finance Décentralisée
Bithumb, l’un des principaux exchanges sud-coréens, se trouve au cœur de cette actualité. Même sans confirmation de vol de données clients, l’incident rappelle la vulnérabilité structurelle de nombreuses plateformes centralisées. Les hot wallets, les interfaces utilisateurs, les API de trading et les systèmes de gestion des clés privées constituent autant de points sensibles. Dans un environnement où les volumes traités atteignent des milliards de dollars, la tentation pour les attaquants reste extrêmement élevée.
Pour les acteurs de la DeFi et les projets qui s’appuient sur des smart contracts, les leçons sont légèrement différentes mais tout aussi urgentes. Les failles de code, les oracles compromis ou les attaques de gouvernance peuvent produire des pertes irréversibles. La transparence de la blockchain, souvent présentée comme un avantage, devient un handicap lorsqu’une vulnérabilité est découverte : tout le monde peut la voir et tenter de l’exploiter avant qu’un correctif ne soit déployé.
Les équipes marketing des projets crypto ont un rôle particulier à jouer. Elles doivent éduquer les communautés sur les bonnes pratiques (utilisation de hardware wallets, vérification des contrats, prudence face aux airdrops suspects) tout en maintenant un discours rassurant sur la solidité technique de la plateforme. Trouver cet équilibre entre transparence des risques et confiance est l’un des exercices les plus délicats du secteur.
Comparaison Avec D’Autres Incidents Récents En Asie
L’incident signalé au Japon concernant GMO Internet s’inscrit dans une série plus large d’alertes. Même si les autorités n’ont pas établi de lien direct avec les attaques coréennes, la concomitance des événements invite à une lecture régionale. L’Asie du Nord-Est concentre d’importants centres financiers, des écosystèmes tech dynamiques et des tensions géopolitiques qui peuvent favoriser certaines formes de cyberespionnage ou de cybercriminalité opportuniste.
Historiquement, plusieurs pays de la région ont souffert de décennies d’investissement insuffisant dans la cybersécurité des infrastructures critiques et des systèmes privés. La rapidité de la digitalisation, notamment pendant et après la pandémie, a parfois pris de vitesse les dispositifs de protection. Aujourd’hui, les régulateurs tentent de rattraper le retard, mais les attaquants profitent encore de cette fenêtre de vulnérabilité.
Pour les entreprises internationales qui opèrent ou s’étendent en Asie, ces réalités imposent une diligence renforcée. Les due diligence techniques lors d’acquisitions, les audits de partenaires locaux et la mise en place de standards de sécurité homogènes à l’échelle du groupe deviennent indispensables. Une faille chez un prestataire régional peut rapidement contaminer l’ensemble de la chaîne de valeur.
Comment Les Équipes Marketing Et Communication Doivent Se Préparer
Un incident de cybersécurité n’est jamais uniquement un problème technique. C’est aussi, et parfois surtout, un enjeu de perception et de relation client. Les directions marketing et communication doivent donc être associées très en amont aux plans de réponse aux incidents. Elles doivent disposer de messages pré-rédigés, de canaux de diffusion prioritaires et d’une compréhension claire des impacts potentiels sur les différentes segments de clientèle.
La vitesse de réaction compte énormément. Les clients découvrent souvent les problèmes via les réseaux sociaux ou les médias avant de recevoir une notification officielle. Dans ces conditions, le silence devient rapidement interprété comme de la dissimulation. Une première communication, même partielle (« nous avons détecté un incident, nous enquêtons, nous reviendrons vers vous avec plus de détails »), permet de reprendre la main sur le narratif.
Voici une checklist pragmatique pour les équipes concernées :
- Disposer d’un porte-parole unique et formé pour les sujets de crise cybersécurité
- Préparer des templates de posts LinkedIn, X et e-mails clients adaptés à différents niveaux de gravité
- Identifier à l’avance les influenceurs et journalistes spécialisés qui pourront relayer une information factuelle
- Mesurer en temps réel le sentiment des conversations en ligne pour ajuster le ton et le contenu
- Prévoir un dispositif de support client renforcé (chat, hotline) dès les premières heures
Les Coûts Cachés D’Une Cyberattaque Pour Une Entreprise
Au-delà des indemnités versées aux clients et des amendes éventuelles, les coûts d’un incident de ce type sont multiples et souvent sous-estimés. Il y a d’abord les coûts directs de remédiation : audits forensics, reconstruction de systèmes, renforcement des contrôles. Puis les coûts indirects : perte de productivité, distraction des équipes dirigeantes, report de projets stratégiques. Enfin les coûts de long terme : dégradation de la marque, augmentation des primes d’assurance, difficulté à recruter des talents ou à lever des fonds.
Pour une startup en phase de croissance, ces effets peuvent être dévastateurs. Un round de financement en cours peut être gelé ou renégocié à la baisse. Des partenariats stratégiques peuvent être suspendus en attendant des garanties supplémentaires. La valorisation elle-même peut souffrir durablement si les investisseurs perçoivent un risque de gouvernance ou de maturité opérationnelle insuffisante.
À l’inverse, les entreprises qui démontrent une capacité de résilience et une communication exemplaire peuvent sortir renforcées. Elles montrent qu’elles ont anticipé le risque, qu’elles disposent de process solides et qu’elles placent réellement le client au centre de leurs priorités. Dans un marché où la différenciation devient de plus en plus difficile, cette maturité peut devenir un avantage concurrentiel réel.
Vers Une Culture De La Sécurité Partagée Entre Produit, Tech Et Business
L’une des erreurs les plus fréquentes consiste à confiner la cybersécurité au seul département informatique. Or les décisions produit (quelles données collecter, comment les stocker, quels partenaires intégrer) ont un impact direct sur le niveau de risque. De même, les choix marketing (quelles informations afficher publiquement, quels parcours d’inscription proposer) peuvent faciliter ou compliquer le travail des attaquants.
Une culture de sécurité efficace implique donc une collaboration transverse. Les product managers doivent comprendre les implications de chaque nouvelle fonctionnalité. Les équipes growth doivent être sensibilisées aux risques liés aux intégrations tierces. Les dirigeants doivent allouer des ressources proportionnelles à la criticité des actifs protégés et non uniquement en fonction de la pression réglementaire du moment.
Cette approche holistique est particulièrement pertinente dans le contexte actuel où l’IA accélère à la fois les capacités offensives et défensives. Les organisations qui sauront intégrer la sécurité comme un critère de conception dès les premières phases (security by design) et non comme un correctif a posteriori seront mieux armées pour affronter les prochaines vagues d’attaques.
Quelles Perspectives Pour Les Prochains Mois En Asie Et Au-Delà
Rien n’indique que la pression va diminuer. Au contraire, la sophistication croissante des outils d’IA, la géopolitique tendue et l’attractivité des actifs financiers numériques laissent penser que de nouvelles campagnes apparaîtront. Les régulateurs sud-coréens et japonais vont probablement intensifier leurs contrôles. D’autres pays de la région pourraient suivre le mouvement.
Pour les entreprises européennes ou américaines qui regardent l’Asie comme un marché de croissance, ces événements doivent être intégrés dans les analyses de risque pays. La question n’est plus seulement « y a-t-il des opportunités business ? » mais aussi « sommes-nous capables de protéger nos clients et nos systèmes dans cet environnement ? ».
Les acteurs qui investiront dès maintenant dans des architectures résilientes, des compétences de détection avancées et des processus de communication de crise solides prendront une longueur d’avance. Ceux qui attendront le prochain incident pour réagir risquent de le payer cher, tant en termes financiers qu’en termes de crédibilité.
Synthèse Des Enseignements Clés Pour Les Décideurs
La vague d’attaques qui vient de frapper Daishin Securities, Mirae Asset et Bithumb n’est pas un épisode isolé. Elle s’inscrit dans une dynamique plus large où l’intelligence artificielle amplifie les capacités offensives, où les frontières entre finance traditionnelle et crypto s’estompent, et où les régulateurs tentent de rattraper un retard structurel. Pour les dirigeants, les responsables marketing, les fondateurs de startups et les investisseurs, plusieurs enseignements se dégagent clairement.
- La cybersécurité n’est plus un sujet purement technique : c’est un enjeu de confiance, de marque et de continuité d’activité
- Les outils d’IA changent la vitesse et l’échelle des attaques ; les défenses doivent évoluer au même rythme
- La transparence et la rapidité de communication conditionnent largement l’impact réputationnel d’un incident
- Les exchanges crypto et les fintech restent des cibles privilégiées en raison de la nature des actifs qu’ils manipulent
- Une culture de sécurité transverse, intégrant produit, tech et business, constitue le meilleur rempart de long terme
En définitive, les événements rapportés par TechCrunch offrent une opportunité rare : celle d’apprendre des difficultés des autres avant de les vivre soi-même. Les organisations qui sauront transformer cette actualité en plan d’action concret – audits, formation, communication, investissement technologique – sortiront plus robustes. Celles qui se contenteront de constater l’actualité risquent de figurer dans le prochain article du même genre. La question n’est plus de savoir si de nouvelles attaques surviendront, mais plutôt de savoir si votre organisation sera prête le jour où elles frapperont.
Dans un monde où la confiance digitale devient l’un des principaux actifs concurrentiels, ignorer ces signaux serait non seulement imprudent, mais potentiellement existentiel. Les dirigeants visionnaires comprennent déjà que la prochaine bataille se joue autant sur le terrain de la cybersécurité que sur celui de l’innovation produit ou de l’acquisition client. À eux maintenant de transformer cette prise de conscience en avantage durable.