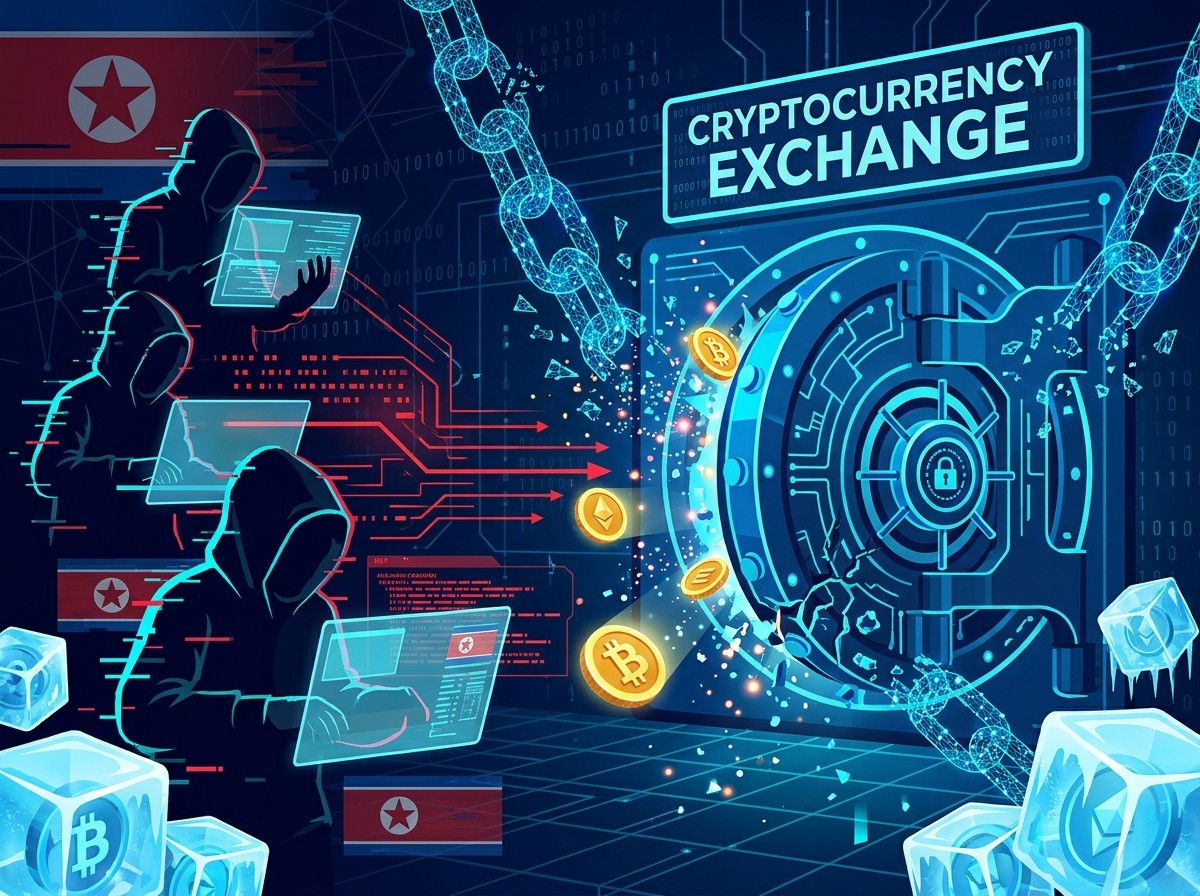

Imaginez un instant : en à peine vingt minutes, plus de six milliards de dollars s’évaporent des coffres de la plus grande plateforme d’échange de cryptomonnaies au monde. Ce n’est pas le scénario d’un film d’action hollywoodien, mais la réalité qui a frappé Binance à la fin octobre 2026. Des pirates informatiques liés au régime nord-coréen ont réussi l’exploit le plus spectaculaire de l’histoire de la crypto, laissant l’ensemble de l’écosystème sous le choc. Pour les startups, les investisseurs, les équipes marketing et les responsables sécurité qui gravitent autour de la blockchain, cet événement n’est pas seulement un fait divers : c’est un signal d’alarme massif qui redéfinit les règles du jeu.
Le montant avancé par les chercheurs en cybersécurité atteint au moins 6,3 milliards de dollars. Environ la moitié de cette somme a déjà été gelée grâce à une mobilisation rapide des acteurs de l’industrie. Pourtant, l’affaire reste ouverte et le chiffre final pourrait encore évoluer. Ce qui frappe immédiatement, c’est l’ampleur inédite de l’attaque, largement supérieure aux précédents records. Pour comprendre pourquoi cette affaire marque un tournant, il faut replacer les événements dans leur contexte, analyser le mode opératoire et surtout tirer les leçons qui concernent directement les entreprises tech et crypto d’aujourd’hui.
Un Record Absolu Qui Éclipse Tous Les Précédents
Jusqu’à présent, le vol le plus retentissant restait celui de Bybit en 2025, estimé à 1,4 milliard de dollars. Le pirate de Binance multiplie ce chiffre par plus de quatre. Les équipes de TRM Labs, spécialisées dans l’intelligence blockchain, n’ont pas hésité à qualifier l’incident de « plus grand hack de l’histoire ». Elliptic, autre référence du secteur, confirme l’attribution aux mêmes acteurs étatiques nord-coréens.
Ce qui rend l’attaque particulièrement impressionnante, c’est sa rapidité d’exécution. Les fonds ont été drainés en une vingtaine de minutes seulement. Une fois les transactions initiées, la vitesse de la blockchain a joué en faveur des attaquants… jusqu’à un certain point. Car le caractère transparent des registres publics a aussi permis une traçabilité quasi immédiate, ouvrant la porte à des gels partiels.
Pour les professionnels du marketing digital et des startups crypto, ce record change la perception du risque. Les clients et les partenaires ne regardent plus seulement les volumes d’échange ou les frais. Ils scrutent désormais la solidité des procédures de sécurité, la capacité de réaction et la transparence des preuves de réserves. Une plateforme qui perd 6,3 milliards en un clin d’œil voit sa crédibilité mise à rude épreuve, même si elle affirme que « les fonds des utilisateurs sont en sécurité ».
Comment Les Pirates Ont-Ils Pénétré Le Système ?
Selon la communication officielle de Binance, le point d’entrée a été le portable d’un ingénieur de la société. Cet appareil compromis a permis à l’attaquant d’accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées. Point crucial : aucune preuve de fuite des clés privées n’a été trouvée. Les coffres eux-mêmes n’auraient donc pas été directement déchiffrés.
Ce détail change tout. Il signifie que la faille se situait moins dans la cryptographie pure que dans la gestion des accès humains et des postes de travail. Les équipes de sécurité connaissent bien ce schéma. Un collaborateur ouvre une pièce jointe, installe un logiciel apparemment légitime ou clique sur un lien malveillant. Le malware s’installe, capture des identifiants, des tokens de session ou des droits d’accès privilégiés. À partir de là, l’attaquant peut se faire passer pour un employé légitime.
Dans le monde des startups et des scale-ups tech, ce type de scénario est quotidien. Les développeurs manipulent souvent des outils open-source, des bibliothèques tierces et des environnements de développement qui multiplient les surfaces d’attaque. Les groupes comme TraderTraitor excellent dans ces techniques d’ingénierie sociale et de supply-chain compromise. Ils ciblent spécifiquement les collaborateurs disposant d’accès sensibles aux systèmes de retrait ou de gestion des liquidités.
Les fonds des utilisateurs sont en sécurité et nous publierons une preuve de réserves actualisée une fois la remédiation terminée.
– Communication officielle de Binance
Cette déclaration rassure partiellement, mais elle laisse planer des questions. Pourquoi un seul ordinateur portable pouvait-il influencer des systèmes contrôlant des milliards de dollars ? Quelles mesures de segmentation et de double validation étaient en place ? Ces interrogations vont alimenter les discussions internes de toutes les plateformes concurrentes dans les semaines à venir.
TraderTraitor : Le Groupe Derrière L’Attaque
Les chercheurs attribuent l’opération au cluster connu sous le nom de TraderTraitor. Cette cellule nord-coréenne se concentre quasi exclusivement sur le vol de cryptomonnaies auprès des grandes entreprises et des exchanges. Elle avait déjà été pointée du doigt pour le raid de 1,4 milliard sur Bybit en 2025. Elliptic a même relevé que certains fonds volés chez Binance ont transité par un portefeuille déjà utilisé lors d’une attaque antérieure contre Bitget, où 351 millions de dollars avaient disparu.
Le mobile de ces opérations est parfaitement clair. Isolée du système financier international par les sanctions liées à son programme nucléaire, la Corée du Nord utilise le crypto comme une source de devises étrangères difficilement traçable. Les experts estiment que ces vols financent directement le développement d’armes de destruction massive. Chaque milliard volé représente autant de ressources pour un régime sous embargo.
Pour les acteurs de la finance décentralisée et des exchanges, cette réalité géopolitique transforme le risque cyber en risque systémique. Il ne s’agit plus seulement de cybercriminels opportunistes, mais d’acteurs étatiques disposant de moyens sophistiqués, de patience et d’une motivation stratégique forte. Les équipes de compliance et de risk management doivent désormais intégrer cette dimension dans leurs analyses de menace.
La Réaction De L’Industrie Et Le Gel Des Fonds
Face à l’ampleur du vol, la réaction a été relativement rapide. Selon une porte-parole de Binance, environ trois milliards de dollars ont déjà été gelés grâce à la collaboration avec des partenaires de l’industrie, des émetteurs de tokens, des sociétés d’intelligence blockchain et les forces de l’ordre. La plateforme a suspendu les dépôts et retraits le temps de l’enquête et affirme avoir commencé à récupérer les actifs affectés pour les utilisateurs.
Ce gel partiel illustre à la fois la force et la faiblesse de l’écosystème crypto. D’un côté, la transparence des blockchains permet de suivre les flux en temps réel. De l’autre, une fois les fonds dispersés à travers des dizaines de chaînes et de mixeurs, la récupération devient un travail de titan. Les sociétés comme TRM Labs et Elliptic jouent un rôle central dans cette traque en cartographiant les adresses, identifiant les patterns et alertant les exchanges et les émetteurs susceptibles de bloquer les tokens.
Pour les startups DeFi et les projets tokenisés, cet épisode rappelle l’importance de concevoir des mécanismes de gel et de pause dès la conception des smart contracts. Les tokens qui disposent de fonctions de blacklist ou de freeze contrôlées par des émetteurs responsables offrent une marge de manœuvre supplémentaire en cas d’incident majeur. À l’inverse, les actifs purement décentralisés sans aucune gouvernance de ce type deviennent beaucoup plus difficiles à récupérer.
Les Leçons De Sécurité Pour Les Plateformes Et Startups
L’attaque de Binance met en lumière plusieurs failles structurelles que de nombreuses entreprises tech et crypto partagent encore. Voici les points critiques que tout responsable sécurité ou fondateur devrait examiner sans délai :
- La segmentation des accès : un ingénieur ne devrait jamais disposer de droits permettant d’initier des retraits massifs sans validation multiple.
- La protection des postes de travail : les ordinateurs portables des collaborateurs ayant des accès privilégiés doivent être considérés comme des cibles prioritaires.
- Les audits de sécurité réguliers et indépendants : Binance n’a pas précisé si un audit externe récent avait été réalisé avant l’incident.
- La séparation stricte entre hot wallets et cold storage, avec des procédures de signature multi-parties pour les mouvements importants.
- La formation continue des équipes aux techniques d’ingénierie sociale et aux menaces de type supply-chain.
Ces recommandations ne sont pas nouvelles. Pourtant, l’ampleur du préjudice montre que même les plus grandes plateformes peuvent encore souffrir de failles humaines et organisationnelles. Pour les startups en phase de croissance rapide, la tentation est grande de privilégier la vitesse de développement au détriment des contrôles. Cet incident devrait freiner cette tendance.
Impact Sur La Confiance Des Utilisateurs Et La Communication De Crise
Dans le marketing crypto et la communication digitale, la confiance est la ressource la plus précieuse et la plus fragile. Lorsqu’un exchange de la taille de Binance subit un tel choc, les répercussions se font sentir bien au-delà de ses propres utilisateurs. Les réseaux sociaux s’enflamment, les influenceurs commentent, les concurrents tentent de se positionner comme des alternatives plus sûres, et les régulateurs observent avec attention.
La manière dont Binance a géré sa communication initiale est instructive. L’entreprise a rapidement reconnu l’incident, expliqué le vecteur d’attaque (le laptop compromis), affirmé qu’aucune clé privée n’avait fuité et promis une preuve de réserves actualisée. Elle a aussi communiqué sur le gel de trois milliards et la collaboration avec les autorités. Cette transparence relative limite les rumeurs les plus destructrices, mais elle ne suffit pas à effacer le doute.
Pour les équipes marketing et communication des projets blockchain, la leçon est claire : il faut préparer des plans de crise avant que le pire n’arrive. Avoir des canaux de communication prioritaires, des messages pré-rédigés, des preuves de réserves régulièrement publiées et une relation de confiance établie avec les journalistes spécialisés permet de gagner un temps précieux lorsque la tempête se lève.
Conséquences Géopolitiques Et Réglementaires
Les gouvernements occidentaux et leurs alliés alertent depuis des années sur le rôle de la Corée du Nord dans le financement de son programme nucléaire via le vol de cryptomonnaies. Cet incident de 6,3 milliards renforce considérablement ces mises en garde. Il est probable que les régulateurs intensifient la pression sur les exchanges pour qu’ils renforcent leurs contrôles, améliorent la traçabilité et collaborent plus étroitement avec les autorités de renseignement financier.
Pour les projets DeFi et les plateformes centralisées, cela se traduira par des exigences accrues en matière de KYC, de monitoring des transactions et de capacité à geler des fonds suspects. Les startups qui négligent ces aspects risquent de se voir fermer les portes des partenaires bancaires, des émetteurs de stablecoins et des marchés institutionnels.
En parallèle, on peut s’attendre à un renforcement des sanctions ciblées contre les adresses et les mixeurs utilisés par les groupes nord-coréens. L’intelligence blockchain devient ainsi un outil de politique étrangère autant qu’un outil de sécurité privée.
Ce Que Doivent Faire Les Acteurs De L’Écosystème Dès Maintenant
Face à une menace de cette envergure, l’inaction n’est plus une option. Voici une feuille de route pragmatique destinée aux fondateurs, CTO, responsables sécurité et équipes marketing des entreprises crypto et tech :
- Réaliser un audit de sécurité complet centré sur les accès humains et les postes de travail privilégiés.
- Mettre en place ou renforcer les procédures de signature multi-parties et les délais de time-lock pour les retraits importants.
- Collaborer activement avec des sociétés d’intelligence blockchain pour surveiller les flux sortants en temps réel.
- Publier régulièrement des preuves de réserves indépendantes et vérifiables afin de rassurer les utilisateurs et les partenaires.
- Former l’ensemble des collaborateurs aux techniques d’ingénierie sociale utilisées par les groupes étatiques.
- Préparer un plan de communication de crise détaillé, testé et validé par la direction.
Ces mesures ne garantissent pas une immunité totale, mais elles réduisent considérablement la surface d’attaque et améliorent la capacité de réponse. Dans un environnement où des acteurs étatiques ciblent spécifiquement les liquidités crypto, la résilience devient un avantage concurrentiel majeur.
Vers Une Nouvelle Ère De Maturité Pour La Crypto
L’attaque de 6,3 milliards contre Binance restera dans les annales comme le moment où l’industrie a pris pleinement conscience de la sophistication et de la détermination des menaces étatiques. Elle force les plateformes à revoir leurs architectures de sécurité, les startups à intégrer la cybersécurité dès le premier jour, et les utilisateurs à exiger davantage de transparence et de preuves concrètes.
Dans les mois qui viennent, on observera probablement une accélération des investissements dans les solutions de custody institutionnelle, les technologies de multi-party computation, les outils de monitoring blockchain et les programmes de bug bounty. Les projets qui sauront transformer cette crise en opportunité de renforcement gagneront la confiance des utilisateurs et des institutions. Les autres risquent de payer un prix bien plus élevé que les fonds directement volés.
Pour les professionnels du marketing, de la communication digitale et du business dans l’univers crypto, le message est limpide : la sécurité n’est plus un sujet technique réservé aux ingénieurs. C’est un pilier central de la proposition de valeur, un argument de vente et un élément déterminant de la réputation. Chaque campagne, chaque partenariat et chaque levée de fonds se jouera désormais aussi sur la capacité à démontrer une maturité en matière de cybersécurité.
L’histoire de ce vol record n’est pas terminée. Les investigations se poursuivent, les fonds gelés pourront peut-être être en partie restitués, et de nouvelles informations émergeront. Mais une chose est déjà certaine : l’écosystème crypto vient de franchir un nouveau seuil. Ceux qui sauront en tirer les bonnes leçons sortiront plus solides. Les autres devront vivre avec le risque permanent de devenir la prochaine cible d’un groupe aussi déterminé que TraderTraitor.
Dans un monde où six milliards de dollars peuvent disparaître en vingt minutes, la seule stratégie viable est d’anticiper, de segmenter, d’auditer et de communiquer avec une transparence radicale. C’est à ce prix que la confiance, ressource vitale de toute plateforme et de toute startup, pourra être préservée et renforcée sur le long terme.